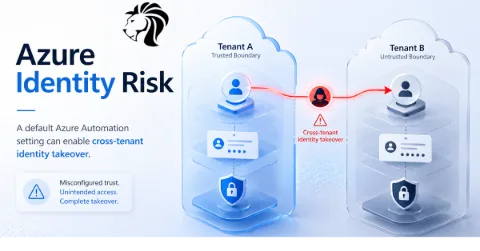
Domyślne ustawienie Azure Automation umożliwia międzydzierżawowe przejęcie tożsamości
Microsoft załatał poważną lukę w zabezpieczeniach Azure Automation, która mogła pozwolić atakującym przekraczać granice dzierżaw (tenantów) i przejmować tożsamość automatyzacji innej organizacji. Luka, oznaczona jako CVE-2025-29827, otrzymała…