Czym jest peering sieci VNet?
Peering sieci VNet (VNet Peering) umożliwia prywatną, szybką komunikację między dwiema sieciami wirtualnymi (VNet) w Azure — w obrębie tego samego regionu, a nawet globalnie.
To jak poprowadzenie światłowodu między dwiema prywatnymi chmurami — bez potrzeby używania VPN-ów, NAT-u ani wystawiania ruchu do internetu.
Krok po kroku: utwórz peering sieci VNet w Azure
1️⃣ Wymagania wstępne
Upewnij się, że obie sieci VNet:
- Istnieją w tej samej subskrypcji Azure lub w subskrypcjach połączonych peeringiem
- Używają nienakładających się zakresów adresów IP (np. 10.0.0.0/16 & 10.1.0.0/16)
2️⃣ Przejdź do jednej z sieci VNet
- Otwórz portal Azure
- Przejdź do Virtual Networks > Twoja sieć VNet > Peerings
- Kliknij + Add
3️⃣ Skonfiguruj szczegóły peeringu
Nadaj peeringowi nazwę (np. Prod-to-Dev)
Ustaw:
- Peer subscription (subskrypcja docelowa — ta sama lub inna)
- Peering VNet (sieć docelowa) oraz jej region
✅ Włącz:
- Allow traffic from both VNets (zezwalaj na ruch z obu sieci VNet)
- Use remote gateways (użyj zdalnych bram) tylko wtedy, gdy ma to zastosowanie (np. jedna z sieci VNet ma bramę VPN)
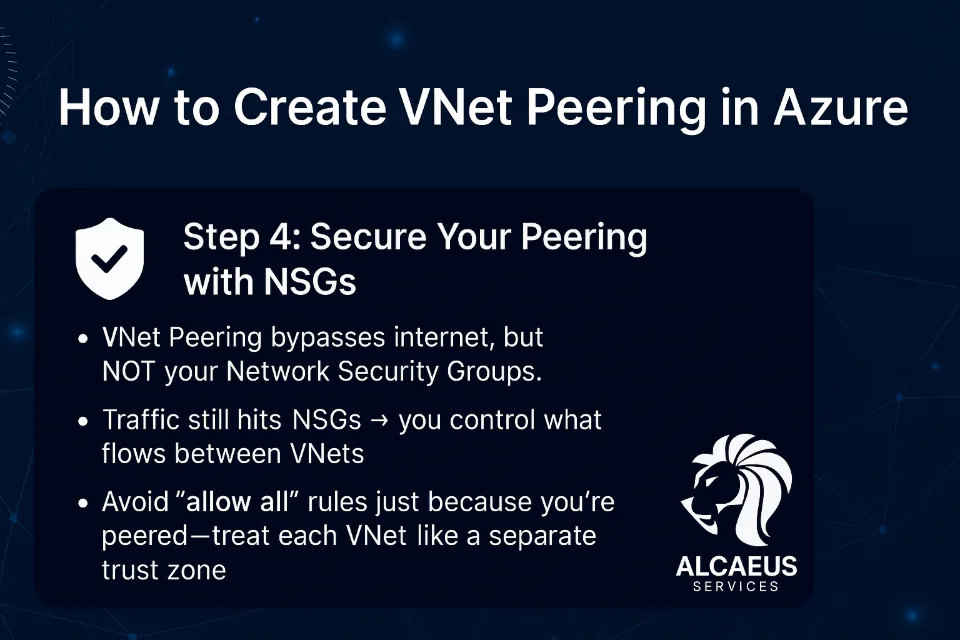
Krok 4: zabezpiecz peering za pomocą NSG
🛡️ Peering sieci VNet omija internet, ale NIE omija Twoich sieciowych grup zabezpieczeń (NSG).
Oznacza to, że:
- Ruch nadal przechodzi przez NSG → Ty kontrolujesz, co przepływa między sieciami VNet
- Umieść grupy NSG na podsieciach lub kartach sieciowych (NIC), aby egzekwować reguły
- Unikaj reguł „allow all” tylko dlatego, że sieci są połączone peeringiem — traktuj każdą sieć VNet jak oddzielną strefę zaufania
Dodatkowe wskazówki
- 🔍 Używaj NSG Flow Logs i Traffic Analytics, aby analizować ruch w peeringu
- 📈 Monitoruj wydajność w Network Watcher
- 🚫 Unikaj tranzytowego peeringu (A → B → C), chyba że został skonfigurowany jawnie
Dlaczego to ważne
Wiele naruszeń bezpieczeństwa w chmurze zdarza się dlatego, że sieciom „wewnętrznym” ufa się zbyt łatwo.
Dzięki połączeniu peeringu sieci VNet ze ścisłymi regułami NSG zyskujesz szybkość bez poświęcania bezpieczeństwa.
📩 Potrzebujesz pomocy w zaprojektowaniu bezpiecznej architektury z wieloma sieciami VNet?
Alcaeus Services pomaga firmom budować środowiska chmurowe, które się skalują — i są bezpieczne.