
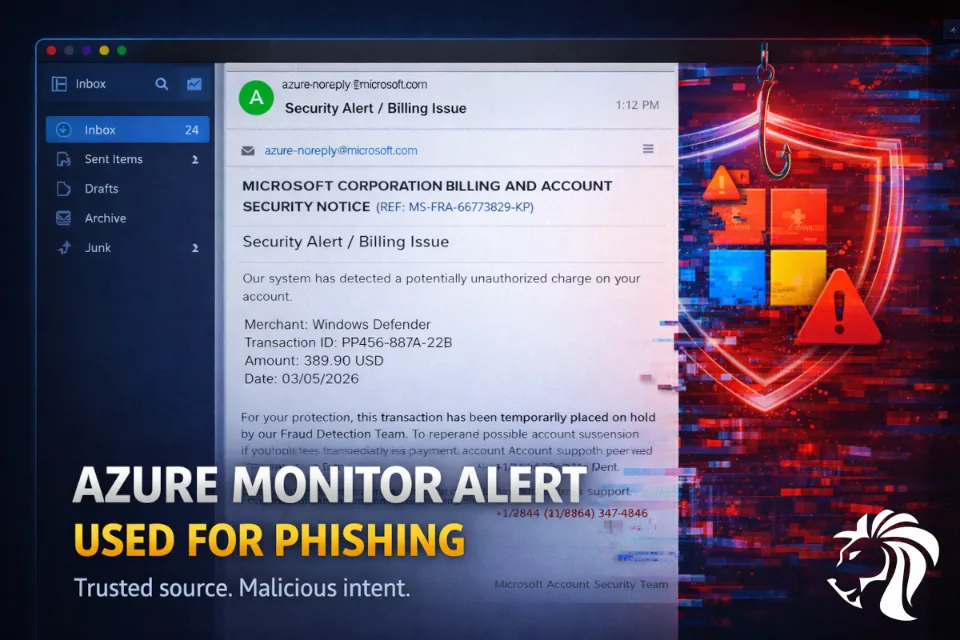
Cyberprzestępcy coraz częściej wykorzystują legalne usługi chmurowe, aby omijać tradycyjne mechanizmy bezpieczeństwa. Najnowszy przykład dotyczy Microsoft Azure Monitor, który jest obecnie nadużywany do rozsyłania bardzo przekonujących wiadomości phishingowych z prośbą o oddzwonienie (callback phishing).
Co się dzieje?
Atakujący wykorzystują funkcję alertów w Azure Monitor do wysyłania wiadomości e-mail, które wyglądają, jakby pochodziły bezpośrednio od Microsoft, ostrzegających odbiorców przed nieautoryzowanymi obciążeniami lub podejrzaną aktywnością rozliczeniową.
Typowa wiadomość może zawierać:
- Fałszywą transakcję (np. obciążenie 389,90 USD za Windows Defender)
- Zmyślony numer referencyjny
- Poczucie pilności („zweryfikuj natychmiast, aby uniknąć zawieszenia”)
- Numer telefonu, pod który należy zadzwonić
Czym różni się to od tradycyjnego phishingu?
Te wiadomości nie są sfałszowane (spoofed).
Są wysyłane z legalnej infrastruktury Microsoft, z adresu:👉 azure-noreply@microsoft.com
Dlaczego to niebezpieczne
Ponieważ wiadomości pochodzą z własnej platformy Microsoft, one:
- ✅ Przechodzą kontrole SPF, DKIM i DMARC
- ✅ Wyglądają w pełni wiarygodnie w nagłówkach wiadomości
- ✅ Omijają wiele filtrów antyspamowych
- ✅ Znacząco zwiększają zaufanie użytkowników
To sprawia, że atak jest znacznie skuteczniejszy niż standardowe kampanie phishingowe.
Jak działa atak
Cyberprzestępcy wykorzystują prostą, ale potężną funkcję:
Azure Monitor pozwala użytkownikom definiować niestandardowe opisy alertów.
Atakujący:
- Tworzą reguły alertów (np. dotyczące faktur, płatności, zdarzeń systemowych)
- Wstawiają złośliwą wiadomość phishingową do opisu alertu
- Konfigurują alerty tak, aby wysyłały wiadomości e-mail na kontrolowane listy dystrybucyjne
- Przekazują te alerty dalej do wybranych ofiar
Ponieważ wiadomość e-mail generuje Azure, zachowuje ona autentyczne nagłówki bezpieczeństwa Microsoft.
Inżynieria społeczna w najlepszym wydaniu
Kampania opiera się w dużej mierze na poczuciu pilności i strachu:
„Wykryto nieautoryzowane obciążenie… skontaktuj się natychmiast z pomocą techniczną”
Ofiary, które zadzwonią pod podany numer, mogą zostać:
- nakłonione do ujawnienia danych uwierzytelniających
- poproszone o zatwierdzenie fałszywych płatności
- pokierowane do zainstalowania narzędzi do zdalnego dostępu
- wykorzystane jako punkt wyjścia do głębszego przejęcia sieci firmowej
Dlaczego przedsiębiorstwa powinny się tym przejmować
Ta kampania wykorzystuje alerty w stylu korporacyjnym, co sugeruje, że skupia się na:
- użytkownikach firmowych
- działach finansowych lub IT
- uzyskaniu początkowego dostępu do kolejnych ataków
Pokazuje to rosnący trend:
👉 Zaufane platformy chmurowe stają się kanałami dostarczania ataków
Jak się chronić
Aby ograniczyć ryzyko, organizacje powinny:
1. Podchodzić do alertów z ostrożnością
Każdy alert Microsoft lub Azure, który zawiera:
- numer telefonu
- pilne żądania działań związanych z rozliczeniami
należy uznać za podejrzany
2. Weryfikować informacje oficjalnymi kanałami
Nigdy nie dzwoń pod numery podane w wiadomościach e-mail
Zamiast tego:
- zaloguj się bezpośrednio do portalu Azure
- skontaktuj się z Microsoft za pośrednictwem oficjalnego wsparcia
3. Szkolić użytkowników w zakresie phishingu „wyglądającego na prawdziwy”
Pracownicy muszą rozumieć, że:
- Przejście SPF/DKIM ≠ bezpieczna wiadomość
- Zaufany nadawca ≠ zaufana wiadomość
4. Monitorować wewnętrzne konfiguracje alertów
Jeśli korzystasz z Azure Monitor:
- audytuj reguły alertów i ich opisy
- ogranicz grono osób, które mogą tworzyć lub modyfikować alerty
- przeglądaj nietypowe wzorce powiadomień
Najważniejszy wniosek
Ta kampania mocno przypomina, że:
Nawet legalne platformy można wykorzystać jako broń w phishingu.
Bezpieczeństwo to już nie tylko wykrywanie fałszywych e-maili —
to rozumienie, jak zaufane systemy mogą zostać nadużyte.


