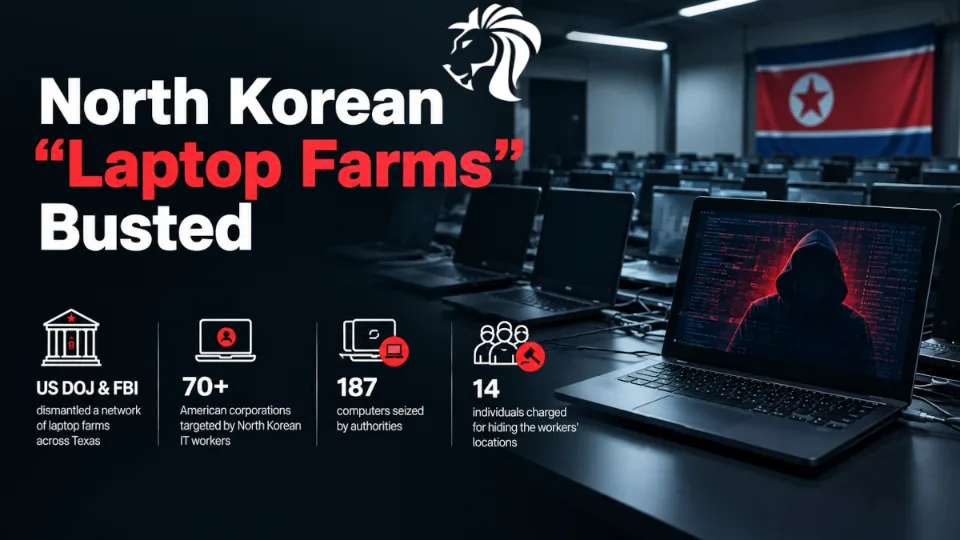
Między 21 a 25 września 2026 roku agenci FBI zrealizowali nakazy przeszukania w ponad 40 adresach mieszkalnych w całym Teksasie. Nie szukali narkotyków ani broni. Szukali laptopów — firmowych komputerów, podłączonych na biurkach i w pokojach gościnnych, z których każdy był zalogowany do sieci amerykańskiego pracodawcy w imieniu kogoś oddalonego o tysiące kilometrów.
Operacja nosiła kryptonim Lonestar Roundup. Agenci zajęli około 187 laptopów i urządzeń KVM, z czego mniej więcej 100 w samym północnym Teksasie.
13–14 października Departament Sprawiedliwości ujawnił efekt: zarzuty wobec 14 osób w sprawie spisku, który dotknął ponad 70 amerykańskich firm i wygenerował około 3 milionów dolarów dla reżimu w Korei Północnej. Dokonano dwóch zatrzymań. Pozostali przebywają za granicą.
Najbardziej otrzeźwiające zdanie padło z biura terenowego FBI w Dallas, którego szef zauważył, że „Każdy zajęty laptop potencjalnie oznacza jedną firmę, która zatrudniła północnokoreańskiego pracownika IT".
Co się wydarzyło
Przeszukania i zarzuty
Akt oskarżenia ujawniono w Północnym Okręgu stanu Ohio. Zarzuca on obywatelom USA i obywatelom Chin udział w spisku w celu popełnienia oszustwa z wykorzystaniem środków komunikacji elektronicznej, spisku w celu prania pieniędzy, spisku w celu kradzieży tożsamości oraz kwalifikowaną kradzież tożsamości.
Spośród 14 oskarżonych:
Dziesięć osób przebywa w Chinach — w Dandong, prowincji Liaoning i Shenzhen. Wszystkie pozostają na wolności.
Dwie osoby to obywatele USA — Michael James Bostelle, lat 31, z Filadelfii, oraz Juan Cecilio Pena Carrillo, lat 37, z San Juan w Teksasie. Obaj zostali zatrzymani.
Dane dwóch osób pozostają zastrzeżone.
Kolejny współuczestnik z USA, Trey Michael Nolte, został wymieniony w akcie oskarżenia, ale nie postawiono mu zarzutów. Miał prowadzić spółkę-wydmuszkę Dark Falls LLC, która podawała się za firmę świadczącą usługi programistyczne, a w rzeczywistości służyła do realizacji przestępczego procederu.
Zarzucane czyny obu zatrzymanych Amerykanów dobrze pokazują, jak skromne były indywidualne role. Bostelle miał udostępnić swoje nazwisko i sfałszowane prawo jazdy, by pomóc zdalnemu pracownikowi zdobyć zatrudnienie. Carrillo miał przechowywać laptopy w swoim domu pod różnymi nazwiskami, otrzymując około 190 000 dolarów od pięciu pracodawców.
Proceder działał mniej więcej od 2019 roku do około lipca 2025.
Kto był ofiarą
Departament Sprawiedliwości wskazał poszkodowane firmy z branż: ochrona zdrowia, telekomunikacja, wsparcie cyberbezpieczeństwa, handel detaliczny i produkcja. Ich siedziby znajdowały się daleko poza Ohio — w Massachusetts, Kalifornii, Nowym Jorku, New Jersey, na Florydzie, w Georgii, Minnesocie, Maryland, Karolinie Północnej, Illinois, Wirginii, Michigan, Teksasie, Arkansas, Pensylwanii, stanie Waszyngton i Dystrykcie Kolumbii.
Innymi słowy: to nie był problem regionalny z teksańskim zapleczem. Teksas był po prostu miejscem, w którym stał sprzęt.
Kto za tym stoi
Operacja jest śledzona przez firmy bezpieczeństwa jako Famous Chollima, a także pod nazwami purpledelta i Wagemole. CrowdStrike, który wspierał śledztwo, obserwuje zaangażowanych operatorów od kwietnia 2025 roku.
Celem jest obchodzenie sankcji i pozyskiwanie środków. Dokumenty sądowe wskazują, że proceder miał generować nielegalne dochody dla rządu KRLD z naruszeniem sankcji międzynarodowych, finansując jej program broni jądrowej i inne programy wojskowe.
Jak działa ten mechanizm
To nie jest historia o hakowaniu w klasycznym sensie. Nie było potrzebne złośliwe oprogramowanie ani wykorzystanie podatności. Powierzchnią ataku był proces rekrutacji.
1. Zatrudnić się pod fałszywą tożsamością
Północnokoreańscy specjaliści IT aplikują na zdalne stanowiska, posługując się skradzionymi lub sfabrykowanymi tożsamościami, wspieranymi VPN-ami i infrastrukturą proxy, by sprawiać wrażenie osób przebywających w USA. FBI podaje, że fałszywie przypisują sobie też konta w mediach społecznościowych i profile zawodowe należące do realnych osób z branży technologicznej, co nadaje aplikacjom pozór wiarygodnej historii.
2. Zwerbować Amerykanina do przechowywania sprzętu
To krok, na którym opiera się cały mechanizm. Pracodawca wysyła laptop pod adres podany w dokumentach — więc ten adres musi być prawdziwy, krajowy i należeć do kogoś, kto zgodzi się odebrać przesyłkę.
Pośrednicy przechowują firmowe komputery w swoich domach, instalują oprogramowanie zdalnego dostępu i pozwalają pracownikowi zza granicy obsługiwać urządzenie tak, jakby siedział przy tym biurku. CrowdStrike opisuje to bez ogródek: farma laptopów i jej pośrednicy pełnią funkcję „wynajętej amerykańskiej obecności" — adresu fizycznego, tożsamości prawnej i sposobu na spełnienie wymogów KYC („poznaj swojego klienta") stosowanych przez instytucje finansowe.
Pośrednicy dostają za to wynagrodzenie. Zakładają również amerykańskie konta bankowe i konta w serwisach przekazów pieniężnych, by wyprowadzać pensje za granicę.
3. Skierować laptop na farmę, a nie pod deklarowany adres
CrowdStrike udokumentował kilka technik przekierowywania sprzętu na etapie wdrożenia nowego pracownika:
Składanie fałszywych zawiadomień na policję o kradzieży laptopa, by wymusić wysyłkę zastępczego sprzętu pod adres farmy
Rotowanie adresami mieszkalnymi, by zatrzeć docelowe miejsce dostawy
Zgłaszanie przeprowadzki w ostatniej chwili, by przekierować przesyłkę w trakcie transportu
Zatrudnianie się przez agencje outsourcingu IT, dzięki czemu sprzęt klienta końcowego trafiał na infrastrukturę farmy bez wiedzy agencji
4. Pozostać niewykrytym
Urządzenie KVM-over-IP (klawiatura, obraz, mysz) pozwala operatorowi sterować fizycznym komputerem z dowolnego miejsca, przy czym sam komputer nigdy nie opuszcza amerykańskiego adresu. Z perspektywy pracodawcy laptop loguje się z właściwej lokalizacji.
Co najmniej od maja 2026 roku zaobserwowano, że Famous Chollima podszywa się pod identyfikatory sprzętowe — na przykład sprawia, że karta przechwytywania obrazu przedstawia się jako kamera internetowa — by ukryć używanie tych narzędzi przed monitoringiem stacji końcowych.
5. Wykonać pracę — albo zlecić ją dalej
Jedno z najdziwniejszych ustaleń z towarzyszącego alertu FBI: północnokoreańscy pracownicy coraz częściej zatrudniają freelancerów do wykonania właściwej pracy, zwykle w Pakistanie, Indiach, Nigerii lub krajach sąsiednich, za ułamek pensji. Freelancerzy są też wynajmowani do masowego aplikowania na stanowiska, a w niektórych przypadkach do odbywania rozmów kwalifikacyjnych w imieniu operatorów.
Co jest nowe i poważniejsze niż dotąd
Alert FBI towarzyszący akcji wskazuje kilka eskalacji wykraczających poza znany schemat:
Groźby przemocy fizycznej. FBI zidentyfikowało przypadki, w których sprawcy grozili byłym przełożonym i ich rodzinom, by wymusić płatności i zmusić do współpracy. To nowość, która przesuwa cały proceder z obszaru oszustwa w stronę przestępczości zorganizowanej.
Celowanie w stanowiska objęte poświadczeniami bezpieczeństwa. Operatorzy mają ubiegać się o posady wymagające amerykańskich poświadczeń bezpieczeństwa, a także atakować wykonawców z branży obronnej i firmy realizujące kontrakty rządowe.
Celowanie w żołnierzy służby czynnej jako osoby przechowujące laptopy.
Wykorzystywanie trudnej sytuacji ekonomicznej. FBI podaje, że operatorzy celowo docierają do Amerykanów w trudnym położeniu finansowym z ofertą „pracy pośrednika", a w niektórych przypadkach używają tożsamości pośredników bez ich zgody, by aplikować na więcej stanowisk, niż ustalono.
Rozbudowane historie przykrywkowe. Typowe pretensje to podawanie się za obywateli Chin lub Azji Wschodniej potrzebujących tymczasowej obecności w USA albo za mieszkańców Europy Wschodniej wysiedlonych przez wojnę w Ukrainie.
Dlaczego to ma znaczenie
To zagrożenie wewnętrzne, które przychodzi przez dział HR. Ci ludzie nie byli intruzami. Zostali zatrudnieni, otrzymali identyfikatory, pensje i legalne dane dostępowe. Narzędzia bezpieczeństwa zbudowane do wykrywania nieautoryzowanego dostępu nie oznaczą uprawnionego użytkownika robiącego uprawnione rzeczy.
Prawdziwą historią jest skala. 3 miliony dolarów z 70 firm w ciągu sześciu lat samo w sobie nie jest wielkim oszustwem. Ale FBI mówi o tysiącach północnokoreańskich pracowników IT zatrudnionych w zachodnich firmach i określa ich jako istotne zagrożenie wewnętrzne dla bezpieczeństwa narodowego i własności intelektualnej. Ten akt oskarżenia to jedna nitka.
Pracownik z pensją ma też dostęp. Każdy zatrudniony jako kontraktor IT ma dane logowania, dostęp do repozytoriów, a często do systemów produkcyjnych. Dochód może być bieżącym celem; zbudowana w ten sposób pozycja to ryzyko długoterminowe.
Ta dezorganizacja nie potrwa długo. Własna ocena CrowdStrike jest wyraźnie pozbawiona złudzeń: akcja prawdopodobnie spowolni działania tylko w bezpośrednim obszarze zamkniętych farm i raczej nie przyniesie trwałych efektów. Przeciwnik będzie dalej ewoluował, by unikać wykrycia. Tę operację należy traktować jako wartościowy materiał wywiadowczy, a nie jako rozwiązany problem.
Kogo to dotyczy
Każdej firmy zatrudniającej zdalnych specjalistów technicznych, zwłaszcza przez kontraktorów lub agencje. Branże poszkodowanych były zupełnie zwyczajne: ochrona zdrowia, handel, produkcja, telekomunikacja.
Agencji rekrutacyjnych i firm outsourcingowych IT, wykorzystanych jako nieświadomy kanał przekierowywania sprzętu klientów końcowych.
Wykonawców z branży obronnej i dostawców sektora publicznego, wprost wskazanych jako cele.
Amerykanów, którym proponuje się „dorobienie" na przechowywaniu laptopa. Dwie z oskarżonych osób to obywatele USA o niewielkich rolach, którzy odpowiadają dziś karnie. Każdy, komu proponuje się pieniądze za odbieranie przesyłek, przekazywanie sprzętu albo użyczenie tożsamości do aplikacji o pracę, powinien rozumieć, do czego jest werbowany.
Freelancerów z Azji Południowej i Afryki Zachodniej, którzy mogą wykonywać podzlecone zadania albo odbywać rozmowy kwalifikacyjne, nie wiedząc dla kogo.
Co powinny zrobić organizacje
Rekrutacja
Weryfikuj tożsamość osoby, a nie dokumentu. Wymagaj rozmowy wideo na żywo z okazaniem dokumentu do kamery, a odmowę lub uporczywe „problemy z kamerą" traktuj jako sygnał ostrzegawczy, a nie niedogodność.
Zwracaj uwagę na rozbieżność adresów. Prośba o wysyłkę sprzętu pod adres inny niż w dokumentach tożsamości — zwłaszcza uzasadniana przeprowadzką w ostatniej chwili — to najsilniejszy pojedynczy wskaźnik w całym tym schemacie.
Traktuj zgłoszenie „skradzionego laptopa" jako zdarzenie wymagające weryfikacji. Fałszywe zawiadomienie na policję nic nie kosztuje. Potwierdź adres wysyłki niezależnym kanałem, zanim wyślesz sprzęt zastępczy.
Sprawdź, czy historia zawodowa należy do kandydata. Te operacje wykorzystują prawdziwe profile LinkedIn i historie GitHub innych osób. Kontaktuj się z referencjami kanałami, które sam ustalisz, a nie pod numerami podanymi w aplikacji.
Rozciągnij wszystkie powyższe zasady na partnerów rekrutacyjnych. Pytaj wprost, jak dostawcy weryfikują tożsamość i dokąd wysyłają sprzęt, i wymagaj informowania o każdej zmianie adresu w trakcie wdrożenia.
Sprzęt i dostęp
Zinwentaryzuj, gdzie fizycznie znajdują się firmowe laptopy. Kilka urządzeń logujących się z jednego adresu mieszkalnego albo grupy niepowiązanych ze sobą pracowników dzielących lokalizację — to właśnie ten wzorzec rozplątał całą siatkę.
Szukaj urządzeń KVM-over-IP i narzędzi zdalnego dostępu na stacjach końcowych. Pamiętaj, że operatorzy zaczęli podszywać się pod identyfikatory sprzętowe, więc samo sprawdzanie ID urządzeń już nie wystarcza.
Stosuj zasadę minimalnych uprawnień i monitoruj „niemożliwe podróże" między deklarowaną lokalizacją stacji końcowej a aktywnością sieciową użytkownika.
Płace i finanse
Oznaczaj zmiany rachunku do wypłaty, szczególnie na serwisy przekazów pieniężnych, oraz niedawno otwarte konta, które nie pasują do deklarowanej lokalizacji ani historii pracownika.
Uzgodnij ze sobą osobę, urządzenie i rachunek bankowy. Rozbieżność zwykle występuje w co najmniej jednym z tych trzech elementów.
Jeśli podejrzewasz, że masz takiego pracownika
Nie zwalniaj go po prostu z dnia na dzień. Zabezpiecz materiał dowodowy, przeanalizuj, do czego konto miało dostęp, i skontaktuj się z organami ścigania. FBI poprosiło firmy o przegląd procesów rekrutacyjnych i zgłaszanie podejrzanych przypadków.
Zakładaj, że ten dostęp miał znaczenie. Zaudytuj repozytoria, dane logowania i dane, do których pracownik mógł dotrzeć, i zmień wszystko, czego dotknął.
Podsumowanie i kluczowa lekcja
Gdy odłożyć na bok geopolitykę, zostaje historia o adresie do wysyłki. Cała architektura — skradzione tożsamości, VPN-y, spółki-wydmuszki, przełączniki KVM, słupy bankowe — istnieje po to, by rozwiązać jeden problem: amerykański pracodawca wyśle laptop pod amerykański adres, a ktoś musi tam stać, żeby go odebrać.
Lekcja: zdalna rekrutacja jest dziś mechanizmem bezpieczeństwa, a większość organizacji prowadzi ją jak proces kadrowy. Weryfikacja tożsamości, wysyłka sprzętu i założenie wypłaty to trzy punkty kontrolne, przez które ten proceder musi przejść — i w większości firm wszystkie trzy leżą całkowicie poza kompetencjami zespołu bezpieczeństwa.
Druga lekcja dotyczy trwałości efektu. Organy ścigania zajęły 187 urządzeń i postawiły zarzuty 14 osobom, z czego dziesięć pozostaje poza zasięgiem w Chinach. Analitycy najbliżsi sprawie spodziewają się, że zakłócenie będzie wąskie geograficznie i tymczasowe. To nie jest krytyka tej operacji — to realistyczny opis tego, co egzekwowanie prawa może osiągnąć wobec państwowego programu z tysiącami uczestników.
Praktyczne pytanie dla każdej organizacji zatrudniającej zdalnych specjalistów nie brzmi więc, czy ta siatka została rozbita. Brzmi prościej i bardziej niewygodnie: ile Twoich laptopów stoi pod adresami, których nigdy nie zweryfikowałeś?