Fortinet ostrzegł klientów, że krytyczna luka zero-day w FortiMail jest aktywnie wykorzystywana w atakach, co naraża na natychmiastowe ryzyko bramki bezpieczeństwa poczty e-mail wystawione do internetu.
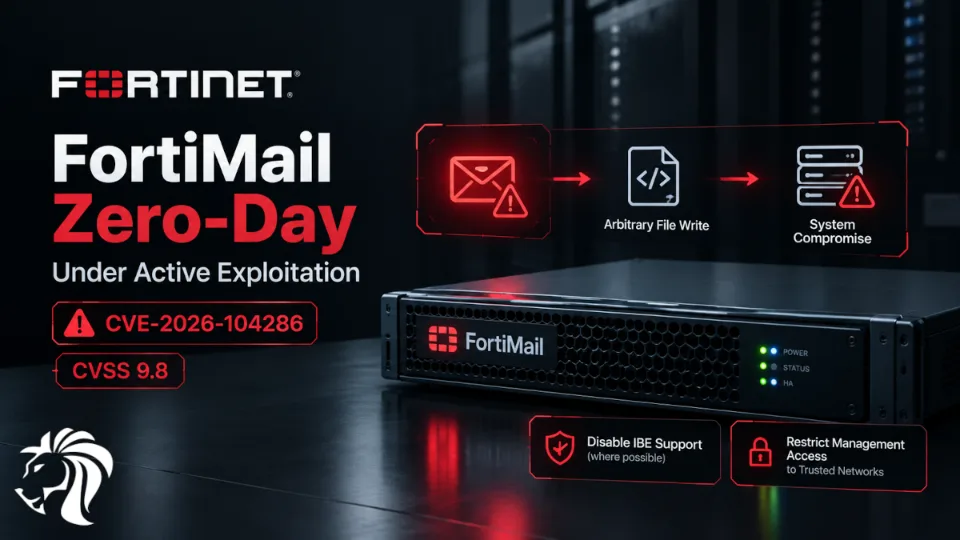
Luka, śledzona jako CVE-2026-104286, ma wynik CVSS v3.1 równy 9,8 i pozwala nieuwierzytelnionemu zdalnemu atakującemu zapisywać dowolne pliki w systemie bazowym FortiMail za pomocą specjalnie spreparowanych żądań HTTP lub HTTPS. Błąd łączy słabość typu path traversal z nieprawidłową obsługą znaków NULL.
Dla firm używających FortiMail na obrzeżu sieci problem jest szczególnie poważny, ponieważ skuteczne wykorzystanie luki może przenieść atakującego poza zwykłą warstwę filtrowania poczty i do wnętrza bazowego urządzenia zabezpieczającego.
Aktywnie wykorzystywana luka zero-day
Fortinet ujawnił lukę 1 października i potwierdził, że była już wykorzystywana w atakach. CISA następnie dodała CVE-2026-104286 do swojego katalogu Known Exploited Vulnerabilities (KEV), wyznaczając federalnym agencjom cywilnym krótki termin usunięcia.
Luka nie wymaga uwierzytelnienia ani interakcji użytkownika. Atakujący może wysyłać spreparowane żądania webowe do podatnego interfejsu FortiMail i spowodować zapisanie dowolnych plików w systemie bazowym.
Ta możliwość jest poważniejsza niż zwykła luka umożliwiająca zapis pliku. Badacze bezpieczeństwa zauważają, że atakujący zdolny do umieszczania lub modyfikowania plików na urządzeniu może być w stanie przejść do nieautoryzowanego wykonania kodu lub poleceń, w zależności od dotkniętych plików i lokalizacji systemowych. Sam Fortinet ostrzega, że błąd może prowadzić do nieautoryzowanego wykonania kodu lub poleceń.
W centrum uwagi Identity-Based Encryption
Doraźne wskazówki Fortinet dotyczące łagodzenia skutków koncentrują się na obsłudze Identity-Based Encryption (IBE) i ekspozycji interfejsu zarządzania FortiMail.
Tam, gdzie jest to możliwe operacyjnie, Fortinet zaleca wyłączenie obsługi IBE. Alternatywnie administratorzy powinni usunąć interfejs zarządzania FortiMail z bezpośredniej ekspozycji w internecie i ograniczyć dostęp do zaufanych sieci prywatnych.
Jest to szczególnie ważne dla organizacji, które historycznie wystawiały interfejsy administracyjne na potrzeby zdalnego zarządzania. Dostępność z internetu znacznie obniża barierę, jaką atakujący musi pokonać, aby dotrzeć do podatnej funkcjonalności.
Zalecane łagodzenie skutków nie jest więc wyłącznie zmianą konfiguracji zabezpieczeń poczty. Jest także środkiem ograniczającym powierzchnię ataku.
Które wersje FortiMail są dotknięte?
Dotknięte gałęzie obejmują:
- FortiMail 8.0.0–8.0.1
- FortiMail 7.6.0–7.6.6
- FortiMail 7.4.0–7.4.8
- FortiMail 7.2.0–7.2.9
Zanim organizacje ocenią swoją ekspozycję, powinny zweryfikować dokładną wersję i konfigurację FortiMail na podstawie aktualnego biuletynu Fortinet.
Zespoły bezpieczeństwa powinny też brać pod uwagę możliwość, że urządzenie zostało skompromitowane przed zastosowaniem środków łagodzących. Sama aktualizacja lub zmiana konfiguracji nie dowodzi, że wcześniejsze wykorzystanie luki nie miało miejsca.
Dlaczego ocena kompromitacji ma znaczenie
Urządzenia FortiMail zajmują wrażliwą pozycję w infrastrukturze przedsiębiorstwa. Przetwarzają ruch e-mailowy i mogą zawierać informacje cenne dla atakujących lub z nimi współdziałać.
Ponieważ CVE-2026-104286 jest już wykorzystywana, organizacje powinny traktować wystawione, podatne urządzenia jako potencjalne przypadki wymagające reagowania na incydenty, a nie ograniczać reakcji do skanowania pod kątem podatności.
Fortinet opublikował wskaźniki naruszenia bezpieczeństwa (IoC) wspierające dochodzenia. Zespoły bezpieczeństwa powinny przejrzeć odpowiednie logi urządzeń, nieoczekiwane zmiany plików, aktywność administratorów, zdarzenia uwierzytelniania i wychodzące połączenia sieciowe oraz porównać ustalenia z aktualnymi wskaźnikami Fortinet.
Celem powinno być udzielenie odpowiedzi na dwa odrębne pytania:
Czy urządzenie jest podatne?
oraz
Czy urządzenie zostało już skompromitowane?
Oba wymagają uwagi.
Co firmy powinny zrobić teraz
Firmy obsługujące FortiMail powinny w pierwszej kolejności wykonać kilka działań:
✅ Zidentyfikuj podatne urządzenia
Zinwentaryzuj wdrożenia FortiMail, ich wersje i ekspozycję interfejsu zarządzania.
✅ Ogranicz ekspozycję zewnętrzną
Tam, gdzie to możliwe, usuń interfejsy zarządzania z publicznego internetu i ogranicz dostęp administracyjny do zaufanych sieci.
✅ Wyłącz IBE, gdzie to możliwe
Zastosuj zalecane przez Fortinet obejście, jeśli Identity-Based Encryption nie jest operacyjnie wymagane.
✅ Zainstaluj aktualizacje zabezpieczeń
Fortinet wydał aktualizacje zabezpieczeń, a organizacje powinny jak najszybciej przejść na odpowiednią poprawioną wersję.
✅ Szukaj śladów kompromitacji
Wykorzystaj wskaźniki Fortinet i przejrzyj logi, zmiany w systemie, aktywność administratorów oraz nietypowe połączenia wychodzące.
✅ Traktuj wcześniej wystawione systemy jako potencjalnie skompromitowane
Udana zmiana konfiguracji lub aktualizacja oprogramowania nie usuwa śladów wcześniejszej aktywności atakującego.
Szersza lekcja z zakresu bezpieczeństwa
CVE-2026-104286 podkreśla stałe ryzyko związane z urządzeniami zabezpieczającymi wystawionymi do internetu.
Systemy te są projektowane do ochrony infrastruktury firmowej, ale ich uprzywilejowana pozycja czyni je także cennymi celami. Luka przekraczająca granicę między dostępnym z zewnątrz interfejsem webowym a bazowym systemem operacyjnym może potencjalnie zamienić mechanizm obronny w punkt dostępu początkowego.
Przypadek FortiMail wzmacnia także znaczenie oddzielenia instalowania poprawek od reagowania na incydenty. Gdy wykorzystanie luki jest już potwierdzone, organizacje potrzebują zarówno szybkiego usunięcia luki, jak i ustrukturyzowanego dochodzenia, czy podatne urządzenie nie zostało wcześniej naruszone.
Dla firm obsługujących FortiMail priorytet jest jasny: ogranicz ekspozycję, zastosuj poprawki Fortinet i szukaj oznak kompromitacji, zamiast zakładać, że samo złagodzenie skutków zamyka incydent.