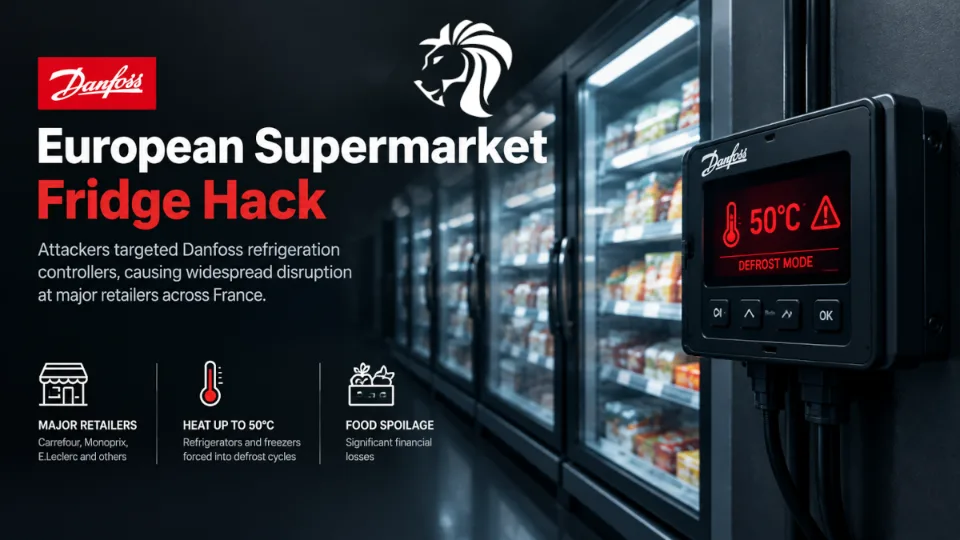
W nocy z 11 na 12 października 2026 roku napastnicy przejęli zdalną kontrolę nad instalacjami chłodniczymi w setkach francuskich supermarketów i zrobili coś nietypowo „fizycznego" jak na cyberatak: wyłączyli chłodzenie. Lodówki i zamrażarki zostały wprowadzone w tryb ciągłego rozmrażania, z temperaturą zadaną sięgającą 50°C (122°F).
Efektem były zniszczone zapasy w sieciach Intermarché, Netto, Carrefour, Monoprix, Coopérative U, Auchan i E.Leclerc — a w części sklepów zapalające się urządzenia.
Francuska agencja cyberbezpieczeństwa ANSSI wezwała do natychmiastowego odłączenia zaatakowanych sterowników od internetu. Prokuratura w Paryżu wszczęła śledztwo. Dwa dni po ataku nikt nie przyznał się do jego przeprowadzenia i nie ustalono publicznie, w jaki sposób napastnicy uzyskali dostęp.
Co się wydarzyło
Atak przeprowadzono w nocy, gdy sklepy były zamknięte, a alejki chłodnicze nikt nie nadzorował. Francuska stacja BFMTV, która pierwsza opisała sprawę, podała, że napastnicy zdalnie wymusili rozmrażanie w wielu sklepach.
CERT-FR, francuski rządowy zespół reagowania na incydenty komputerowe, opublikował 12 października alert, w którym poinformował o licznych przypadkach kompromitacji dwóch rodzin sterowników Danfoss — serii AK-SM i AK-SC. Zalecenie było jednoznaczne: odłączyć te sterowniki albo ściśle filtrować dostęp do nich. Dyrektor ANSSI, Vincent Strubel, określił wycofanie obu serii z internetu jako pilne.
Skala ataku według sieci handlowych
Dane pochodzą od samych detalistów, za pośrednictwem AFP, Reutersa i RTL. Liczą sklepy, do których atak dotarł — niekoniecznie te, które straciły towar.
Sieć handlowa | Liczba zaatakowanych sklepów |
|---|---|
Intermarché i Netto (Les Mousquetaires) | ponad 300 (AFP); ok. 150 (Reuters) |
Coopérative U | 80 z około 2000 |
Carrefour | 80 |
Monoprix | ok. 30 |
kilka | |
Auchan | wymieniony wśród poszkodowanych sieci przez Reutersa |
Straty są nierównomierne i wciąż liczone. Thierry Cotillard, szef Les Mousquetaires, powiedział stacji BFMTV, że spodziewa się strat rzędu dziesiątek milionów euro w skali Francji, a zaatakowane sklepy Intermarché musiały wyrzucić cały objęty problemem towar. Dominique Schelcher, prezes Coopérative U, celowo stonował ten obraz w RTL: w większości z 80 dotkniętych sklepów jego sieci łańcuch chłodniczy został utrzymany, a tylko mniejszość nie zdążyła zareagować. Docenił szybkość pracowników sklepów i firm serwisujących chłodnictwo.
Obie rzeczy są prawdziwe jednocześnie. Kompromitacja sklepu nie oznaczała automatycznie utraty towaru — decydowało to, kto zauważył problem i jak szybko.
Poza Francją
Félix Aimé, starszy analityk threat intelligence w firmie Sekoia, przekazał Reutersowi, że ucierpiały także Hiszpania, Portugalia, Polska, Niemcy i Belgia. SecurityWeek wymienia dodatkowo Holandię. Reuters nie opublikował szczegółów tych przypadków, a zdecydowana większość potwierdzonych szkód dotyczy Francji. ANSSI pozostaje w kontakcie z agencjami cyberbezpieczeństwa w innych krajach europejskich.
Skany internetu wykryły wystawione sterowniki Danfoss daleko poza Europą, m.in. w RPA, USA i Wielkiej Brytanii. Ekspozycja to jeszcze nie kompromitacja — ale pokazuje potencjalny zasięg rażenia.
Jak działa ten atak
Urządzenie pośrodku
Alejka chłodnicza w supermarkecie to nie zbiór niezależnych lodówek. Zwykle steruje nią jeden panel sterujący, który zarządza wszystkimi regałami chłodniczymi i komorami w całym budynku — nastawami, harmonogramami rozmrażania i alarmami. Panele te są z założenia dostępne przez internet, aby firmy serwisowe mogły je regulować bez dojazdu na miejsce.
Ta decyzja projektowa jest sednem całego incydentu. Jeden przejęty panel to jeden sklep bez łańcucha chłodniczego.
Co faktycznie zrobili napastnicy
Nie potrzebowali złośliwego oprogramowania na kasie ani ładunku ransomware. Zmienili konfigurację, korzystając z legalnych funkcji samego sterownika:
Wymuszone rozmrażanie. Każda zamrażarka rozmraża się okresowo — to normalny cykl serwisowy, który na krótko podgrzewa urządzenie, by usunąć lód. Napastnicy wymusili go w trybie ciągłym, zamieniając rutynową funkcję w grzałkę.
Podniesienie nastawy do 50°C, tak aby system aktywnie dążył do tej temperatury zamiast wracać do chłodzenia.
Wyciszenie ostrzeżenia. To właśnie ten szczegół świadczy o premedytacji. Dziennik Le Monde podał, że w części zamrażarek i komór chłodniczych napastnicy wydłużyli cykl rozmrażania z jednej godziny do ośmiu — na tyle długo, że system potraktował wzrost temperatury jako trwający, prawidłowy cykl i nie podniósł alarmu. Według SecurityWeek w niektórych urządzeniach temperatura rosła przez około sześć godzin, zanim personel wykrył problem.
To trzeci krok zamienił uciążliwość w szkody rzędu dziesiątek milionów euro. System monitoringu nie zawiódł — po prostu dostał informację, że sytuacja jest normalna.
Pożary
Praca urządzeń chłodniczych w trwałym trybie grzania nie jest tym, do czego je zaprojektowano. Reuters, ABC i CNBC zgodnie podają, że atak wywołał pożary w części sklepów, a paryskie śledztwo ma wprost ustalić związek między atakiem a zgłoszonymi szkodami, w tym urządzeniami, które zaczęły się palić. To wyprowadza ten incydent poza kategorię „wycieku danych": mamy do czynienia z cyberatakiem o fizycznych konsekwencjach dla bezpieczeństwa.
Których sterowników dotyczy problem i kwestia końca wsparcia
Danfoss poinformował AFP, że większość zaatakowanych urządzeń to starsze produkty, które nie otrzymują już aktualizacji oprogramowania ani poprawek bezpieczeństwa, wskazując dwa modele:
Sterownik | Status |
|---|---|
AK-SM 800 | Koniec wsparcia od maja 2021 — brak aktualizacji oprogramowania i poprawek bezpieczeństwa |
AK-SC 355 | Wycofany w 2016 roku — brak aktualizacji oprogramowania i poprawek bezpieczeństwa |
AK-SM 800A | Model aktualny. Część zaatakowanych urządzeń działała na przestarzałym firmware |
Dla właścicieli dwóch starszych modeli standardowe zalecenie CERT-FR, by „zainstalować wszystkie dostępne poprawki bezpieczeństwa", nie oznacza nic, ponieważ takich poprawek nie ma. Jedynym realnym środkiem pozostaje odłączenie urządzenia.
Wektor wejścia: wciąż nieznany
Trzeba to powiedzieć wprost, bo w wielu relacjach jest to pomijane:
Na dzień 13 października CERT-FR nie wskazał żadnej podatności, żadnej wersji firmware ani żadnego punktu wejścia i nie opublikował żadnych wskaźników kompromitacji (IoC) — operatorzy nie mają więc oficjalnych śladów, których mogliby szukać.
Osoba z otoczenia premiera Francji Sébastiena Lecornu przekazała AFP, że ANSSI zidentyfikowała podatność w oprogramowaniu dostarczanym przez duńską firmę i skontaktowała się z producentem. Nie podano żadnego numeru CVE, a komunikat nie stwierdza, że to właśnie ta luka została wykorzystana w ataku.
Strona z biuletynami bezpieczeństwa Danfossa na dzień 13 października nie zawierała żadnego komunikatu dotyczącego ataku.
Istnieje kuszący i prawdopodobny trop. W sierpniu 2026 roku badacze z Claroty Team82 opublikowali analizę nowszego modelu AK-SM 800A, opisującą trzy luki z 2025 roku — CVE-2025-41450 (obejście uwierzytelniania, czyli sposób na ominięcie logowania), CVE-2025-41451 (wstrzyknięcie poleceń mogące prowadzić do zdalnego wykonania kodu) oraz CVE-2025-41452 (odmowa usługi). Wykazali, że luki można łączyć w łańcuchy ataku, i zgłosili wykrycie tysięcy interfejsów zarządzania AK-SM 800A dostępnych z internetu. Danfoss wydał poprawki.
Ale były to badania laboratoryjne na nowszym modelu, nie opisują żadnych rzeczywistych ataków i nie obejmują dwóch starszych modeli, na które spadła większość szkód. Ani francuskie władze, ani Danfoss nie powiązały tych podatności z tym atakiem. Ten związek należy traktować jako nieudowodniony.
Jeden historyczny kontekst z własnego biuletynu Danfossa z października 2025 roku: model AK-SM 800 był już wcześniej celem ataków — w 2022 roku zaatakowano 16 rosyjskich supermarketów i 40 izraelskich sklepów. Wszystkie 40 izraelskich placówek nie miało prawidłowej ochrony firewallem ani VPN-em.
Dlaczego to ma znaczenie
To atak na technologię operacyjną (OT) o skutkach widocznych dla zwykłego konsumenta. Większość incydentów OT jest dla opinii publicznej abstrakcyjna. Ten opróżnił alejki mrożonek i zmusił sklepy do wywieszenia kartek „Rayons surgelés fermés" (dział mrożonek zamknięty).
Trzy rzeczy czynią go istotnym daleko poza Francją:
Celem była konfiguracja, a nie dane. Nie było czego szyfrować ani co wykradać. Zabezpieczenia zbudowane wokół ransomware i eksfiltracji w ogóle by nie zadziałały.
Alarm był częścią powierzchni ataku. Wydłużenie okna rozmrażania, by nie wzbudzić alertu, pokazuje, że napastnicy rozumieli logikę działania urządzeń, a nie tylko ich sieć.
Ekspozycja ma charakter systemowy, a nie wyjątkowy. Tysiące takich interfejsów znajduje się w publicznym internecie, bo zdalny serwis to model biznesowy branży. Handel spożywczy działa na niskich marżach i długim cyklu życia sprzętu — sterownik zainstalowany w 2015 roku wciąż wykonuje swoje zadanie, i to jest właśnie problem.
Kogo to dotyczy
Sieci handlu spożywczego w całej Europie korzystające ze sterowników Danfoss AK-SM lub AK-SC — zwłaszcza wycofanych ze wsparcia modeli AK-SM 800 i AK-SC 355.
Franczyzobiorców i niezależnych operatorów, którzy zwykle mają najmniejsze możliwości reagowania. Sklepy Coopérative U nie kupują bezpośrednio od Danfossa — są klientami firm chłodniczych dostarczających im system. Relacja dotycząca bezpieczeństwa jest pośrednia.
Firmy serwisowe chłodnictwa i HVAC, których dane dostępowe i łącza zdalne stają się oczywistym celem.
Każdy sektor zależny od kontrolowanej temperatury: logistykę chłodniczą, produkcję żywności, gastronomię, szpitale i apteki przechowujące szczepionki i leki, a także chłodzenie centrów danych. Sprzęt się różni, architektura nie.
Konsumentów — przez zamknięte alejki, wyrzucony towar i wynikające z tego koszty.
Co napastnicy mogą zrobić, mając taki dostęp
Zniszczyć łatwo psujące się zapasy na dużą skalę, w wielu lokalizacjach naraz, w ciągu jednej nocy.
Wyciszyć lub opóźnić alarmy, tak by szkody narastały, zanim ktokolwiek zareaguje.
Stworzyć zagrożenie fizyczne — przegrzewający się sprzęt, czego dowodzą zgłoszone pożary.
Wymuszać okup. Nikt nie przyznał się do tego ataku, ale taka zdolność to oczywista dźwignia szantażu: sieć handlowa stojąca przed perspektywą drugiej nocy strat ma silną motywację, by zapłacić.
Zakłócić łańcuch dostaw żywności w skali regionu — dlatego sprawa jest traktowana jako kwestia bezpieczeństwa narodowego, a nie problem IT w handlu.
Powtórzyć atak. Tam, gdzie sterowniki pozostają wystawione i niemożliwe do załatania, nic nie stoi na przeszkodzie drugiemu podejściu.
Co powinny zrobić organizacje
Natychmiast — zalecenie CERT-FR
Odłącz każdy sterownik AK-SM i AK-SC od internetu lub ściśle filtruj dostęp. Alert CERT-FR stwierdza, że wystawianie interfejsu zarządzania do internetu jest sprzeczne z dobrymi praktykami. Tam, gdzie zdalna administracja jest nieunikniona, ograniczenie dostępu do zaufanych adresów IP to wyłącznie pierwszy, tymczasowy krok.
Przy podejrzeniu kompromitacji CERT-FR wskazuje sześć kroków w kolejności: ograniczyć dostęp sieciowy wyłącznie do dostawców usług; wykonać przywrócenie ustawień fabrycznych; zainstalować wszystkie dostępne poprawki bezpieczeństwa; zmienić sekrety urządzenia, w tym hasła; zweryfikować istniejące konta; całkowicie przekonfigurować urządzenie. Dla dwóch wycofanych modeli krok trzeci pozostaje pusty.
Dla AK-SM 800A najnowszym pakietem wskazanym 13 października była wersja 5.3.x. System na wersji 3.x musi najpierw przejść na 4.x, a sterownika nie da się cofnąć do niższej wersji, gdy już działa na 5.3.x. Od wersji 4.0 ustawienie Strict Session Control jest domyślnie włączone i wymusza HTTPS. Danfoss nie podał, czy pakiet 5.3.x powstał w odpowiedzi na atak.
Działania systemowe
Zinwentaryzuj infrastrukturę BMS i OT. Większość organizacji nie potrafi dziś odpowiedzieć na pytanie: „ile mamy sterowników dostępnych z internetu i kto je serwisuje?". To pytanie jest istotą całej lekcji z tego incydentu.
Wymień sterowniki po końcu wsparcia. Danfoss zapowiedział w październiku 2025 roku zakończenie wszystkich usług dla tych starszych produktów i zalecił planowanie wymiany. To zalecenie ma już rok i stało się znacznie pilniejsze.
Umieść zdalny serwis za jednym zarządzanym punktem wejścia — VPN lub host pośredniczący z uwierzytelnianiem wieloskładnikowym (MFA) — zamiast wystawiać interfejsy urządzeń bezpośrednio. Zmieniaj domyślne hasła przy instalacji.
Oddziel sieć OT od IT. Sterownik chłodniczy nie ma czego szukać w tej samej sieci co infrastruktura korporacyjna ani w otwartym internecie.
Wykrywanie i reagowanie
Monitoruj sam alarm. Obserwuj zmiany konfiguracji — zmodyfikowane nastawy, wydłużone okna rozmrażania, zmienione progi alarmowe — a nie tylko przekroczenia temperatury. W tym ataku alarm temperaturowy został celowo tak ustawiony, by nie zadziałał.
Wprowadź niezależny pomiar temperatury. Ścieżka monitoringu, która nie przechodzi przez ten sam sterownik (osobny czujnik albo prosty dziennik poza pasmem), wykryłaby ten atak w pierwszej godzinie.
Przeszkol personel nocny i serwisantów, że niewyjaśnione rozmrażanie lub ciepło urządzeń może być działaniem celowym, i daj im ścieżkę eskalacji, która nie zależy od tego, czy sterownik „zgadza się", że jest problem.
Traktuj to jako potencjalny materiał dowodowy. Paryskie śledztwo ma ustalić związek między atakiem a zgłoszonymi szkodami. Tam, gdzie to możliwe, zabezpiecz logi i konfigurację sterownika przed przywróceniem ustawień fabrycznych.
Dla całego rynku
Naciskaj na dostawców. Francuska Federacja Handlu FCD publicznie wezwała Danfossa do pełnej przejrzystości. Jeśli Twoje chłodnictwo obsługuje firma zewnętrzna, zapytaj: jakie modele sterowników macie, na jakim firmware, czy któreś są po końcu wsparcia i czy ich interfejsy są dostępne w internecie.
Podsumowanie i kluczowa lekcja
Najbardziej uderzające w tym ataku jest to, jak mało było w nim technicznej nowości. Żadnego złośliwego oprogramowania, żadnego szyfrowania, żadnej skradzionej bazy danych. Napastnicy wykorzystali własną funkcję rozmrażania sterownika — funkcję działającą dokładnie tak, jak zaprojektowano — i po prostu wydłużyli jej licznik, żeby alarm pozostał cichy.
Lekcja: w technologii operacyjnej najlepszym narzędziem napastnika jest zwykle legalna funkcjonalność Twojego własnego sprzętu, a monitoring jest częścią powierzchni ataku, a nie zabezpieczeniem stojącym ponad nią. Alarm temperaturowy, który można wyciszyć zmianą ustawienia, nie jest niezależnym mechanizmem kontrolnym.
Jest też druga, mniej wygodna lekcja — o cyklu życia sprzętu. Duża część szkód dotknęła sterowników, dla których producent zakończył wsparcie w 2016 i 2021 roku. Te urządzenia nie stały się niebezpieczne w październiku 2026 roku. Przestały być możliwe do utrzymania lata wcześniej i mimo to zostały w sieci, bo wciąż wykonywały swoją pracę, a wymiana kosztuje. Każda branża ma sprzęt z tej kategorii.
Dwa działania wynikają z tego niezależnie od tego, czy korzystasz ze sprzętu Danfossa: ustal, które elementy Twojej infrastruktury operacyjnej są dostępne z internetu oraz sprawdź, czy o ich nieprawidłowym działaniu poinformuje Cię cokolwiek innego niż samo urządzenie.
Na koniec uwaga o samych doniesieniach. Dane o skali pochodzą od sieci handlowych liczących własne sklepy, szacunki strat znacząco się między nimi różnią, a punkt wejścia pozostaje oficjalnie nieznany. Podatności opisane przez Claroty to prawdopodobny trop, a nie ustalona przyczyna. Należy się spodziewać, że ten obraz będzie się jeszcze zmieniał.