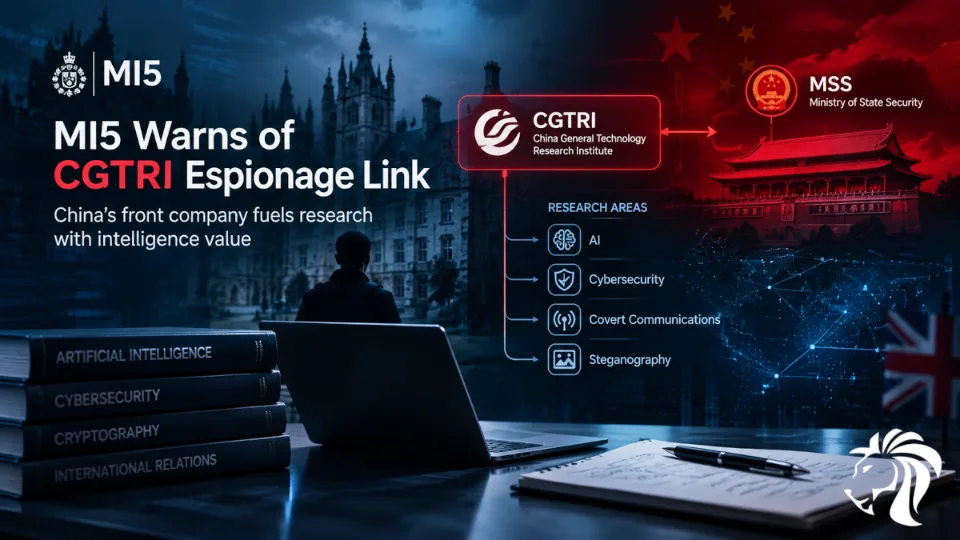
Brytyjska służba bezpieczeństwa wewnętrznego, MI5, wydała niezwykle bezpośrednie publiczne ostrzeżenie dotyczące China General Technology Research Institute (CGTRI), twierdząc, że ta jednostka badawcza ma silne powiązania z chińskim Ministerstwem Bezpieczeństwa Państwowego (MSS) i była wykorzystywana do finansowania badań, które zwiększają możliwości chińskiego szpiegostwa.
W opublikowanym 30 września ostrzeżeniu przed szpiegostwem (Espionage Alert) MI5 oświadczyło, że głównym celem CGTRI jest finansowanie badań akademickich, które bezpośrednio zwiększają techniczne możliwości MSS w zakresie szpiegostwa. Agencja podała, że w projektach finansowanych przez MSS za pośrednictwem CGTRI uczestniczyło ponad 100 naukowców powiązanych z Wielką Brytanią.
Co istotne, MI5 stwierdziło też, że niektórzy naukowcy mogli nie wiedzieć, że CGTRI ostatecznie finansuje badania, w których uczestniczyli.
Badania o wymiarze wywiadowczym
Według MI5 projekty finansowane przez CGTRI obejmowały prace dotyczące sztucznej inteligencji, cyberbezpieczeństwa, systemów łączności niejawnej i steganografii.
Obszary te są szczególnie istotne, ponieważ mogą mieć wyraźne zastosowania podwójnego przeznaczenia. Badania prowadzone w uzasadnionych celach akademickich lub komercyjnych mogą potencjalnie zwiększać także możliwości w zakresie zbierania informacji wywiadowczych, bezpiecznej komunikacji, ukrywania informacji lub operacji cybernetycznych.
Ocena MI5 jest taka, że rola CGTRI wykracza poza konwencjonalną współpracę akademicką, a finansowanie badań ostatecznie wspiera możliwości szpiegowskie MSS.
Ostrzeżenie agencji uwypukla szerszy problem bezpieczeństwa: wrażliwe badania nie muszą być tajne, aby miały wartość wywiadowczą. Nowe technologie, specjalistyczna wiedza i niepublikowane badania mogą dawać państwowym podmiotom przewagę strategiczną.
Zaangażowanych ponad 100 naukowców
Skala działań jest jednym z najważniejszych elementów ostrzeżenia.
MI5 podało, że w badaniach finansowanych przez CGTRI uczestniczyło ponad 100 naukowców powiązanych z Wielką Brytanią. Agencja przyznała jednak również, że wiele instytucji i badaczy mogło nawiązać współpracę z tą organizacją w dobrej wierze, nie rozumiejąc jej powiązań z MSS.
To rozróżnienie ma znaczenie. Ostrzeżenie nie sugeruje, że każdy zaangażowany badacz świadomie wspierał operację wywiadowczą. Pokazuje natomiast, jak nieprzejrzyste struktury finansowania mogą stwarzać ryzyko dla bezpieczeństwa, gdy ostateczne źródło i cel finansowania badań nie są w pełni zrozumiałe.
Dlaczego badania nad AI i cyberbezpieczeństwem mają znaczenie
Badania związane ze sztuczną inteligencją, cyberbezpieczeństwem i kryptografią mogą mieć znaczną wartość strategiczną.
Zaawansowane techniki AI mogą przyczyniać się do zautomatyzowanej analizy, rozpoznawania wzorców i przetwarzania informacji. Badania nad cyberbezpieczeństwem mogą zwiększać zarówno możliwości obronne, jak i ofensywne, natomiast badania nad kryptografią i łącznością niejawną mogą wspierać bezpieczną wymianę informacji i ich ukrywanie.
Steganografia — praktyka ukrywania informacji w pozornie zwykłych plikach lub mediach — jest kolejnym przykładem technologii, która ma uzasadnione zastosowania, ale może być też istotna dla łączności niejawnej.
Dla uniwersytetów i firm pracujących nad technologiami podwójnego przeznaczenia problemem jest więc nie tylko to, kto płaci za badania, ale także to, kto ostatecznie czerpie korzyści z powstałych możliwości.
MI5 wzywa do natychmiastowych przeglądów
MI5 poradziło brytyjskim instytucjom akademickim, aby niezwłocznie przejrzały trwającą i planowaną współpracę z CGTRI.
Agencja wzywa też badaczy zaangażowanych we współpracę międzynarodową do ustalenia ostatecznego źródła finansowania projektów badawczych z udziałem chińskich instytucji i upewnienia się, że CGTRI nie jest w nie zaangażowane. MI5 szczególnie podkreśliło, że instytucje i badacze muszą rozumieć swoje obowiązki wynikające z National Security Act 2023.
Ostrzeżenie pojawia się równolegle z szerszymi działaniami brytyjskimi na rzecz usprawnienia kontroli bezpieczeństwa badań w odniesieniu do wrażliwych technologii i zagrożeń ze strony obcych państw.
MI5 wcześniej ostrzegało, że obce państwa mogą wykorzystywać partnerstwa akademickie, inwestycje i łańcuchy dostaw do pozyskiwania wrażliwych badań lub wiedzy technicznej. Jego szersze wytyczne wskazują badania STEM, technologie podwójnego przeznaczenia, nowe technologie i informacje wrażliwe handlowo jako potencjalne cele podmiotów państwowych.
Chiny odrzucają zarzuty
Ambasada Chin w Londynie odrzuciła zarzuty MI5, określając je jako „wyimaginowane i wyłącznie sfabrykowane”.
Ambasada oświadczyła, że wymiana i współpraca między brytyjskimi uniwersytetami a Chinami są dobrowolne, zgodne z prawem i obustronnie korzystne, oraz oskarżyła brytyjskie organy wywiadowcze o podważanie współpracy akademickiej.
Twierdzenia dotyczące CGTRI pozostają zatem oceną MI5 i należy je rozumieć w tym kontekście.
Co powinny zrobić firmy i instytucje badawcze
Przypadek CGTRI pokazuje, dlaczego kontrole bezpieczeństwa badań muszą wykraczać poza tradycyjną ochronę cyberbezpieczeństwa.
Firmy, uniwersytety i instytucje badawcze współpracujące z zewnętrznymi partnerami powinny rozważyć:
- Mapowanie łańcuchów finansowania — ustal nie tylko bezpośredniego sponsora, ale także ostateczne źródło finansowania.
- Ocenę badań podwójnego przeznaczenia — określ, czy badania mogłyby mieć wartość strategiczną w dziedzinie AI, operacji cybernetycznych, kryptografii, łączności lub innych wrażliwych obszarów.
- Weryfikację partnerów zewnętrznych — przeprowadzaj odpowiednią należytą staranność (due diligence) wobec firm, instytutów i pośredników zaangażowanych w umowy badawcze.
- Ochronę niepublikowanych badań — stosuj odpowiednie kontrole dostępu do kodu źródłowego, zbiorów danych, dokumentacji technicznej i wyników badań.
- Przegląd ustaleń dotyczących udostępniania informacji — upewnij się, że zewnętrzni współpracownicy otrzymują wyłącznie informacje niezbędne do deklarowanego celu badań.
- Monitorowanie własności i powiązań — ponownie oceniaj relacje, gdy zmieniają się struktury finansowania, własność korporacyjna lub powiązania instytucjonalne.
W przypadku firm ta sama zasada dotyczy partnerstw, wykonawców i dostawców technologii: zaufanie należy budować na weryfikowalnej własności, finansowaniu i relacjach dostępowych, a nie na samej marce instytucji.
Szersza lekcja z zakresu bezpieczeństwa
Ostrzeżenie dotyczące CGTRI pokazuje, jak nowoczesne szpiegostwo może działać poprzez pozornie legalne relacje badawcze i handlowe, a nie tradycyjne kanały wywiadowcze.
Dla badaczy, uniwersytetów i firm pracujących nad zaawansowanymi technologiami granica bezpieczeństwa obejmuje coraz częściej sam ekosystem badawczy — źródła finansowania, partnerstwa, ustalenia dotyczące własności intelektualnej, dostęp do danych i ostateczne miejsce przeznaczenia wiedzy technicznej.
Najważniejsza lekcja nie polega na traktowaniu współpracy międzynarodowej jako z natury podejrzanej. Chodzi o to, aby współpraca dotycząca wrażliwych technologii lub technologii podwójnego przeznaczenia opierała się na przejrzystym finansowaniu, odpowiedniej należytej staranności, kontrolowanym udostępnianiu informacji i ciągłej ocenie ryzyka.
Ostrzeżenie MI5 wyostrza tę odpowiedzialność: zrozumienie, kto ostatecznie finansuje projekt badawczy, może być równie ważne jak zrozumienie, kto bezpośrednio otrzymuje wyniki badań.