13 października 2026 roku amerykański Departament Sprawiedliwości ogłosił zatrzymanie Abdulrahmana Alfozana, lat 35, inżyniera pracującego w OpenAI od lipca 2025 roku. Został zatrzymany 9 października i oskarżony o użycie lub usiłowanie użycia urządzenia do przechwytywania komunikacji ustnej.
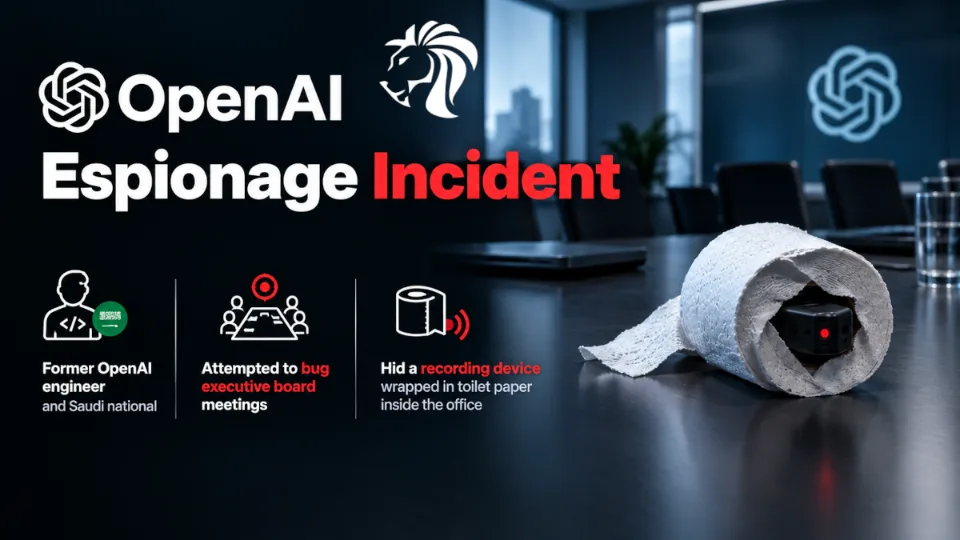
Zarzut brzmi: około 30 września pracownicy ochrony OpenAI znaleźli ukryty rejestrator dźwięku podłączony do portu USB z tyłu telewizora w sali konferencyjnej dla kadry kierowniczej, w jednym z budynków firmy w San Francisco. Urządzenie było owinięte w papier toaletowy.
Dwa szczegóły wynoszą tę sprawę ponad zwykły incydent pracowniczy. Po pierwsze, według aktu oskarżenia podejrzany miał korzystać z firmowego narzędzia AI wspierającego pracę, by ustalić, z których sal korzysta kadra zarządzająca i kiedy. Po drugie, OpenAI twierdzi, że użyło własnych modeli AI, by zidentyfikować osobę, która podłożyła urządzenie, i ustalić jego pochodzenie.
Ta symetria — AI wykorzystane do rozpoznania i AI wykorzystane do atrybucji — jest tym, na co warto zwrócić uwagę.
Dwie korekty, zanim przejdziemy dalej, bo wiele doniesień jest w tych punktach nieprecyzyjnych:
Nikomu nie postawiono zarzutu szpiegostwa. Zarzut dotyczy nielegalnego przechwytywania komunikacji ustnej. Publicznie nie powiązano tej sprawy z żadnym obcym rządem, służbą wywiadowczą ani programem państwowym. Narodowość Alfozana została podana przez Departament Sprawiedliwości i agencję Reutera i jest faktem, ale narodowość nie jest motywem — a żadnego powiązania z państwem nie zarzucono.
W momencie zdarzenia był pracownikiem, a nie byłym pracownikiem. OpenAI rozwiązało z nim umowę po wykryciu urządzenia. Określenie „były inżynier" jest prawdziwe dzisiaj i mylące co do momentu zarzucanego czynu — mówimy o osobie zatrudnionej, z legalnym dostępem.
Jak w każdej sprawie karnej: to są zarzuty, a Alfozana obowiązuje domniemanie niewinności do czasu prawomocnego skazania.
Co się wydarzyło
Wykrycie
Pracownicy ochrony OpenAI znaleźli urządzenie 30 września 2026 roku, podczas — jak podano — rutynowego sprawdzenia sali konferencyjnej dla kadry kierowniczej. Departament Sprawiedliwości opisuje je jako ukryty rejestrator dźwięku, wsunięty w port USB z tyłu telewizora w sali o ograniczonym dostępie.
Urządzenie było niewielkie — opisywane jako wielkości kciuka — i zamaskowane papierem toaletowym. Z doniesień wynika, że znajdowało się tam około dwóch dni, zanim kontrola je wykryła.
Śledztwo
OpenAI poinformowało na platformie X, że wykorzystało własne wewnętrzne modele AI do analizy urządzenia i pomocy w ustaleniu, kto je umieścił. Firma przekazała sprawę FBI, które kontynuuje śledztwo.
Nagranie z monitoringu datowane na 5 października ma pokazywać Alfozana sprawdzającego urządzenie za telewizorem — co oznaczałoby, że wrócił do niego już po jego wykryciu.
Podczas przeszukania torby pracownicy ochrony mieli znaleźć jego portfel i dokument tożsamości, a obok drugie, wykonane na zamówienie urządzenie nagrywające, podobne do pierwszego. OpenAI oświadczyło, że dysponuje dowodami, iż podejrzany zamierzał umieścić kolejne urządzenia we wrażliwych częściach biur.
Został zatrzymany 9 października. Jego zatrudnienie zakończono.
Ślad rozpoznania przez AI
To element niosący najszersze wnioski dla innych organizacji.
Według aktu oskarżenia przez około miesiąc, do 28 września, Alfozan korzystał z firmowego narzędzia AI wspierającego pracę, wielokrotnie pytając o:
adresy budynków OpenAI,
sale konferencyjne, ich pojemność i kalendarze,
spotkania z partnerami zewnętrznymi,
lokalizacje kadry kierowniczej i zarządu.
Innymi słowy: rozpoznanie, które kiedyś wymagałoby kręcenia się po korytarzach, czytania tabliczek na drzwiach i obserwowania, kto gdzie chodzi, miało zostać przeprowadzone przez zadawanie pytań wewnętrznemu asystentowi AI — który odpowiadał usłużnie, bo pracownik był uprawniony do pytania.
Osobno prokuratura twierdzi, że konto ChatGPT należące do jego żony posłużyło do zbadania, jak zbudować i ukryć urządzenie nagrywające. Z tego samego konta miały paść zapytania dotyczące konkretnie podłożonego urządzenia — w tym jego niestandardowego nagłówka i unikalnego adresu MAC — między 24 a 30 września. Użycie konta członka rodziny zamiast własnego konta firmowego sugeruje świadomość, że konta służbowe są rejestrowane.
Jak działa tego rodzaju atak
Dostęp fizyczny wciąż jest najkrótszą drogą
Przy całej uwadze poświęcanej włamaniom sieciowym, pracownik z kartą dostępu może po prostu wejść do sali i coś do niej podłączyć. Żaden firewall tego nie zobaczy. Żaden agent EDR na tym nie działa. Port USB z tyłu telewizora na ścianie jest z natury poza polem widzenia — tam biegną kable i nikt tam nie zagląda.
Papier toaletowy brzmi niemal komicznie, ale spełnia swoje zadanie: biała kulka za telewizorem wygląda jak śmieć, a nie jak sprzęt.
Asystenci AI to powierzchnia rozpoznania
Kluczowy wniosek jest tu nowy i większość organizacji jeszcze się do niego nie dostosowała.
Firmowi asystenci AI są podłączeni do kalendarzy, systemów rezerwacji sal, katalogów pracowników i dokumentacji wewnętrznej właśnie po to, by odpowiadać na pytania w rodzaju „w której sali jest spotkanie zarządu?". To produkt działający prawidłowo. Ale oznacza to, że uprawniony pracownik może złożyć pełny obraz ruchów kadry kierowniczej — które sale, o jakich godzinach, z jakimi partnerami zewnętrznymi — w kilku pytaniach zadanych naturalnym językiem, nie uruchamiając żadnego alarmu.
Porównajmy to z tradycyjnymi metodami. Bezpośrednie pobranie kalendarza członka zarządu mogłoby wygenerować zdarzenie kontroli dostępu. Wielokrotne przeglądanie systemu rezerwacji sal mogłoby wyglądać podejrzanie. Zapytanie asystenta wygląda jak zwykła praca i w większości wdrożeń jest rejestrowane jako sesja czatu, a nie jako zdarzenie dostępu do danych — o ile w ogóle ktoś to przegląda.
Konta prywatne jako ucieczka przed audytem
Zarzucane wykorzystanie konsumenckiego konta ChatGPT małżonki do wrażliwych poszukiwań to rozpoznawalny schemat: trzymać obciążającą aktywność poza systemami, które pracodawca może audytować. To również miejsce, w którym takie podejście zwykle zawodzi — konta konsumenckie są dostępne na drodze prawnej, a zapytania o adres MAC konkretnego urządzenia miały na celu powiązanie konta ze sprzętem.
AI jako narzędzie atrybucji
OpenAI twierdzi, że własne modele pomogły zidentyfikować sprawcę i prześledzić pochodzenie urządzenia. Firma nie ujawniła metody i nie należy nadinterpretować oświadczenia opublikowanego na X. Ale kierunek jest czytelny: ta sama zdolność, która pozwoliła pracownikowi zadawać trafne pytania o budynek, pozwala też zespołowi bezpieczeństwa zadawać trafne pytania o incydent.
Dlaczego to ma znaczenie
Zagrożenie wewnętrzne wraca w formie fizycznej. Większość programów przeciwdziałania zagrożeniom wewnętrznym jest zbudowana wokół wycieku danych — pobrań, kopiowania na USB, wysyłek do prywatnej chmury. Rejestrator w sali konferencyjnej omija każdy z tych mechanizmów. Z budynku wychodzi dźwięk, a nie pliki.
Narzędzia AI po cichu rozszerzyły to, czego może dowiedzieć się insider. Faktyczna wiedza pracownika o organizacji nie jest już ograniczona tym, co da się osobiście zaobserwować. Jest ograniczona tym, na co odpowie asystent. W większości firm to znacznie więcej.
Rozmowy w salach zarządu same w sobie są cennym celem. W firmie zajmującej się AI sala dla kadry kierowniczej bywa miejscem rozmów o możliwościach modeli, terminach premier, partnerstwach i decyzjach dotyczących bezpieczeństwa — wrażliwych komercyjnie i strategicznie, wartościowych dla konkurenta, inwestora czy dziennikarza na długo przed tym, zanim w grę wejdzie jakikolwiek aktor państwowy.
Rutynowe kontrole zadziałały. Urządzenie znaleziono podczas sprawdzenia sali. To szczegół naprawdę budujący — i mechanizm, którego większość organizacji w ogóle nie ma.
I przestroga dotycząca narracji. Narodowość podejrzanego napędziła znaczną część doniesień, a niektóre z nich zmierzają w stronę sugerowania szpiegostwa na zlecenie państwa. Publicznie nie postawiono takiego zarzutu. Motyw pozostaje nieznany. Traktowanie narodowości jako dowodu motywu jest zarówno niesprawiedliwe, jak i analitycznie bezużyteczne — w sprawach insiderskich znacznie częściej chodzi o pieniądze, urazę albo sprawy osobiste niż o obce służby.
Kogo to dotyczy
Laboratoriów AI i organizacji badawczych, gdzie jedna podsłuchana rozmowa o planie rozwoju ma nieproporcjonalnie dużą wartość.
Każdej organizacji używającej firmowego asystenta AI podłączonego do kalendarzy, sal i katalogów pracowników — a to dziś większość dużych pracodawców.
Funkcji zarządczych i rad nadzorczych, których miejsca i terminy spotkań są często szeroko dostępne wewnętrznie, bo muszą być możliwe do zarezerwowania.
Zespołów administracji budynków i ochrony fizycznej, które w wielu firmach nie mają żadnej relacji z działem bezpieczeństwa informacji i nie są częścią programów przeciwdziałania zagrożeniom wewnętrznym.
Pracowników, którzy powinni rozumieć, że zapytania do firmowego AI są dokumentacją firmową i są — albo powinny być — rejestrowane.
Co powinny zrobić organizacje
Ochrona fizyczna wrażliwych pomieszczeń
Sprawdzaj sale zarządu i kadry kierowniczej regularnie, a nie tylko przed ważnymi spotkaniami. To właśnie taka kontrola wykryła urządzenie w OpenAI.
Zaglądaj tam, gdzie nikt nie patrzy — za ekrany montowane na ścianie, do koryt kablowych, pod krawędzie stołów, w listwy zasilające i stacje dokujące.
Wyłącz lub fizycznie zabezpiecz nieużywane porty USB w telewizorach salowych, zestawach wideokonferencyjnych i komputerach sal. Port z tyłu telewizora nie służy praktycznie niczemu, a stanowi wygodne gniazdo zasilania dla urządzenia.
Kontroluj dostęp do sal kierownictwa kartami i faktycznie przeglądaj dzienniki dostępu, zamiast tylko je zbierać.
Traktuj znaleziony w takiej sali sprzęt jako incydent — zabezpiecz go do analizy kryminalistycznej, zamiast odłączyć i wyrzucić.
Zarządzaj asystentem AI jak ścieżką dostępu do danych
Rejestruj i przeglądaj zapytania do firmowego AI jako zdarzenia dostępu do danych, a nie jako transkrypcje czatu. Pytanie „gdzie spotyka się zarząd?" powinno być traktowane tak samo jak otwarcie kalendarza zarządu.
Zastosuj zasadę minimalnych uprawnień do tego, na co asystent może odpowiedzieć. Kalendarze kadry kierowniczej, zajętość sal o ograniczonym dostępie i szczegóły spotkań z partnerami nie powinny być dostępne dla dowolnego uwierzytelnionego pracownika.
Alertuj na wzorce zapytań przypominające rozpoznanie — powtarzające się pytania o układ budynków, lokalizacje kierownictwa, pojemność sal i harmonogramy, zwłaszcza od osób bez biznesowego powodu, by o to pytać.
Maskuj wrażliwe dane o uczestnikach i partnerach w informacjach o rezerwacjach sal udostępnianych asystentowi.
Zagrożenia wewnętrzne
Rozszerz program przeciwdziałania zagrożeniom wewnętrznym poza wyciek danych. Uwzględnij rozpoznanie fizyczne, anomalie we wzorcach dostępu i nietypowe zainteresowanie aktywnością kierownictwa.
Połącz administrację budynków, HR i bezpieczeństwo. W tej sprawie w grę wchodziły: karta dostępu, sala konferencyjna, akta pracownicze i narzędzie AI. W większości organizacji te cztery obszary żyją w czterech osobnych silosach.
Pamiętaj, że konta prywatne są poza Twoją widocznością, ale nie poza zasięgiem prawa. Nie możesz ich monitorować; śledczy często mogą je pozyskać. Projektuj kontrole wewnętrzne z tym założeniem, zamiast liczyć na pełną widoczność.
Kultura i uczciwość
Badaj zachowanie, a nie tożsamość. Program przeciwdziałania zagrożeniom wewnętrznym, który traktuje narodowość jako czynnik ryzyka, będzie generował fałszywe alarmy, niszczył zaufanie, a w wielu jurysdykcjach tworzył ryzyko prawne. Wskaźniki behawioralne — zapytania rozpoznawcze, anomalie dostępu, obecność w strefach o ograniczonym dostępie poza godzinami pracy — są zarówno uczciwsze, jak i skuteczniejsze.
Podsumowanie
Sprowadzając tę sprawę do mechaniki, mamy obok siebie atak stary i atak nowy. Stary to rejestrator za telewizorem zamaskowany papierem toaletowym — coś, co zadziałałoby równie dobrze w 1975 roku. Nowy to zarzucane pytanie asystenta AI, gdzie spotyka się kierownictwo, i otrzymanie konkretnej odpowiedzi.
Lekcja: firmowi asystenci AI stali się najszybszym narzędziem rozpoznania wewnątrz Twojego własnego budynku, a niemal nikt ich pod tym kątem nie monitoruje. Są podłączeni do kalendarza, systemu sal i struktury organizacyjnej, bo właśnie to czyni ich użytecznymi. Insider nie musi podnosić uprawnień, żeby to wykorzystać — musi zapytać.
Druga lekcja jest bardziej budująca. Urządzenie znaleziono podczas rutynowego sprawdzenia sali, a OpenAI twierdzi, że własne modele AI pomogły ustalić, kto je podłożył. Zadziałał i stary mechanizm, i nowy. Większość organizacji nie ma żadnego z nich.
Dwa pytania warte zadania w tym tygodniu: kiedy ostatnio sprawdzano Waszą salę zarządu pod kątem podsłuchów i czy ktokolwiek by zauważył, gdyby pracownik przez miesiąc wypytywał firmowego asystenta AI, gdzie spotyka się kierownictwo?
Na koniec słowo o tonie. To zarzut wobec jednej, wskazanej z nazwiska osoby, której przysługuje domniemanie niewinności, a motyw pozostaje naprawdę nieznany. Wnioski dotyczące bezpieczeństwa bronią się same i nie wymagają sensacyjnej oprawy, po którą sięgnęła część doniesień.