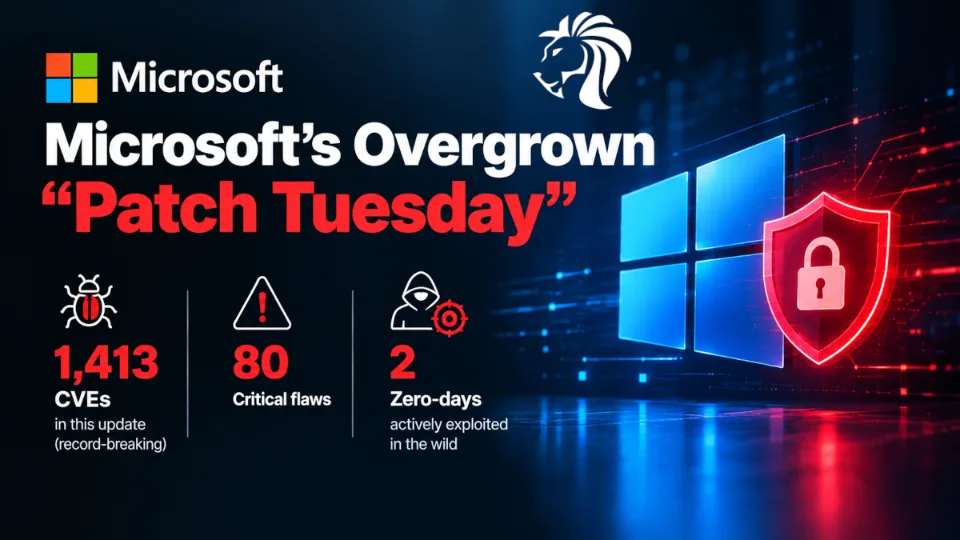
13 października 2026 roku Microsoft opublikował aktualizację Patch Tuesday obejmującą 1413 podatności (CVE) — zdecydowanie największą, jaką kiedykolwiek wydał. Dla skali: wrzesień 2026 ustanowił już rekord z 974 lukami, co wtedy uznawano za liczbę zdumiewającą.
W pakiecie znalazło się 80 luk krytycznych oraz dwie podatności typu zero-day, z czego jedna jest aktywnie wykorzystywana.
Ten ostatni szczegół warto podać precyzyjnie, bo bywa przekręcany: zero-dayów są dwa, ale aktywnie wykorzystywany jest jeden. Ten błąd w powłoce Windows jest wykorzystywany i jednocześnie wyłącza kilka mechanizmów ostrzegawczych systemu. Drugi wymaga dostępu lokalnego, a Microsoft ocenia prawdopodobieństwo jego wykorzystania jako niskie.
Opinia badaczy komentujących to wydanie jest wyjątkowo zgodna i bezceremonialna: zignorujcie liczbę z nagłówka. Ona nie mierzy ryzyka.
Co się wydarzyło
Gdzie znajduje się tych 1413 luk
Zdecydowaną większość stanowi Windows:
Obszar produktowy | Liczba CVE |
|---|---|
Windows | 1102 |
Office | 134 |
Narzędzia deweloperskie (Dev Div) | 61 |
SharePoint Server | 36 |
SQL Server | 22 |
Azure | 15 |
Exchange Server | 7 |
Defender | 4 |
Pozostałe kategorie | 32 |
Microsoft ponownie opublikował również błąd zgłoszony przez Cisco Talos — CVE-2026-21413, dotyczący zdalnego wykonania kodu w rozszerzeniu obsługi obrazów RAW.
Wykorzystywany zero-day: CVE-2026-96951
CVE-2026-96951 (CVSS 8.8) znajduje się w powłoce Windows (Windows Shell) i jest tą luką, która jest wykorzystywana w atakach. Została wykryta przez system Claude AI firmy Anthropic.
Błąd dotyczy mechanizmu Mark of the Web (MOTW) — znacznika, który Windows nadaje plikom pobranym z internetu, informując resztę systemu, że plik pochodzi z niezaufanego źródła.
Napastnik może spreparować plik tak, by dotarł bez tego znacznika. Ponieważ bardzo wiele zabezpieczeń Windowsa opiera się na MOTW, zamiast samodzielnie badać plik, ominięcie znacznika wyłącza kilka mechanizmów naraz:
Kontrolę reputacji SmartScreen
Widok chroniony pakietu Office (Protected View)
Blokadę makr w Office
Smart App Control w Windows 11
Ostrzeżenie Menedżera załączników
Badacze z Automox porównali MOTW do naklejki na paczce, którą sprawdza każdy ochroniarz w budynku, zamiast zaglądać do samej paczki — usuń naklejkę, a przesyłka przechodzi bez kontroli. W praktyce oznacza to, że pobrany plik zachowuje się tak, jakby użytkownik utworzył go lokalnie: bez okienka ostrzeżenia, bez trybu tylko do odczytu, bez blokady makr.
Dlatego właśnie pojedyncza luka z oceną CVSS 8.8 ma większe znaczenie niż setki wyżej punktowanych wpisów w tym samym wydaniu. To nie jest podatność w jednym produkcie — to podatność w założeniu, które kilka produktów współdzieli.
Drugi zero-day: CVE-2026-108398
CVE-2026-108398 (CVSS 8.8) dotyczy .NET Framework Security i został publicznie ujawniony, ale nie odnotowano jego wykorzystania. Microsoft ocenia prawdopodobieństwo wykorzystania jako niskie, bo wymaga dostępu lokalnego i konta o niskich uprawnieniach.
To błąd niezaufanej ścieżki wyszukiwania. Zgodnie z analizą Automox napastnik umieszcza spreparowany zestaw .NET na stacji końcowej, rejestruje go do załadowania w chronionym procesie i uruchamia kod wewnątrz tego procesu bez wywołania alarmu przez Windows Defender Application Control (WDAC).
Mike Walters z Action1 wskazał tę lukę jako szczególnie wartościową jako technikę po włamaniu — przydatną napastnikowi, który już jest w środku i chce osłabić zabezpieczenia stacji końcowych. Nie ma oficjalnego obejścia, więc jedynym środkiem zaradczym jest aktualizacja. Środowiska chronione przez WDAC powinny potraktować to priorytetowo.
Cztery pozostałe luki warte priorytetu
Kilka błędów spoza kategorii zero-day jest w tym wydaniu groźniejszych niż oba zero-daye:
CVE-2026-70242 (CVSS 9.8) — RCE w okienku podglądu Outlooka. Spreparowany e-mail wywołuje przepełnienie bufora na stercie w momencie, gdy Outlook renderuje go w okienku podglądu. Bez otwierania wiadomości, bez uwierzytelnienia, bez jakiejkolwiek interakcji użytkownika. Błędy w okienku podglądu pojawiają się rzadko, ale są dotkliwe, a adresy e-mail da się bez trudu pozyskać z wycieków i stron firmowych — więc wytypowanie celu praktycznie nic nie kosztuje.
CVE-2026-105016 (CVSS 9.8) — RCE w Microsoft QUIC. Przepełnienie bufora na stercie osiągalne przez sieć dla nieuwierzytelnionego napastnika, bez interakcji użytkownika, za pomocą spreparowanego pakietu. Dotyczy Windows 11, Windows Server, .NET i Visual Studio.
CVE-2026-102866 (CVSS 8.1) — podniesienie uprawnień w SharePoint. Dustin Childs z Zero Day Initiative wskazał to jako błąd nieprawidłowej weryfikacji podpisu kryptograficznego: napastnik dysponujący ważnym tokenem uwierzytelniającym wybranego użytkownika może go zmodyfikować, przesłać na serwer i uwierzytelnić się jako ta osoba. Ograniczeniem jest konieczność wcześniejszego zdobycia tokenu — co, jak zauważa Childs, da się osiągnąć na kilka sposobów.
CVE-2026-65674 (CVSS 8.8) — RCE w SQL Server. Deserializacja niezaufanych danych, według ZDI, ma najwyższy wskaźnik możliwości wykorzystania spośród wszystkich błędów SQL Servera w tym miesiącu. Uwierzytelniony napastnik wysyła spreparowane żądanie i uruchamia kod na serwerze, bez interakcji użytkownika. Childs wskazał serwery SQL wystawione do internetu jako wymagające natychmiastowej uwagi.
Exchange i Windows 11 — sprawy porządkowe
Exchange Server: cztery aktualizacje bezpieczeństwa (KB5129955, 56, 57 i 58), z których każda usuwa jedną lukę o wysokiej istotności z oceną CVSS 8.8, obejmujące Exchange 2016, 2019 i Subscription Edition. Biorąc pod uwagę historię Exchange jako celu ataków, należy traktować je niemal jak krytyczne. Dodatkowo istnieje nadzwyczajna aktualizacja Exchange z 2 października dla CVE-2026-96940, którą trzeba wdrożyć na wszystkich serwerach lokalnych i hybrydowych.
Windows 11: aktualizacje zbiorcze KB5127648 i KB5126653 sprowadzają wersje 23H2, 24H2, 25H2 i 26H2 do zgodnych gałęzi kompilacji o praktycznie identycznej zawartości bezpieczeństwa. Jedna pułapka operacyjna warta odnotowania: Windows 11 24H2 w wersjach Home i Pro otrzymuje ostatnią aktualizację bezpieczeństwa, więc planowanie migracji trzeba zacząć teraz — wraz z testami ścieżek VPN, VDI, pamięci masowej i Secure Boot.
Uwaga dla osób monitorujących zgodność: weryfikuj numery kompilacji, a nie tylko obecność danego KB.
Dlaczego ta liczba wprowadza w błąd
To jest część warta zapamiętania.
Najcelniejszą uwagę sformułował Tyler Reguly z Fortry: surowe liczniki CVE przestały cokolwiek znaczyć. Liczbą, która coś znaczy, jest to, ile podatności Microsoftu trafiło do katalogu znanych wykorzystywanych podatności (KEV) prowadzonego przez CISA. Dla roku 2026 to jak dotąd 26. W 2025 było ich 30, a rok wcześniej 32.
Innymi słowy: mniej niż 1% podatności załatanych przez Microsoft w tym roku jest znanych jako wykorzystywane — a ten odsetek spada, mimo że sumy eksplodują.
Dlaczego sumy eksplodują
To zjawisko nie dotyczy wyłącznie Microsoftu. Według analizy firmy Echo, cytowanej przez Dark Reading, miesięczna liczba ujawnianych podatności w całej branży wzrosła o 145% w ciągu dwóch lat — z 3173 w czerwcu 2024 do 7765 w czerwcu 2026. W ujęciu rocznym liczba ujawnień wzrosła z 30 949 w 2023 roku do 49 979 w 2025, a rok 2026 zmierza do przekroczenia tego wyniku.
Przyczyny są dwie: ogólna ekspansja programów przydzielania numerów CVE oraz wykrywanie podatności wspierane przez sztuczną inteligencję. Dustin Childs z ZDI przedstawił najbardziej wyważoną ocenę roli AI — przyspiesza ona polowanie na błędy po obu stronach, defensywnej i ofensywnej, ale nie tworzy nowych luk z powietrza. Skraca jedynie czas między istnieniem podatności a jej zauważeniem.
Samo to wydanie dostarcza zgrabnej ilustracji tej tezy: jedyny aktywnie wykorzystywany zero-day został znaleziony przez system sztucznej inteligencji.
Strategiczna konsekwencja: wykrywanie skaluje się szybciej niż wykorzystywanie. Zespoły, które selekcjonują podatności według ich liczby, a nie realnej możliwości wykorzystania, poświęcą czas niewłaściwym błędom — i wypalą się przy tym.
Kogo to dotyczy
Każdego środowiska Windows, skoro 1102 z tych podatności dotyczy Windowsa, a wykorzystywany zero-day siedzi w powłoce systemu.
Wszystkich używających Outlooka z włączonym okienkiem podglądu, czyli praktycznie wszystkich.
Organizacji z SQL Serverem lub SharePointem wystawionymi do internetu — oba mają w tym miesiącu bezpośrednio wykorzystywalne luki.
Administratorów Exchange w wersji lokalnej i hybrydowej, którzy mają do wdrożenia zarówno nadzwyczajną poprawkę z 2 października, jak i cztery kolejne aktualizacje.
Środowisk chronionych przez WDAC, w które wprost celuje drugi zero-day.
Zespołów bezpieczeństwa i IT, przed którymi stoi strukturalny problem obciążenia pracą — nie do rozwiązania przez szybsze przerabianie listy 1413 pozycji.
Co powinny zrobić organizacje
Natychmiast
Załataj najpierw wykorzystywanego zero-daya. CVE-2026-96951 jest używany w atakach i po cichu wyłącza kilka warstw zabezpieczeń naraz.
Potraktuj priorytetowo dwie luki umożliwiające nieuwierzytelnione zdalne wykonanie kodu — CVE-2026-70242 w Outlooku i CVE-2026-105016 w Microsoft QUIC. Obie mają ocenę CVSS 9.8 i nie wymagają żadnej interakcji użytkownika.
Wdróż aktualizacje Exchange poza normalnym cyklem, łącznie z poprawką z 2 października dla CVE-2026-96940, nie czekając na rutynowe okno serwisowe.
Sprawdź serwery SQL wystawione do internetu konkretnie pod kątem CVE-2026-65674.
Zaktualizuj środowiska uruchomieniowe .NET Framework i wykonaj restart, zwłaszcza w środowiskach chronionych przez WDAC.
Zmień sposób selekcji podatności
Przestań selekcjonować według liczby CVE lub samej oceny CVSS. Łataj to, co jest potwierdzone jako wykorzystywane, publicznie ujawnione i wystawione do internetu. Resztę traktuj jak tło.
Wepnij katalog CISA KEV w proces priorytetyzacji jako główne źródło danych. To znacznie lepszy filtr niż oceny istotności, skoro mniej niż 1% załatanych luk jest kiedykolwiek wykorzystywane.
Waż według ekspozycji, nie tylko według punktacji. Wymagająca uwierzytelnienia luka w SQL Serverze wystawionym do internetu jest ważniejsza niż krytyczny błąd na odizolowanym systemie wewnętrznym.
Zakładaj, że te wolumeny się utrzymają. Zbuduj proces, który działa przy 1400 podatnościach miesięcznie, bo to już norma, a nie wyjątek.
Higiena operacyjna
Śledź numery kompilacji, a nie obecność KB w raportowaniu zgodności aktualizacji.
Rozpocznij planowanie migracji z Windows 11 24H2 Home/Pro i przetestuj ścieżki VPN, VDI, pamięci masowej i Secure Boot, zanim zostaniesz do tego zmuszony.
Nie opieraj się wyłącznie na zabezpieczeniach zależnych od MOTW. Ten miesiąc pokazuje, że SmartScreen, Protected View, blokada makr i Smart App Control mogą zawieść jednocześnie, gdy ominięty zostanie znacznik, na którym wszystkie polegają. Lista dozwolonych aplikacji, polityka załączników pocztowych i detekcja na stacjach końcowych działają niezależnie od niego.
Podsumowanie i kluczowa lekcja
Patch Tuesday z 1413 lukami wygląda jak kryzys, a jest głównie artefaktem księgowym. Naprawdę niepokojącą pozycją w tym wydaniu jest pojedynczy błąd z oceną CVSS 8.8 w powłoce Windows, który zdejmuje z pliku znacznik Mark of the Web — i tym samym wyłącza SmartScreen, Protected View, blokadę makr, Smart App Control oraz ostrzeżenie o załączniku jednym ruchem. Ta jedna luka znaczy więcej niż pozostałe 1412 razem wzięte.
Lekcja: liczba podatności i poziom ryzyka rozjechały się, a większość programów zarządzania aktualizacjami wciąż jest zbudowana wokół liczby. Gdy mniej niż 1% załatanych luk jest kiedykolwiek wykorzystywane, proces traktujący miesięczną listę jak kolejkę do przerobienia mierzy niewłaściwą rzecz i przy okazji wyczerpuje zespół.
Druga lekcja dotyczy współdzielonych założeń. MOTW nie jest produktem — to sygnał, któremu ufa pięć odrębnych zabezpieczeń. Omiń sygnał, a pięć mechanizmów zawodzi naraz. To przypomnienie, że obrona wielowarstwowa daje realną głębię tylko wtedy, gdy warstwy są faktycznie niezależne. Warto sprawdzić, gdzie jeszcze w Twojej infrastrukturze kilka zabezpieczeń opiera się na jednym wspólnym werdykcie.
Podsumowanie Childsa dotyczące radzenia sobie z nową normalnością sprawdza się jako reguła robocza równie dobrze jak każda inna: łataj to, co potwierdzone, priorytetowe i publiczne — a resztę przyjmij jako tegomiesięczny szum tła.