
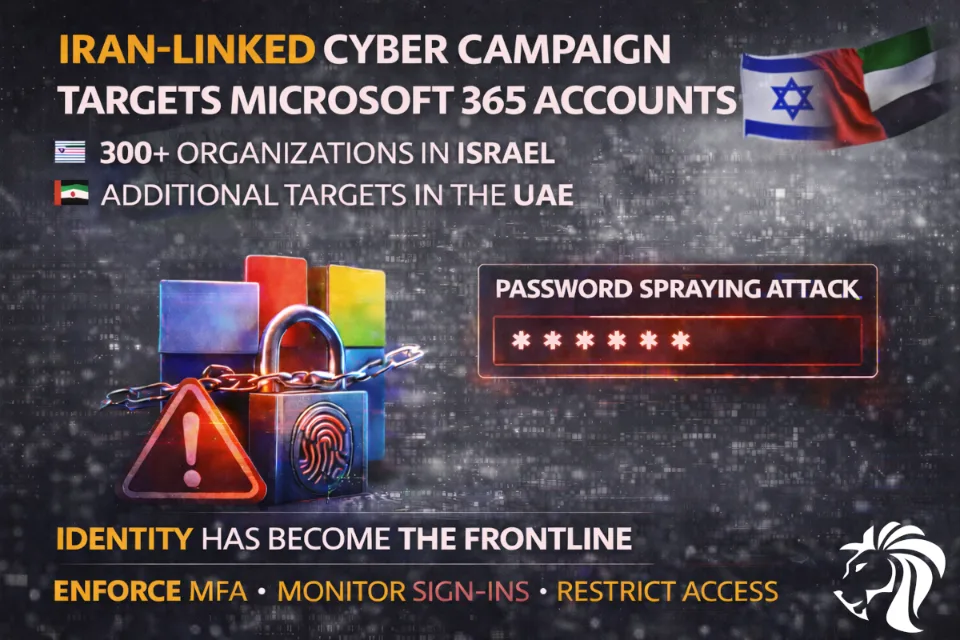
Kampania cybernetyczna na dużą skalę, przypisywana podmiotowi zagrożeń powiązanemu z Iranem, aktywnie atakuje środowiska Microsoft 365, głównie w Izraelu i Zjednoczonych Emiratach Arabskich.
Ta aktywność odzwierciedla rosnący trend:
Operacje cybernetyczne są coraz częściej wykorzystywane jako narzędzia geopolityczne — łączące szpiegostwo, zakłócanie działania i ransomware.
Zasięg kampanii
Według badaczy bezpieczeństwa kampania dotknęła:
- 🇮🇱 ponad 300 organizacji w Izraelu
- 🇦🇪 ponad 25 organizacji w ZEA
- Dodatkowe cele w:
- Europie
- Stanach Zjednoczonych
- Wielkiej Brytanii
- Arabii Saudyjskiej
Atakowane sektory obejmują:
- Administrację rządową i samorządy
- Firmy technologiczne
- Energetykę i transport
- Organizacje sektora prywatnego
Metoda ataku: password spraying
Kampania opiera się na password spraying, technice, w której atakujący:
- Używają popularnych haseł
- Próbują logować się na wiele kont
- Unikają wywołania blokad kont lub limitów żądań
👉 Ta metoda jest bardzo skuteczna w wykrywaniu słabych poświadczeń na dużą skalę
Przebieg łańcucha ataku
Operacja przebiega w trzech fazach:
1. Skanowanie i password spraying
- Prowadzone przez węzły wyjściowe Tor
- Duża liczba prób logowania
2. Próby uwierzytelnienia
- Użycie przejętych lub słabych poświadczeń
- Dostęp do kont Microsoft 365
3. Dostęp do danych i eksfiltracja
- Skupienie na danych ze skrzynek pocztowych i informacjach wrażliwych
Wskaźniki atrybucji
Ta aktywność wykazuje podobieństwa do znanych grup irańskich, takich jak:
- Gray Sandstorm
- Peach Sandstorm
Najważniejsze wskaźniki obejmują:
- Wykorzystanie infrastruktury Tor
- Komercyjne usługi VPN
- Narzędzia red team do ukrytych operacji
Dlaczego ta kampania ma znaczenie
Ten atak nie dotyczy wyłącznie kradzieży poświadczeń.
Reprezentuje on:
- Aktywność cybernetyczną zgodną z interesami państwa
- Ukierunkowane zbieranie informacji wywiadowczych
- Potencjalne przygotowanie do kolejnych ataków
👉 Środowiska Microsoft 365 są szczególnie atrakcyjne ze względu na:
- Scentralizowany dostęp do komunikacji
- Wrażliwe dane biznesowe
- Systemy tożsamości i uwierzytelniania
Równoległe zagrożenie: powrót ransomware Pay2Key
Równolegle z kampanią password spraying badacze zaobserwowali ponowną aktywność:
👉 ransomware Pay2Key (powiązanego z Iranem)
Najważniejsze zmiany:
- Zaatakowano amerykańską organizację ochrony zdrowia
- Do uzyskania dostępu użyto legalnych narzędzi, takich jak TeamViewer
- Wyłączono mechanizmy zabezpieczeń (np. Microsoft Defender)
- Wyczyszczono logi po wykonaniu ataku, aby zatrzeć ślady
Rozwijane możliwości:
- Ulepszone techniki unikania wykrycia
- Wykryta w środowisku naturalnym wersja dla Linuksa
- Szybsze szyfrowanie z użyciem ChaCha20
- Zwiększone zachęty dla afiliantów (do 80% udziału w okupie)
Zmieniający się krajobraz zagrożeń
Grupy powiązane z Iranem coraz częściej:
- Łączą szpiegostwo i ransomware
- Atakują przeciwników geopolitycznych
- Wykorzystują cyberataki jako strategiczną odpowiedź odwetową
👉 Zaciera to granicę między:
- cyberprzestępczością
- operacjami sponsorowanymi przez państwa
Jak bronić się przed takimi atakami
1. Wymuś uwierzytelnianie wieloskładnikowe (MFA)
Kluczowe dla wszystkich użytkowników — zwłaszcza kont uprzywilejowanych
2. Monitoruj dzienniki logowania
Zwracaj uwagę na:
- Wiele nieudanych prób logowania
- Anomalie geograficzne
- Ruch pochodzący z Tor lub VPN
3. Stosuj zasady dostępu warunkowego (Conditional Access)
Ogranicz logowanie do zatwierdzonych regionów i urządzeń
4. Wzmocnij zasady dotyczące haseł
Wyeliminuj słabe i powszechnie używane hasła
5. Włącz rejestrowanie audytu
Niezbędne do wykrywania naruszeń i prowadzenia dochodzeń
Najważniejszy wniosek
Ta kampania potwierdza kluczową rzeczywistość:
Tożsamość to nowa powierzchnia ataku.
Skoro usługi chmurowe, takie jak Microsoft 365, są w centrum działalności organizacji, przejęcie poświadczeń może być równie skuteczne jak wykorzystanie luk w zabezpieczeniach.


