
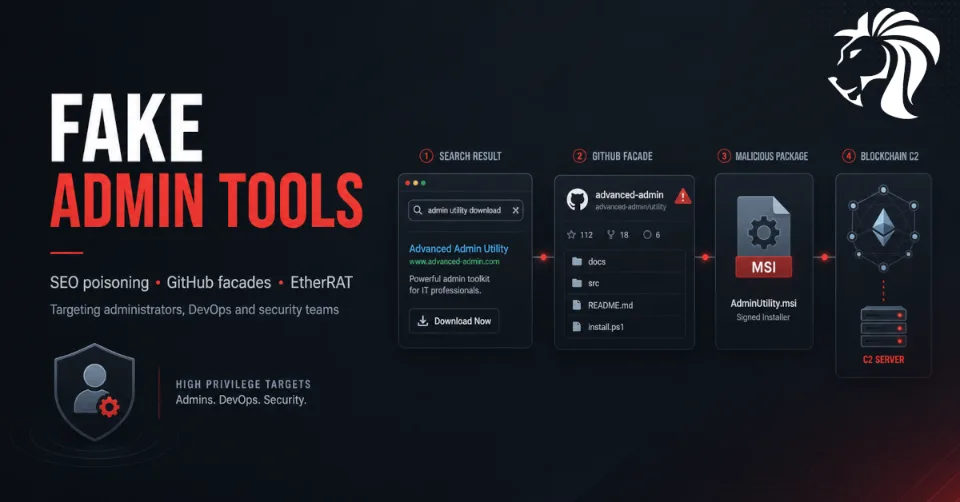
Nowo opisana kampania złośliwego oprogramowania celuje w jednych z najcenniejszych użytkowników w środowiskach korporacyjnych: administratorów, inżynierów DevOps, inżynierów systemowych i analityków bezpieczeństwa.
Według Atos Threat Research Center kampanię zidentyfikowano w marcu 2026 r., a do dystrybucji trojana zdalnego dostępu znanego jako EtherRAT wykorzystuje ona połączenie zatruwania wyników wyszukiwania (SEO poisoning), fałszywych repozytoriów GitHub, złośliwych instalatorów MSI oraz rozwiązywania adresu serwera dowodzenia i kontroli opartego na Ethereum.
To nie jest szeroka kampania malware wymierzona w konsumentów. Zbudowano ją, by przejmować osoby zarządzające infrastrukturą.
Dlaczego ta kampania jest niebezpieczna
Atakujący podszywają się pod narzędzia administracyjne, z których zespoły IT korzystają na co dzień, w tym takie jak:
- 🛠️ PsExec
- 📦 AzCopy
- 🔍 Sysmon
- 🔐 LAPS
- 📊 Kusto Explorer
- 🧪 Process Explorer, TCPView, ProcDump, BgInfo, WinDbg i inne
Atos poinformował, że między początkiem grudnia 2025 r. a 1 kwietnia 2026 r. cyberprzestępca wdrożył 44 oddzielne repozytoria-fasady na GitHub, z których każde podszywało się pod inne narzędzie administracyjne lub deweloperskie.
Taki dobór celów jest wysoce strategiczny. Zwykły użytkownik rzadko szuka narzędzi takich jak WinDbg, Windows ADK, Sysmon czy Kusto Explorer. Ale administratorzy, inżynierowie DevOps i zespoły bezpieczeństwa — tak.
Oznacza to, że każda udana infekcja z większym prawdopodobieństwem trafi na stację roboczą z podwyższonymi uprawnieniami.
Zatruwanie SEO: atak zaczyna się w wynikach wyszukiwania
Kampania zaczyna się od zatruwania SEO.
Atakujący manipulują wynikami wyszukiwania w wyszukiwarkach takich jak Bing, Yahoo, DuckDuckGo i Yandex, tak aby złośliwe repozytoria GitHub pojawiały się wysoko, gdy użytkownicy szukają niszowych narzędzi IT. Atos zaobserwował zastosowanie tego podejścia w przypadku wyspecjalizowanych narzędzi administracyjnych, w tym wyszukiwań Kusto Explorer i innych narzędzi administracyjnych Windows.
Jest to szczególnie skuteczne, ponieważ GitHub budzi silne zaufanie. Profesjonalnie wyglądające repozytorium z czystym README może wydawać się wiarygodne, zwłaszcza gdy wysoko plasuje się w wynikach wyszukiwania.
Dwuetapowa sztuczka z fasadą na GitHub
Architektura dystrybucji jest sprytna.
Pierwsze repozytorium GitHub pełni rolę fasady. Jest zoptymalizowane pod SEO i wygląda profesjonalnie, ale nie hostuje bezpośrednio malware. Zamiast tego zawiera README, które odsyła użytkowników do drugiego repozytorium GitHub.
To drugie repozytorium jest właściwym miejscem dostarczania ładunku.
Takie rozdzielenie sprawia, że kampania jest bardziej odporna. Jeśli repozytorium ze złośliwym ładunkiem zostanie usunięte, atakujący mogą po prostu zaktualizować link w czystym repozytorium-fasadzie. Witryna wysoko w wynikach SEO pozostaje aktywna, a zaplecze hostujące malware można podmienić.
Mówiąc prosto:
Wynik wyszukiwania
   ↓
Czysto wyglądająca fasada GitHub
   ↓
Link w README
   ↓
Ukryte repozytorium GitHub z ładunkiem
   ↓
Złośliwy instalator MSI
   ↓
Infekcja EtherRAT
To mocne przypomnienie, że strona na GitHub nie jest automatycznie godna zaufania tylko dlatego, że wygląda czysto.
Złośliwe instalatory MSI podszywające się pod zaufane narzędzia
Malware jest dostarczane jako instalator MSI udający legalne narzędzie administracyjne.
Ma to znaczenie, ponieważ pakiety MSI często wydają się bardziej godne zaufania niż przypadkowe skrypty czy podejrzane pliki wykonywalne. Dla administratorów instalowanie narzędzi jest ponadto częścią normalnej codziennej pracy.
Atos opisuje to malware jako wieloetapowego RAT-a w JavaScript w stylu bezplikowym (fileless), dostarczanego przez złośliwe instalatory MSI. Najnowszy wariant wykorzystuje wiele etapów, szyfrowanie AES-256-CBC, oparty na blockchainie resolver typu dead drop oraz wykonywanie w czasie działania przez Node.js.
Warto zauważyć, że Node.js jest pobierany w czasie działania z oficjalnej witryny dystrybucyjnej Node.js, a nie dołączony do pakietu malware. Pomaga to utrzymać mniejszy rozmiar instalatora i pozwala malware korzystać z legalnej infrastruktury podczas działania.
Jak działa łańcuch malware
Na wysokim poziomie łańcuch infekcji wygląda następująco:
1. 🧾 Etap 0 — zaciemniony dropper CMD
MSI uruchamia silnie zaciemniony skrypt .cmd przez Custom Action. Skrypt ten działa z podwyższonymi uprawnieniami, ukrywa swoje wykonywanie, tworzy katalog przygotowawczy w %LOCALAPPDATA%, pobiera Node.js, rozpakowuje go i uruchamia kolejny etap.
2. 🧠 Etap 1 — loader w pamięci
Pierwszy etap Node.js odczytuje i odszyfrowuje kolejny ładunek, a następnie wykonuje go w pamięci, korzystając z ładowania modułów Node.js. Ogranicza to widoczne artefakty na dysku i pomaga unikać prostego wykrywania statycznego.
3. 🪝 Etap 2 — loader trwałości
Drugi etap odszyfrowuje główny ładunek RAT, zapisuje go pod losowo wyglądającą nazwą pliku i wykonuje przez node.exe opakowany w conhost.exe --headless. Tworzy też trwałość za pomocą klucza rejestru Windows Run.
4. 🐀 Etap 3 — EtherRAT
Końcowym ładunkiem jest główny RAT. Działa po cichu w tle, nadaje zainfekowanej maszynie unikalny identyfikator bota, rozwiązuje adres serwera dowodzenia i kontroli przez Ethereum, odpytuje o polecenia atakującego i potrafi wykonywać dowolny kod JavaScript wewnątrz działającego procesu Node.js.
Dowodzenie i kontrola oparte na Ethereum
Najciekawszą cechą techniczną jest wykorzystanie inteligentnych kontraktów Ethereum do rozwiązywania adresu serwera dowodzenia i kontroli.
Zamiast wpisywać na stałe domenę lub adres IP serwera C2, malware odpytuje konkretny inteligentny kontrakt Ethereum, aby pobrać aktualny, działający adres C2. Atos opisuje to jako Blockchain-based Dead Drop Resolving.
Daje to atakującemu dwie istotne korzyści:
- 🔁 Elastyczność infrastruktury — atakujący może rotować serwery C2, aktualizując wartość zapisaną w inteligentnym kontrakcie.
- 🛡️ Odporność — dopóki publiczne bramy RPC Ethereum są osiągalne, zainfekowane maszyny mogą nadal znajdować zaplecze kontrolowane przez atakującego.
Atos poinformował również, że RAT odpytuje dziewięć publicznych usług API Ethereum równolegle i korzysta z odpowiedzi większościowej, co zwiększa niezawodność procesu rozwiązywania adresu nawet wtedy, gdy część usług jest niedostępna. Malware powtarza to wyszukiwanie w blockchainie co pięć minut, co pozwala mu automatycznie przełączyć się na nowy adres C2 po tym, jak atakujący zaktualizuje kontrakt.
Dlaczego C2 oparte na blockchainie trudno zakłócić
Tradycyjne metody likwidacji skupiają się na domenach, adresach IP, dostawcach hostingu i rekordach DNS.
Ta kampania zmienia ten problem.
Lokalizacja C2 nie jest przechowywana wyłącznie w infrastrukturze atakującego. Jest rozwiązywana na podstawie stanu blockchaina. Oznacza to, że zablokowanie jednej domeny lub wyłączenie jednego serwera może nie wystarczyć, ponieważ malware można przekierować do nowej infrastruktury jedną aktualizacją w łańcuchu (on-chain).
Sysdig wcześniej udokumentował EtherRAT jako implant wykorzystujący inteligentne kontrakty Ethereum do rozwiązywania adresu C2, zauważając, że to podejście różni się od częstszego w malware użycia zaszytych na stałe adresów IP lub domen. Sysdig zgłosił również pokrywanie się z narzędziami Contagious Interview powiązanymi z Koreą Północną, a Atos odwołuje się do tych wcześniejszych ustaleń we własnej analizie.
Nie tylko szybka kampania kradnąca dane
Atos podkreśla, że ta aktywność nie zachowuje się jak typowa, szybka kampania masowego stealera.
Zamiast od razu zalewać środowisko głośnymi skanami, atakujący wydają się po uzyskaniu początkowego dostępu stawiać na dyskrecję, trwałość i metodyczne rozpoznanie. Atos zaobserwował aktywność typu hands-on-keyboard oraz ciche mapowanie architektury korporacyjnej o wysokich uprawnieniach.
To sprawia, że kampania jest szczególnie niepokojąca. Celem wydaje się długoterminowy dostęp strategiczny, a nie tylko szybka kradzież danych.
„Ironiczna przynęta” wymierzona w zespoły bezpieczeństwa
Jedna z najbardziej bezwzględnych części tej kampanii ma charakter psychologiczny.
Atakujący podszywają się pod narzędzia, z których obrońcy mogą korzystać podczas dochodzeń. Analityk bezpieczeństwa szukający Process Explorer, TCPView, Sysmon lub ProcDump może nieświadomie pobrać malware, próbując zbadać jakiś problem.
Tworzy to „ironiczną przynętę”: sam akt przygotowywania się do obrony lub diagnozy środowiska staje się ścieżką infekcji.
Dlatego tak ważne jest pochodzenie narzędzi. W przypadku oprogramowania administracyjnego wyszukiwarek nie należy traktować jako źródła prawdy.
Zalecenia obronne
Organizacje powinny potraktować tę kampanię jako ostrzeżenie dotyczące tego, jak użytkownicy uprzywilejowani pozyskują oprogramowanie.
Zalecane działania:
Ogranicz źródła narzędzi administracyjnych
Administratorzy i zespoły bezpieczeństwa powinni pobierać narzędzia wyłącznie z:
- oficjalnych portali producentów
- uwierzytelnionych wewnętrznych katalogów oprogramowania
- zarządzanych repozytoriów pakietów
- zatwierdzonych systemów zarządzania punktami końcowymi
Unikaj pobierania narzędzi administracyjnych z linków w wynikach wyszukiwania, nawet jeśli wynik prowadzi do GitHub.
Przejrzyj historyczny ruch sieciowy
Zespoły bezpieczeństwa powinny przejrzeć logi pod kątem:
- połączeń wychodzących do publicznych punktów końcowych RPC Ethereum
- znanych domen i infrastruktury C2 EtherRAT
- podejrzanych wzorców ruchu do nietypowych zewnętrznych zasobów webowych
- okresowych zapytań do blockchaina z stacji roboczych administratorów
Atos zaleca retrospektywny przegląd logów pod kątem komunikacji z wymienionymi punktami końcowymi RPC Ethereum i historycznymi domenami C2.
Poluj na podejrzane zachowania procesów
Skup się na zachowaniu, a nie na nazwach plików, ponieważ kampania losuje nazwy i rozszerzenia.
Przydatne wzorce do polowania na zagrożenia (threat hunting) to:
node.exewykonujący polecenia powłokiconhost.exeuruchamiany z--headless- trwałość w
HKCU\Software\Microsoft\Windows\CurrentVersion\Run - Node.js uruchamiany z nietypowych katalogów w
%LOCALAPPDATA% - podejrzane, powtarzające się beacony do domen zewnętrznych
- okresowe żądania do publicznych usług RPC Ethereum
Atos wskazuje w szczególności beacony o wysokiej częstotliwości, pięciominutowe zapytania RPC Ethereum, podejrzane drzewa procesów node.exe oraz użycie conhost.exe --headless jako okazje do polowania na zagrożenia.
Ogranicz zdecentralizowaną infrastrukturę tam, gdzie to właściwe
Tam, gdzie nie ma uzasadnionej potrzeby biznesowej, organizacje powinny rozważyć blokowanie lub ścisłe monitorowanie publicznych punktów końcowych RPC Ethereum ze stacji roboczych w przedsiębiorstwie.
Należy to robić ostrożnie, aby nie zakłócić legalnych procesów biznesowych związanych z blockchainem, ale w większości korporacyjnych środowisk administracyjnych bezpośredni dostęp do publicznych bram RPC Ethereum jest nietypowy.
Uważniej monitoruj stacje robocze z uprawnieniami
Ponieważ kampania celuje w administratorów, inżynierów DevOps i personel bezpieczeństwa, organizacje powinny traktować stacje robocze z uprawnieniami jako zasoby o wysokiej wartości.
Zalecane mechanizmy kontroli obejmują:
- kontrolę aplikacji
- EDR z wglądem w skrypty i Node.js
- logowanie PowerShell i wiersza poleceń
- monitorowanie pobrań z przeglądarki
- listy dozwolonego oprogramowania (allowlisting)
- stacje robocze z dostępem uprzywilejowanym (PAW) do wrażliwych zadań administracyjnych
- silne rozdzielenie codziennego przeglądania sieci od operacji administracyjnych
Kluczowy przekaz dla zespołów IT
Ta kampania pokazuje, że atakujący rozumieją, jak pracują administratorzy.
Wiedzą, że pracownicy IT szukają narzędzi. Wiedzą, że GitHub wygląda wiarygodnie. Wiedzą, że instalatory MSI wyglądają profesjonalnie. Wiedzą, że zespoły bezpieczeństwa polegają na narzędziach w stylu Sysinternals. I wiedzą, że przejęcie jednej stacji roboczej administratora może otworzyć drzwi do całego przedsiębiorstwa.
Lekcja jest jasna:
🔐 W przypadku narzędzi administracyjnych zaufanie musi wynikać z pochodzenia — a nie z pozycji w wynikach wyszukiwania.
Pierwszy wynik wyszukiwania, czyste README czy znana nazwa narzędzia to za mało.
Podsumowanie
Kampania podszywania się pod narzędzia administracyjne z użyciem EtherRAT łączy kilka nowoczesnych technik atakujących w jedną odporną operację:
- 🔎 zatruwanie SEO
- 🧱 czyste repozytoria-fasady GitHub
- 🧨 złośliwe instalatory MSI
- 🧬 wieloetapowe malware w JavaScript
- ⛓️ rozwiązywanie adresu C2 przez inteligentne kontrakty Ethereum
- 🕵️ dyskretne zachowanie po przejęciu systemu
- 🎯 celowanie w użytkowników IT o wysokich uprawnieniach
To nie jest kolejna kampania z fałszywymi pobraniami. To ukierunkowana próba przejęcia osób zarządzających infrastrukturą przedsiębiorstwa.
Organizacje powinny zareagować, zaostrzając sposób pozyskiwania narzędzi administracyjnych, poprawiając wykrywanie wokół Node.js i podejrzanych łańcuchów procesów, monitorując użycie RPC Ethereum oraz edukując zespoły IT, że wyniki wyszukiwania są dziś częścią powierzchni ataku.


