
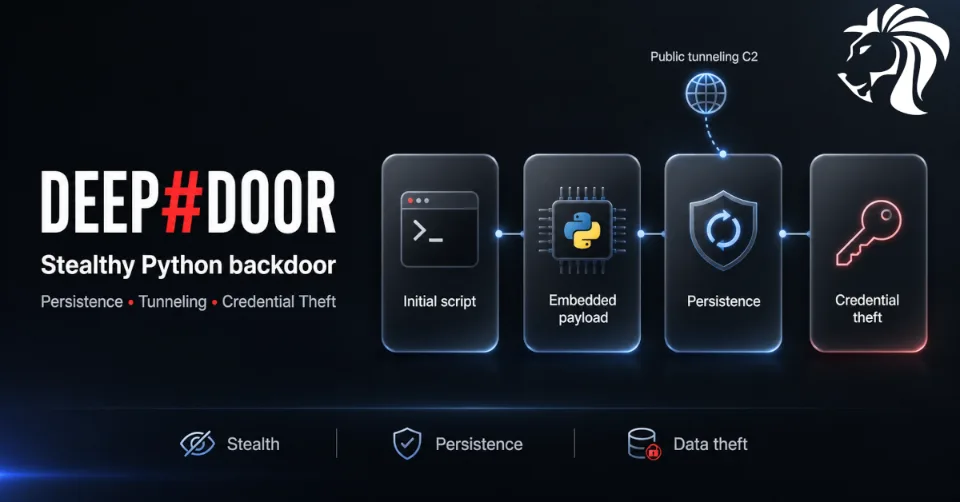
Badacze cyberbezpieczeństwa ujawnili szczegóły skrytego frameworka backdoora napisanego w Pythonie o nazwie DEEP#DOOR, zaprojektowanego do uzyskiwania trwałego dostępu do systemów Windows i wykradania wrażliwych informacji z przejętych hostów.
Według Securonix Threat Research DEEP#DOOR wykorzystuje zaciemniony skrypt wsadowy o nazwie install_obf.bat, aby wyłączyć mechanizmy zabezpieczeń, wypakować osadzony ładunek w Pythonie o nazwie svc.py i wdrożyć trwałego trojana zdalnego dostępu (RAT). Malware stosuje wiele technik utrzymania trwałości, w tym skrypty w folderze Autostart (Startup), klucze rejestru Run, zaplanowane zadania, opcjonalne subskrypcje WMI oraz mechanizmy watchdog, które potrafią odtworzyć usunięte artefakty trwałości.
Ukierunkowany backdoor w Pythonie
Na obecnym etapie badacze nie potwierdzili, że DEEP#DOOR jest używany w kampanii na dużą skalę. Securonix przekazał serwisowi The Hacker News, że dotychczasowe dowody wskazują raczej na ograniczone i w pewnym stopniu ukierunkowane użycie niż szeroką dystrybucję.
Uważa się, że malware jest rozpowszechniane tradycyjnymi metodami, takimi jak phishing, choć pełny łańcuch dostarczania i profil ofiar pozostają niejasne. Framework wyróżnia się nie tyle skalą, ile konstrukcją: jest skryty, modułowy, oparty na skryptach i stworzony z myślą o długoterminowym dostępie.
Dostarczanie osadzonego ładunku
Jednym z najciekawszych aspektów DEEP#DOOR jest to, że implant w Pythonie jest osadzony bezpośrednio w skrypcie droppera.
Zamiast wielokrotnie pobierać główny ładunek z zewnętrznej infrastruktury, skrypt wsadowy wypakowuje i odtwarza komponent w Pythonie w czasie działania. Ogranicza to zależności zewnętrzne oraz część tradycyjnych możliwości wykrywania opartych na ruchu sieciowym.
Mówiąc prosto, łańcuch infekcji wygląda tak:
Phishing lub początkowe dostarczenie
        ↓
install_obf.bat
        ↓
Wyłączone mechanizmy zabezpieczeń
        ↓
Wypakowany osadzony ładunek w Pythonie
        ↓
Utworzona trwałość
        ↓
Aktywny RAT DEEP#DOOR
Takie podejście pomaga malware pozostawiać mniejszy ślad śledczy (forensic) i utrudnia analizę początkowego loadera za pomocą prostego wykrywania statycznego.
Dowodzenie i kontrola przez publiczne tunelowanie
Po uruchomieniu DEEP#DOOR komunikuje się przez bore[.]pub, publiczną usługę tunelowania TCP. Securonix informuje, że pozwala to atakującemu uzyskać zdalny dostęp bez osadzania na stałe w ładunku serwera dowodzenia i kontroli.
Korzystanie z publicznej usługi tunelowania daje atakującym kilka korzyści:
- 🌫️ ruch może wtapiać się w legalną aktywność tunelowania
- 🧱 nie trzeba utrzymywać oczywistej, dedykowanej infrastruktury
- 🔁 szczegóły infrastruktury mogą pozostać poza ładunkiem
- 🕵️ wykrywanie staje się trudniejsze, jeśli obrońcy skupiają się tylko na znanych złośliwych domenach
To część szerszego trendu, w którym atakujący nadużywają legalnych usług i infrastruktury, aby złośliwa aktywność wyglądała mniej podejrzanie.
Co potrafi DEEP#DOOR
DEEP#DOOR działa jako w pełni funkcjonalny trojan zdalnego dostępu. Po wdrożeniu może obsługiwać zdalne sterowanie, inwigilację, kradzież danych uwierzytelniających i działania poeksploatacyjne.
Zgłoszone możliwości obejmują:
- 🖥️ dostęp przez reverse shell
- 🔍 rozpoznanie systemu
- ⌨️ keylogging
- 📋 monitorowanie schowka
- 📸 wykonywanie zrzutów ekranu
- 🎥 dostęp do kamery internetowej
- 🎙️ nagrywanie dźwięku z otoczenia
- 🌐 wykradanie danych logowania z przeglądarek
- 🔑 wyodrębnianie kluczy SSH
- 🪪 kradzież danych z Menedżera poświadczeń Windows (Windows Credential Manager)
- ☁️ kradzież danych uwierzytelniających do chmury ze środowisk AWS, Google Cloud i Microsoft Azure
Securonix zwraca w szczególności uwagę, że malware potrafi wykradać dane uwierzytelniające z Google Chrome, Mozilla Firefox, Windows Credential Manager, magazynów kluczy SSH oraz lokalizacji danych uwierzytelniających głównych dostawców chmury.
Rozbudowane unikanie obrony
DEEP#DOOR zawiera szeroki wachlarz technik antyanalitycznych i unikania obrony.
Badacze zaobserwowali możliwości takie jak wykrywanie sandboxa, wykrywanie debuggera, wykrywanie maszyn wirtualnych, patchowanie AMSI, patchowanie ETW, odpinanie hooków NTDLL (NTDLL unhooking), ingerencja w Microsoft Defender, obejście SmartScreen, wyciszanie logowania PowerShell, czyszczenie wiersza poleceń, manipulowanie znacznikami czasu (timestamp stomping) i czyszczenie logów.
Ma to znaczenie, ponieważ malware nie tylko próbuje uzyskać dostęp. Aktywnie stara się ograniczyć widoczność dla obrońców i skomplikować reagowanie na incydenty.
Trwałość, która odbudowuje się sama
Trwałość jest jedną z najmocniejszych stron frameworka DEEP#DOOR.
Malware potrafi tworzyć w systemie Windows wiele mechanizmów trwałości, w tym skrypty w folderze Autostart (Startup), klucze rejestru Run, zaplanowane zadania i opcjonalne subskrypcje zdarzeń WMI. Securonix informuje także o wątkach watchdog z funkcją samonaprawy, co oznacza, że malware może monitorować, czy jego artefakty trwałości zostały usunięte, i w razie potrzeby je odtwarzać.
Utrudnia to usuwanie skutków. Usunięcie jednego klucza rejestru lub zaplanowanego zadania może nie wystarczyć, jeśli inny komponent monitoruje i przywraca dostęp.
Dlaczego to zagrożenie ma znaczenie
DEEP#DOOR podkreśla utrzymujący się trend w kierunku frameworków włamań w stylu bezplikowym (fileless), opartych na skryptach.
Zamiast polegać na tradycyjnym pliku wykonywalnym, który łatwo zahaszować, przeskanować i zablokować, atakujący coraz częściej używają języków skryptowych, natywnych komponentów Windows i interpretowanych środowisk uruchomieniowych, takich jak Python. Daje im to większą elastyczność i może utrudniać wykrywanie, jeśli narzędzia bezpieczeństwa skupiają się głównie na podejrzanych plikach binarnych.
Większa lekcja jest taka, że współczesne malware nie zawsze wygląda jak klasyczny plik .exe. Może przyjść jako skrypt, działać przez zaufane komponenty systemu, wypakowywać kod w czasie działania i komunikować się przez legalne usługi.
Zalecenia obronne
Organizacje powinny skupić się na wykrywaniu opartym na zachowaniu i utwardzaniu systemów, zamiast polegać wyłącznie na blokowaniu opartym na sygnaturach.
Zalecane działania obejmują:
- ✅ monitorowanie wykonywania podejrzanych skryptów
.bat,.cmd, Pythona i PowerShell - ✅ alertowanie o skryptach wyłączających Windows Defender, SmartScreen, AMSI, ETW lub logowanie
- ✅ obserwowanie nietypowego uruchamiania Pythona z katalogów tymczasowych lub ścieżek profilu użytkownika
- ✅ monitorowanie folderu Autostart (Startup), kluczy rejestru Run, zaplanowanych zadań i trwałości WMI
- ✅ wykrywanie nietypowej wychodzącej aktywności tunelowania, zwłaszcza do publicznych usług tunelowania
- ✅ przegląd dostępu do magazynów danych logowania w przeglądarkach, kluczy SSH i plików z danymi uwierzytelniającymi do chmury
- ✅ alertowanie o czyszczeniu wiersza poleceń, manipulowaniu znacznikami czasu i podejrzanym czyszczeniu logów
- ✅ ograniczenie wykonywania skryptów, gdzie to możliwe, za pomocą kontroli aplikacji
- ✅ stosowanie detekcji EDR skupionych na zachowaniu procesów i relacjach rodzic–potomek
- ✅ szkolenie użytkowników, aby nieoczekiwane skrypty wsadowe, instalatory i załączniki w archiwach traktowali jako podejrzane
Zespoły bezpieczeństwa chmury powinny też monitorować nietypowy dostęp do danych uwierzytelniających AWS, Google Cloud i Azure z punktów końcowych, zwłaszcza jeśli systemy te nie są zwykle używane do administrowania chmurą.
Komunikat uświadamiający dla użytkowników
Prostym wewnętrznym ostrzeżeniem może być:
🚨 Nie uruchamiaj nieoczekiwanych plików wsadowych, skryptów ani „narzędzi naprawczych” otrzymanych e-mailem lub pobranych z niezweryfikowanych źródeł. Jeśli skrypt twierdzi, że naprawia, aktualizuje lub zabezpiecza Twój system, najpierw zweryfikuj go w dziale IT.
Jest to szczególnie ważne dla użytkowników technicznych, administratorów, programistów i wszystkich, którzy mają dostęp do danych uwierzytelniających do chmury lub systemów uprzywilejowanych.
Podsumowanie
DEEP#DOOR to nie kolejny zwykły stealer danych uwierzytelniających. To skryty framework backdoora w Pythonie, zaprojektowany z myślą o trwałości, inwigilacji, kradzieży danych uwierzytelniających i zdalnej kontroli.
Wykorzystanie osadzonego ładunku, publicznej infrastruktury tunelowania, wielu warstw trwałości i rozległego unikania obrony pokazuje, jak współczesne malware staje się coraz bardziej modułowe i trudniejsze do usunięcia.
🐍 Malware oparte na skryptach staje się poważnym zagrożeniem dla przedsiębiorstw.
Organizacje powinny traktować Pythona, skrypty wsadowe i natywne narzędzia Windows jako część swojej powierzchni wykrywania — a nie jako nieszkodliwy szum administracyjny.


