
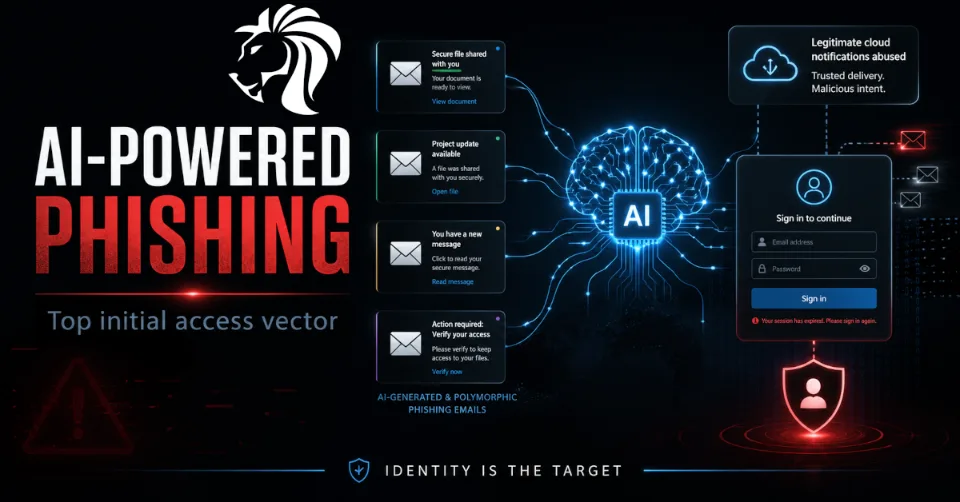
Phishing znów wrócił na szczyt listy narzędzi atakujących, a AI jest tego jednym z głównych powodów.
Według raportu Cisco Talos IR Trends Q1 2026 phishing ponownie stał się najczęściej obserwowanym wektorem początkowego dostępu w zleceniach reagowania na incydenty. Talos ustalił, że phishing odpowiadał za ponad jedną trzecią przypadków, w których dało się określić metodę uzyskania początkowego dostępu, podczas gdy ważne konta stanowiły 24%, a wykorzystanie podatności w aplikacjach dostępnych publicznie spadło w pierwszym kwartale 2026 r. do 18%.
Przekaz dla obrońców jest jasny: atakujący nie tylko wykorzystują podatności w oprogramowaniu — coraz częściej wykorzystują ludzi, tożsamość i zaufanie.
Dlaczego AI zmienia phishing
AI sprawiła, że phishing jest szybszy, czystszy i łatwiejszy do skalowania.
Atakujący mogą teraz generować przekonujące e-maile-przynęty w wielu językach, personalizować wiadomości pod konkretne role i szybko zmieniać sformułowania między kampaniami. Utrudnia to wykrywanie phishingu zarówno ludziom, jak i tradycyjnym filtrom poczty.
Nick Biasini z Cisco Talos wyjaśnił, że atakujący mają teraz możliwość tworzenia przekonujących e-maili phishingowych w szerokim zakresie języków, co zaczyna być wyraźnie widoczne w danych z reagowania na incydenty.
Dawne sygnały ostrzegawcze — słaba gramatyka, dziwne formatowanie, niezgrabny język — stają się coraz mniej wiarygodne.
Liczby dotyczące phishingu znów rosną
Cisco Talos poinformowało, że phishing zastąpił wykorzystanie podatności w aplikacjach dostępnych publicznie jako główną metodę początkowego dostępu w pierwszym kwartale 2026 r. Jest to istotne, ponieważ w ostatnich kwartałach dominowało wykorzystywanie podatności, częściowo z powodu powszechnego wykorzystania luk „ToolShell” w Microsoft SharePoint. Talos zaobserwował spadek udziału wykorzystania aplikacji dostępnych publicznie z maksymalnych 62% do 18% w pierwszym kwartale 2026 r.
Nie oznacza to, że zarządzanie podatnościami przestało być ważne. Oznacza to, że atakujący wracają do ścieżki o mniejszym oporze: kradzieży dostępu zamiast włamywania się za pomocą technicznego exploita.
Phishing generowany przez AI staje się normą
Badanie Hoxhunt dotyczące trendów w phishingu w 2026 r. również pokazuje gwałtowny wzrost phishingu generowanego przez AI. Firma poinformowała, że ataki phishingowe generowane przez AI, które omijają filtry poczty, wzrosły 14-krotnie pod koniec 2025 r., z 4% do 56% zgłoszonych ataków w jej globalnej sieci w okresie świątecznym. Hoxhunt zaznaczył też, że ten trend utrzymał się w 2026 r.
Ataki te niekoniecznie są futurystycznymi kampaniami deepfake. W wielu przypadkach to po prostu bardziej dopracowane wersje znanych wiadomości phishingowych: lepsza gramatyka, czystszy projekt, bardziej wiarygodny moment wysyłki i trafniejsze sformułowania.
To wystarczy, by były niebezpieczne.
Prawdziwym celem jest tożsamość
Współczesny phishing coraz rzadziej polega na dostarczaniu malware, a coraz częściej na kradzieży tożsamości.
Atakujący chcą ważnych danych logowania, tokenów sesji, zatwierdzeń MFA, dostępu OAuth lub dostępu do zaufanych kont. Gdy już mają prawdziwe konto, mogą poruszać się po środowisku ciszej i wtapiać się w legalną aktywność.
Dark Reading podał, że zarówno Cisco Talos, jak i KnowBe4 odnotowały wzrost phishingu wymierzonego w użytkowników uprzywilejowanych, takich jak administratorzy systemów, kadra kierownicza i zespoły księgowe.
To ma sens. Przejęta skrzynka administratora, pracownika finansów lub członka zarządu może być znacznie cenniejsza niż przejęte konto o niskich uprawnieniach.
MFA jest kluczowe — ale to nie wystarcza
Uwierzytelnianie wieloskładnikowe (MFA) pozostaje niezbędne, ale organizacje nie powinny zakładać, że samo MFA rozwiązuje problem.
Cisco Talos poinformowało, że 35% zleceń w pierwszym kwartale 2026 r. dotyczyło słabości MFA. Obejmowały one przypadki, w których MFA nie było wdrożone, było włączone tylko częściowo, zostało ominięte lub nadużyte przez luki w rejestracji urządzeń i procesach uwierzytelniania.
Atakujący nie próbują już tylko kraść haseł. Próbują także omijać lub manipulować systemami tożsamości, które te hasła otaczają.
Typowe słabości to:
- 🔓 niepełne pokrycie MFA
- 📱 rejestracja urządzeń MFA kontrolowanych przez atakującego
- 🧾 skradzione tokeny sesji lub pliki cookie
- 📨 strony phishingowe pośredniczące w procesach uwierzytelniania (proxy)
- 🧑💼 przejęte zaufane konta wykorzystywane do wewnętrznego phishingu
Legalne usługi utrudniają rozpoznanie phishingu
Kolejnym poważnym wyzwaniem jest nadużywanie legalnych platform.
Atakujący coraz częściej ukrywają złośliwe linki lub wiadomości w zaufanych usługach, takich jak narzędzia chmurowe, platformy współpracy, usługi udostępniania plików, systemy CRM i platformy podpisu elektronicznego. Dark Reading wskazał przykłady, w których Gmail, DocuSign, Outlook i Salesforce były nadużywane, aby e-maile phishingowe wyglądały na bardziej wiarygodne.
Utrudnia to wykrywanie, ponieważ użytkownicy nie szukają już tylko oczywistych podejrzanych domen. Link phishingowy może pojawić się w powiadomieniu z zaufanej platformy, a e-mail może przechodzić kontrole uwierzytelniania, takie jak DMARC.
Wiadomość phishingowa może wyglądać na prawdziwą, bo jej część rzeczywiście pochodzi z legalnej usługi.
Phishing polimorficzny: każda wiadomość wygląda inaczej
AI umożliwia także to, co często nazywa się phishingiem polimorficznym.
Zamiast wysyłać ten sam e-mail do setek osób, atakujący mogą generować wiele nieznacznie różniących się wersji tej samej przynęty. Tematy wiadomości, sformułowania, formatowanie, teksty wezwań do działania i linki do ładunków mogą się różnić w poszczególnych wiadomościach.
Utrudnia to wykrywanie, ponieważ narzędzia bezpieczeństwa nie mogą polegać wyłącznie na dopasowaniu jednego znanego złośliwego szablonu. Utrudnia to również szkolenia uświadamiające, bo nie wszyscy pracownicy mogą widzieć ten sam przykład.
Kampania phishingowa staje się ruchomym celem.
Jak organizacje powinny reagować
Obrona przed phishingiem wspieranym przez AI wymaga podejścia warstwowego.
Zespoły bezpieczeństwa powinny skupić się na:
- ✅ silnym MFA z kontrolowaną rejestracją urządzeń
- ✅ MFA odpornym na phishing, gdzie to możliwe, takim jak FIDO2/klucze bezpieczeństwa
- ✅ dostępie warunkowym (Conditional Access) opartym na urządzeniu, lokalizacji, ryzyku i kontekście sesji
- ✅ monitorowaniu niemożliwych podróży (impossible travel), nietypowych reguł skrzynki pocztowej i podejrzanych logowań
- ✅ alertowaniu o nowych zgodach OAuth i podejrzanych rejestracjach aplikacji
- ✅ blokowaniu przestarzałego uwierzytelniania i niezabezpieczonych protokołów
- ✅ ulepszonym bezpieczeństwie poczty z przepisywaniem linków i piaskownicą dla załączników
- ✅ playbookach szybkiego unieważniania danych uwierzytelniających i tokenów sesji
- ✅ szkoleniach uświadamiających opartych na aktualnych, prawdziwych przynętach
- ✅ wewnętrznych procesach zgłaszania, które ułatwiają zgłaszanie podejrzanych e-maili
Cisco Talos zaleca w szczególności prawidłowo skonfigurowane MFA i scentralizowane mechanizmy kontroli uwierzytelniania, w tym ograniczenie samodzielnej rejestracji MFA.
O czym powinni pamiętać pracownicy
Prosty komunikat uświadamiający dla użytkowników:
🚨 Nie ufaj e-mailowi tylko dlatego, że wygląda profesjonalnie, ma bezbłędną gramatykę lub pozornie pochodzi ze znanej platformy. Niespodziewane monity o logowanie, prośby o płatność, linki do dokumentów i zatwierdzenia MFA weryfikuj przez zaufany kanał wewnętrzny.
Klasyczne oznaki phishingu się zmieniają. Najbezpieczniejszym nawykiem jest weryfikacja.
Podsumowanie
AI nie wymyśla phishingu. Sprawia, że jest on szybszy, czystszy, bardziej spersonalizowany i trudniejszy do wykrycia.
Atakujący wykorzystują AI do skalowania socjotechniki, atakowania użytkowników uprzywilejowanych, nadużywania legalnych usług i generowania dopracowanych wiadomości, które na pierwszy rzut oka nie wyglądają już podejrzanie.
🎯 Phishing to już nie tylko problem poczty e-mail. To problem tożsamości, zaufania i dostępu.
Organizacje muszą reagować odpowiednio: silniejsze mechanizmy kontroli tożsamości, lepszy monitoring, szybsze playbooki reagowania i szkolenia użytkowników odzwierciedlające to, jak naprawdę wygląda współczesny phishing.


