
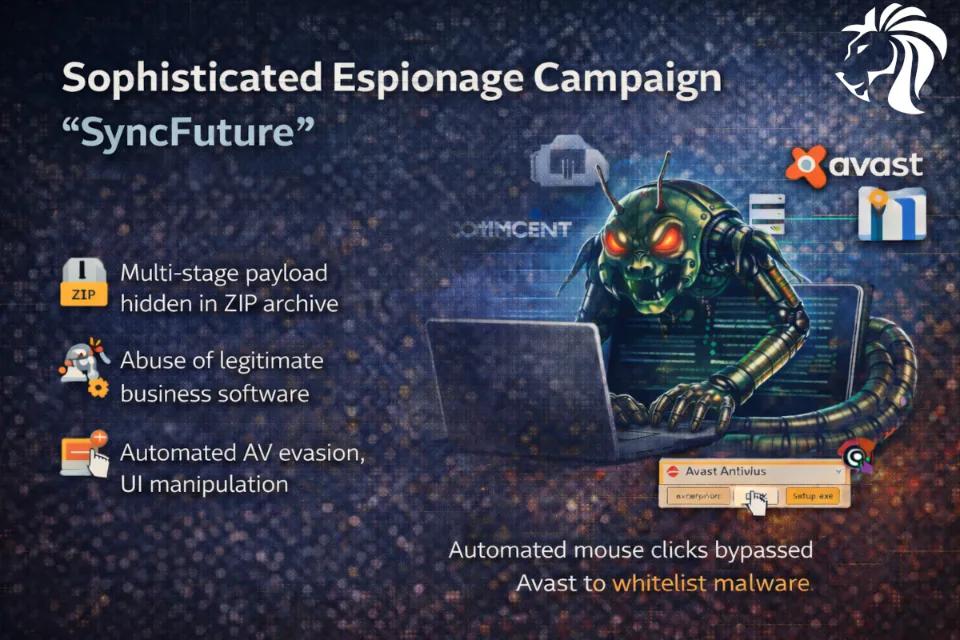
Badacze zagrożeń wykryli wysoce zaawansowaną operację phishingową i malware'ową o nazwie SyncFuture, wymierzoną w mieszkańców Indii za pomocą wiadomości e-mail podszywających się pod Urząd Podatku Dochodowego (Income Tax Department).
Atakujący wykorzystali legalne oprogramowanie korporacyjne, pliki binarne podpisane przez Microsoft oraz wysoce ukierunkowane techniki omijania programów antywirusowych, aby uzyskać trwały dostęp do zainfekowanych systemów — w tym zautomatyzowaną manipulację interfejsem użytkownika programu Avast Antivirus, służącą do dodania złośliwego oprogramowania do białej listy.
Ta kampania pokazuje niepokojącą zmianę:
➡️ malware nie tylko omija narzędzia bezpieczeństwa — wchodzi z nimi w interakcję jak człowiek.
🛡️ To wyraźny sygnał, że nowoczesne złośliwe oprogramowanie szpiegowskie staje się świadome kontekstu, adaptacyjne i dostosowane do konkretnych produktów.
Najważniejsze wnioski
📧 Wiadomości phishingowe podszywające się pod instytucje rządowe
📦 Wieloetapowe złośliwe oprogramowanie ukryte w archiwach ZIP
🧩 Nadużywanie plików binarnych podpisanych przez Microsoft
🖱️ Zautomatyzowana symulacja ruchów myszy i kliknięć w celu ominięcia AV
🔐 Utrzymanie dostępu poprzez manipulowanie wyjątkami w programie antywirusowym
⚠️ Dlaczego to ważne
Same narzędzia bezpieczeństwa już nie wystarczają.
Obrońcy muszą zakładać, że atakujący znają konkretne produkty AV, interfejsy użytkownika i przepływy pracy w oprogramowaniu korporacyjnym.
👉 Wykrywanie behawioralne, monitorowanie punktów końcowych i świadomość użytkowników mają dziś kluczowe znaczenie.


