
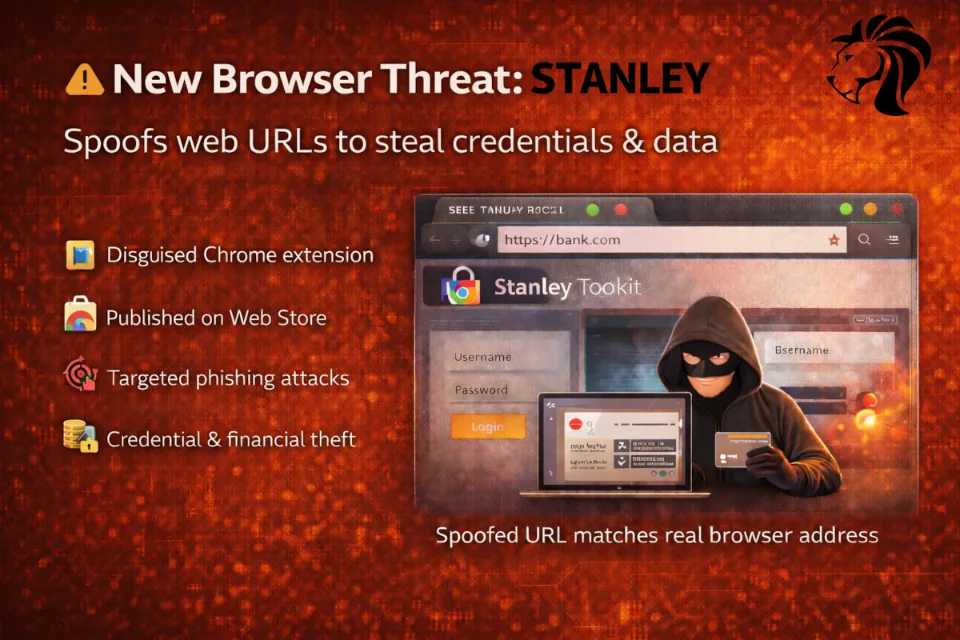
Ataki przeglądarkowe ewoluują — „Stanley” wyznacza nowy poziom
Odkryty w styczniu 2026 roku nowy zestaw narzędzi w modelu malware-as-a-service o nazwie Stanley pokazuje rosnące wyrafinowanie zagrożeń opartych na przeglądarkach.
💰 Sprzedawany za 2000–6000 dolarów, Stanley jest reklamowany cyberprzestępcom jako gotowa platforma phishingowa — i spełnia te obietnice.
Co czyni Stanleya niebezpiecznym
🔹 Podszywanie się pod strony internetowe bez zmiany adresu URL
Ofiara widzi fałszywą stronę, a pasek adresu przeglądarki nadal wyświetla prawdziwą domenę.
🔹 Dystrybucja przez rozszerzenie do Chrome
Złośliwe rozszerzenie, zamaskowane jako aplikacja do notatek i zakładek („Notely”), uruchamia się przed załadowaniem treści strony.
🔹 Ryzyko związane z oficjalną dystrybucją
Sprzedawca twierdzi, że gwarantuje publikację w Chrome Web Store, co usypia czujność użytkowników.
🔹 Wysoce ukierunkowane ataki
Ofiary są śledzone za pomocą adresów IP, co umożliwia precyzyjny phishing i korelację danych między urządzeniami.
🔹 Trwała komunikacja z serwerem dowodzenia i kontroli (C2)
📡 Rozszerzenie łączy się z serwerem co 10 sekund
🔄 Wykorzystuje zapasowe domeny, aby przetrwać próby przejęcia infrastruktury
🧠 Operatorzy konfigurują reguły przechwytywania ruchu przez panel webowy
Według badaczy tysiące użytkowników zostało już zainfekowanych.
Co to oznacza dla organizacji
🏢 Rozszerzenia przeglądarek są obecnie główną powierzchnią ataku
🔐 Sklepy z rozszerzeniami zatwierdzają je jednorazowo — późniejsze aktualizacje mogą być złośliwe
⚙️ Listy dozwolonych rozszerzeń i kontrola uprawnień nie są już opcjonalne
Kluczowe działania obronne:
✔ Wymuszaj ścisłą listę dozwolonych rozszerzeń (allow-listing)
✔ Monitoruj aktualizacje rozszerzeń, a nie tylko ich instalacje
✔ Agresywnie ograniczaj uprawnienia
✔ Uświadamiaj użytkownikom, że „prawidłowy adres URL ≠ bezpieczna strona”
Bezpieczeństwo przeglądarki nie może już opierać się wyłącznie na zaufaniu wizualnym.


