
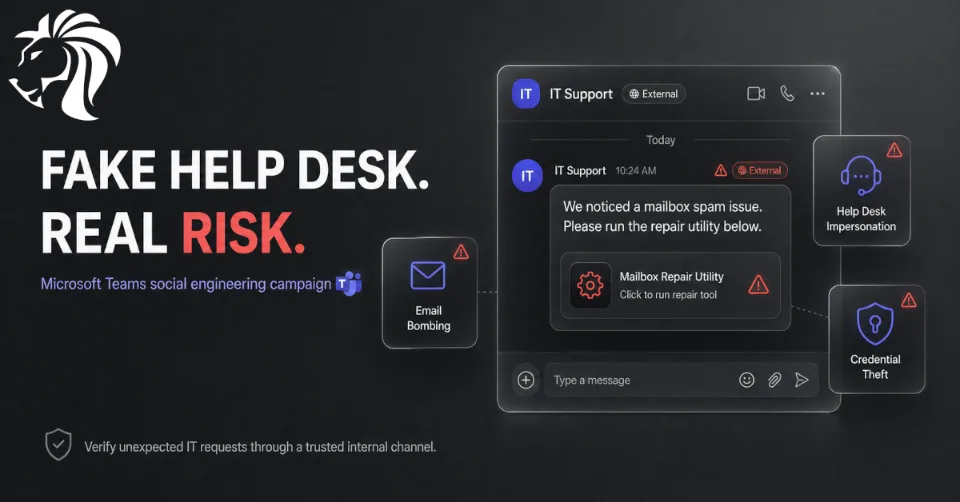
Nowo opisany klaster aktywności zagrożeń, znany jako UNC6692, stosuje bardzo przekonującą technikę socjotechniczną: podszywa się pod pracowników helpdesku IT za pośrednictwem Microsoft Teams.
Zamiast polegać wyłącznie na tradycyjnych e-mailach phishingowych, atakujący najpierw wywierają presję, zalewając skrzynkę odbiorczą ofiary spamem. Następnie, gdy użytkownik jest rozdrażniony i rozkojarzony, kontaktują się z nim przez Microsoft Teams, podając się za wsparcie IT i oferując pomoc w rozwiązaniu problemu. Mandiant (należący do Google) twierdzi, że UNC6692 użył tego podejścia do wdrożenia dedykowanego, modułowego pakietu malware i uzyskania głębokiego dostępu do przejętych środowisk.
Jak zaczyna się atak
Atak zaczyna się od email bombingu.
Ofiara otrzymuje lawinę wiadomości spamowych, co wywołuje dezorientację i poczucie pilności. Wkrótce potem atakujący kontaktuje się z nią przez Microsoft Teams z konta zewnętrznego, udając pracownika wewnętrznego helpdesku IT.
Ta taktyka działa, ponieważ wydaje się wiarygodna. Użytkownik ma już prawdziwy problem — zalaną skrzynkę — a fałszywy konsultant wsparcia pojawia się dokładnie w odpowiednim momencie z rozwiązaniem.
Według Mandiant ofiara została poproszona o kliknięcie linku udostępnionego przez Teams, aby zainstalować lokalną poprawkę, która rzekomo miała zatrzymać problem ze spamem. Zamiast tego link prowadził do fałszywej strony i pobierał ładunek oparty na AutoHotkey z kontrolowanego przez atakującego koszyka AWS S3.
Fałszywe narzędzie „Mailbox Repair”
Strona phishingowa została zaprojektowana tak, by wyglądała jak oficjalne narzędzie naprawcze o nazwie „Mailbox Repair and Sync Utility”.
Miała profesjonalnie wyglądający interfejs i wyeksponowany przycisk „Health Check”. Po jego kliknięciu strona prosiła ofiarę o podanie danych logowania do skrzynki pocztowej, rzekomo w celu uwierzytelnienia. W rzeczywistości dane te były przechwytywane i przesyłane do infrastruktury kontrolowanej przez atakującego. Mandiant zwrócił też uwagę, że strona odrzucała dwie pierwsze próby podania hasła, aby monit wydawał się bardziej wiarygodny i aby zmniejszyć ryzyko zebrania hasła z literówką.
To dobry przykład współczesnego phishingu: atak nie prosi po prostu bezpośrednio o dane uwierzytelniające. Tworzy wiarygodny proces, który wygląda jak zwykła procedura rozwiązywania problemów przez dział IT.
Ekosystem malware SNOW
Gdy ofiara skorzysta z fałszywego narzędzia naprawczego, UNC6692 wdraża modułowy zestaw malware określany jako ekosystem SNOW.
Główne komponenty to:
SNOWBELT to złośliwe rozszerzenie przeglądarki opartej na Chromium. Jest instalowane w Microsoft Edge i uruchamiane w trybie headless, co oznacza, że może działać bez widocznego otwierania zwykłego okna przeglądarki.
Mandiant opisuje SNOWBELT jako backdoor napisany w JavaScript, który pełni rolę początkowego przyczółka i przekazuje polecenia atakującego do innych komponentów. Wykorzystuje także mechanizmy rozszerzeń przeglądarki do utrzymania trwałości oraz obsługuje wykonywanie poleceń, pobieranie ładunków, zrzuty ekranu, usuwanie pamięci podręcznej i sterowanie przez WebSocket.
SNOWGLAZE to napisane w Pythonie narzędzie do tunelowania. Jego zadaniem jest utworzenie bezpiecznego tunelu WebSocket między siecią wewnętrzną ofiary a infrastrukturą dowodzenia i kontroli (C2) atakującego.
Pozwala to atakującemu kierować ruch przez przejętą maszynę i wchodzić w interakcje z systemami wewnętrznymi, wtapiając się w szyfrowany ruch webowy.
SNOWBASIN to backdoor napisany w Pythonie, działający jako lokalny serwer HTTP, zwykle na portach 8000, 8001 lub 8002. Umożliwia zdalne wykonywanie poleceń przez cmd.exe lub powershell.exe, wykonywanie zrzutów ekranu, przygotowywanie plików (staging), pobieranie danych oraz samozakończenie działania.
Razem komponenty te zapewniają atakującemu trwałość, zdalną kontrolę, tunelowanie, kradzież danych uwierzytelniających i możliwość ruchu bocznego.
Aktywność po przejęciu systemu
Po uzyskaniu dostępu zaobserwowano, że UNC6692 wykonuje działania typowo kojarzone z głębszym przejęciem środowiska korporacyjnego.
Zgłoszona aktywność obejmowała:
- 🔍 skanowanie sieci lokalnej w poszukiwaniu usług takich jak SMB, RDP i RPC
- 🧑💻 nawiązywanie sesji PsExec i RDP przez tunel SNOWGLAZE
- 🔐 zrzucanie pamięci LSASS w celu zdobycia danych uwierzytelniających i skrótów (hashy)
- 🧬 stosowanie technik pass-the-hash do ruchu bocznego
- 🏢 przemieszczanie się w kierunku kontrolerów domeny
- 📦 zbieranie wrażliwych danych za pomocą narzędzi takich jak FTK Imager
- ☁️ eksfiltrowanie danych z użyciem usług chmurowych i do transferu plików
To nie jest zwykła kampania phishingowa. To pełny łańcuch włamania, który może przejść od wiadomości w Teams do wewnętrznego rozpoznania, kradzieży danych uwierzytelniających, ruchu bocznego i eksfiltracji danych.
Microsoft Teams jako powierzchnia ataku
Aktywność UNC6692 wpisuje się w szerszy trend: atakujący coraz częściej nadużywają platform współpracy, takich jak Microsoft Teams, aby podszywać się pod pracowników helpdesku.
Microsoft niedawno ostrzegał, że cyberprzestępcy wykorzystują komunikację Teams między tenantami, aby udawać wsparcie IT i przekonywać użytkowników do udzielenia zdalnego dostępu za pomocą narzędzi takich jak Quick Assist lub podobnego oprogramowania do zdalnej pomocy. Po przyznaniu dostępu atakujący mogą używać zaufanych aplikacji, natywnych narzędzi Windows, WinRM, komercyjnych narzędzi do zdalnego zarządzania i Rclone, aby poruszać się bocznie i przygotowywać dane do eksfiltracji.
Istotne jest to, że sam Microsoft Teams niekoniecznie jest „wykorzystywany” w sensie technicznym. Atakujący nadużywają zaufania, presji czasu i normalnych procesów biznesowych.
Celem są kadry kierownicze
ReliaQuest poinformował, że tego typu email bombing połączony z podszywaniem się pod helpdesk w Teams jest intensywnie stosowany wobec członków kadry zarządzającej i pracowników wysokiego szczebla.
W okresie od 1 marca do 1 kwietnia 2026 r. ReliaQuest zaobserwował, że 77% incydentów dotyczyło pracowników wysokiego szczebla, w porównaniu z 59% w pierwszych dwóch miesiącach 2026 roku. Kampania jest bardzo dynamiczna, a niektóre rozmowy miały być inicjowane w odstępie zaledwie kilku sekund.
Z perspektywy atakującego ma to sens. Starsi pracownicy często mają szerszy dostęp, wrażliwą korespondencję, uprawnienia do zatwierdzania oraz wgląd w cenne dane biznesowe.
Wykorzystywany jest także vishing i spotkania w Teams
Ten trend nie ogranicza się do tekstowych czatów w Teams.
Cato Networks opisało odrębną kampanię, w której atakujący używali phishingu głosowego i spotkań w Microsoft Teams, aby podszywać się pod pracowników helpdesku i prowadzić ofiary do uruchomienia backdoora opartego na WebSocket o nazwie PhantomBackdoor. Atak opierał się na udostępnianiu ekranu, etapowym wykonywaniu skryptów PowerShell i socjotechnice, a nie na tradycyjnym załączniku e-mail.
To pokazuje, że narzędzia do współpracy stają się pełnoprawnymi kanałami phishingu. Atakujący nie są już ograniczeni do poczty e-mail. Mogą używać czatu, połączeń, spotkań, udostępniania ekranu i procesów zdalnej pomocy, by stworzyć bardziej przekonujący atak.
Jak organizacje mogą się bronić
Organizacje powinny traktować niezamówiony kontakt wsparcia IT przez Microsoft Teams jako podejrzany, zwłaszcza gdy pochodzi z zewnętrznego tenanta lub gdy użytkownik jest proszony o instalację narzędzi, uruchamianie poleceń, otwieranie sesji zdalnego wsparcia lub podawanie danych logowania.
Zalecane działania obejmują:
- ✅ ograniczenie komunikacji zewnętrznej w Teams, gdzie to możliwe
- ✅ wyraźne oznaczanie kontaktów zewnętrznych w Teams i szkolenie użytkowników w tym zakresie
- ✅ stworzenie procedury weryfikacji helpdesku, np. wewnętrznego hasła kodowego
- ✅ blokowanie lub ścisłą kontrolę Quick Assist i narzędzi RMM firm trzecich
- ✅ monitorowanie nieoczekiwanego uruchamiania AutoHotkey
- ✅ wykrywanie Edge w trybie headless lub podejrzanego użycia
--load-extension - ✅ alertowanie o nietypowych lokalnych serwerach HTTP na portach 8000–8002
- ✅ monitorowanie podejrzanego użycia PowerShell,
cmd.exe, PsExec, WinRM, RDP oraz dostępu do LSASS - ✅ przegląd użycia Rclone, FTK Imager i innych narzędzi do transferu danych
- ✅ wymuszanie MFA i dostępu warunkowego (Conditional Access) dla systemów wrażliwych
Microsoft zaleca w szczególności obronę warstwową, w tym edukację użytkowników, Safe Links, Zero-hour Auto Purge, reguły redukcji powierzchni ataku (Attack Surface Reduction), ochronę sieci, dostęp warunkowy, MFA oraz ograniczanie protokołów administracyjnych, takich jak WinRM, do zatwierdzonych systemów zarządzania.
Komunikat uświadamiający dla użytkowników
Prostym wewnętrznym ostrzeżeniem dla pracowników może być:
🚨 Dział IT nigdy nie skontaktuje się z Tobą niespodziewanie z zewnętrznego konta Teams z prośbą o zainstalowanie narzędzia do naprawy skrzynki pocztowej, uruchomienie skryptów, udostępnienie ekranu, podanie danych logowania lub rozpoczęcie sesji zdalnego wsparcia bez wcześniejszej weryfikacji.
Taki komunikat należy powtarzać często, zwłaszcza w przypadku kadry zarządzającej, zespołów finansowych, HR, administratorów IT i wszystkich osób mających dostęp do wrażliwych systemów.
Podsumowanie
UNC6692 pokazuje, jak skuteczna stała się socjotechnika, gdy atakujący łączą wyczucie czasu, zaufanie i legalne narzędzia korporacyjne.
Atak nie zaczyna się od podejrzanego załącznika. Zaczyna się od problemu, który użytkownik widzi: zalanej skrzynki odbiorczej. Potem pojawia się pomocnie wyglądająca wiadomość w Teams. Potem fałszywe narzędzie naprawcze. A następnie malware, tunelowanie, dane uwierzytelniające, ruch boczny i kradzież danych.
Kluczowa lekcja jest jasna:
💬 Narzędzia do współpracy są dziś częścią powierzchni ataku.
Microsoft Teams, narzędzia zdalnego wsparcia, rozszerzenia przeglądarek, przestrzeń dyskowa w chmurze i wbudowane funkcje administracyjne Windows są przydatne w realnej pracy firm — ale atakujący doskonale o tym wiedzą.
Organizacje muszą bronić się nie tylko przed złośliwymi plikami, ale także przed złośliwymi rozmowami.


