
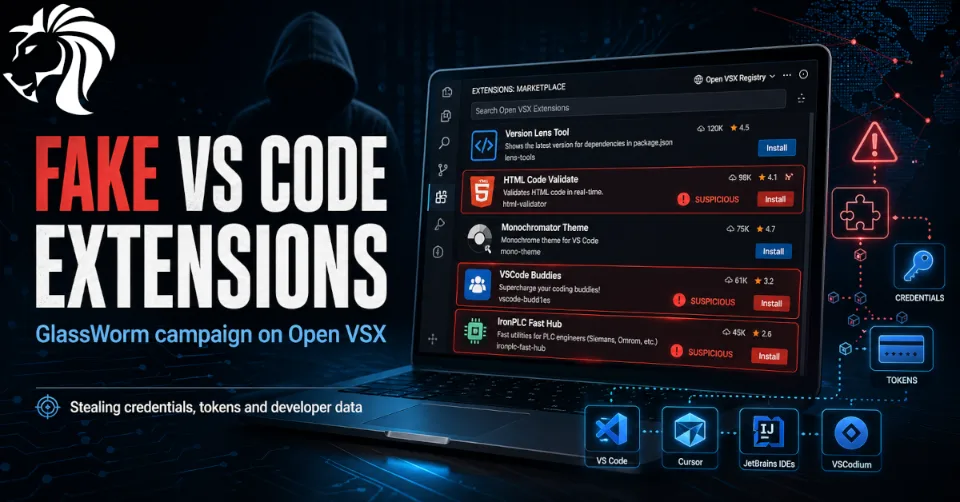
Badacze cyberbezpieczeństwa odkryli nową falę złośliwych rozszerzeń zgodnych z Visual Studio Code w marketplace Open VSX, powiązanych z długotrwałą kampanią kradnącą informacje, znaną jako GlassWorm.
Według Socket najnowszy klaster obejmuje 73 rozszerzenia podszywające się pod inne i powiązane z aktywnością GlassWorm. Co najmniej sześć z nich potwierdzono już jako złośliwe, podczas gdy wiele pozostałych wygląda na rozszerzenia „uśpione” (sleeper) — pakiety, które na początku wyglądają niegroźnie, zdobywają zaufanie i pobrania, a później mogą zostać zaktualizowane w celu dostarczenia malware.
Czym jest GlassWorm?
GlassWorm to kampania złośliwego oprogramowania w łańcuchu dostaw oprogramowania, wymierzona w programistów za pośrednictwem złośliwych lub przejętych rozszerzeń używanych w środowiskach programistycznych.
Kampania koncentruje się na narzędziach powszechnie używanych przez programistów, w tym:
- 🧑💻 VS Code
- 🌀 Cursor
- 🌊 Windsurf
- 🧩 VSCodium
- 📦 ekosystemy rozszerzeń oparte na Open VSX
Najnowsza aktywność, śledzona jako GlassWorm v2, pokazuje, że atakujący wychodzą poza proste złośliwe rozszerzenia. Wykorzystują teraz sklonowane pakiety, rozszerzenia uśpione, zależności przechodnie i dodatkowe ładunki VSIX, aby utrudnić wykrycie.
73 fałszywe rozszerzenia znalezione w Open VSX
Nowo zidentyfikowane rozszerzenia to sklonowane wersje legalnych narzędzi. Kopiują znajome nazwy, ikony, opisy i treść README, aby stworzyć to, co badacze nazywają zaufaniem wizualnym.
To prosta, ale skuteczna taktyka socjotechniczna. Programista, który szybko przegląda ofertę, może zobaczyć znajomą ikonę, podobne sformułowania i wiarygodną nazwę rozszerzenia — i zainstalować je, nie zauważając różnicy w nazwie wydawcy ani literówki.
Socket zwrócił uwagę na jeden przykład, w którym rozszerzenie podszywające się pod inne niemal wiernie odwzorowywało stronę tureckiego pakietu językowego Microsoftu, używając podobnych elementów marki i skopiowanej treści, a jednocześnie występując pod inną przestrzenią nazw wydawcy.
Potwierdzone złośliwe rozszerzenia
W najnowszym raporcie jako złośliwe zidentyfikowano następujące sześć rozszerzeń:
outsidestormcommand.monochromator-theme
keyacrosslaud.auto-loop-for-antigravity
krundoven.ironplc-fast-hub
boulderzitunnel.vscode-buddies
cubedivervolt.html-code-validate
winnerdomain17.version-lens-tool
Te pakiety są częścią szerszego zbioru ponad 320 artefaktów powiązanych z GlassWorm, zidentyfikowanych od 21 grudnia 2025 r., jak wynika z publicznych doniesień powołujących się na badania Socket.
Pakiety uśpione: niebezpieczna nowa taktyka
Jednym z najbardziej niepokojących elementów tej kampanii jest wykorzystanie rozszerzeń uśpionych.
Rozszerzenie uśpione może nie zawierać oczywistego malware w chwili pierwszej publikacji. Zamiast tego wygląda na czyste i użyteczne, dzięki czemu ma czas zebrać instalacje i zbudować wiarygodność. Później atakujący może wypchnąć aktualizację, która dodaje złośliwą logikę lub dociąga kolejną złośliwą zależność.
To sprawia, że jednorazowy przegląd jest nieskuteczny.
Pakiet, który podczas instalacji wyglądał na bezpieczny, może stać się niebezpieczny po aktualizacji.
Socket wcześniej informował, że autorzy GlassWorm nadużywali funkcji manifestu VS Code, takich jak extensionPack i extensionDependencies, co pozwalało jednemu rozszerzeniu wywołać instalację innego komponentu powiązanego z GlassWorm.
Jak działa łańcuch malware
Najnowsza aktywność GlassWorm nie zawsze umieszcza końcowy ładunek bezpośrednio wewnątrz widocznego rozszerzenia.
Zamiast tego złośliwe rozszerzenie może pełnić rolę loadera.
Łańcuch może wyglądać tak:
- 🧩 Programista instaluje sklonowane lub uśpione rozszerzenie
- 🔄 Rozszerzenie aktywuje się lub aktualizuje później
- 🌐 Loader pobiera dodatkowy ładunek VSIX z GitHub
- 🖥️ Ładunek instaluje się we wszystkich obsługiwanych środowiskach IDE
- 🕸️ Malware kradnie dane, wdraża RAT i dodaje złośliwe komponenty przeglądarki
Badacze zgłosili, że malware może instalować dodatkowe rozszerzenie VSIX w wielu środowiskach IDE na tej samej maszynie, w tym w VS Code, Cursor, Windsurf i VSCodium, za pomocą polecenia --install-extension.
Co GlassWorm próbuje ukraść
Celem GlassWorm jest przejęcie środowisk programistycznych i kradzież cennych danych.
Atakowane dane mogą obejmować:
- 🔑 dane uwierzytelniające programistów
- 🧾 klucze API i tokeny dostępu
- 🧬 sekrety związane z GitHub, Git, npm i Open VSX
- 🌐 dane logowania i zakładki z przeglądarki
- 💰 dane portfeli kryptowalutowych
- 🖥️ dostęp do systemu za pomocą narzędzi zdalnego dostępu
Publiczne doniesienia wskazują również, że warianty GlassWorm omijały systemy z rosyjskimi ustawieniami regionalnymi lub strefą czasową — schemat spotykany w kilku kampaniach malware.
Dlaczego programiści są cennym celem
Programiści są szczególnie atrakcyjni dla atakujących, ponieważ ich maszyny często zawierają dostęp do kodu źródłowego, systemów budowania, środowisk chmurowych, potoków wdrożeniowych, rejestrów pakietów i wewnętrznych danych uwierzytelniających.
Przejęcie jednej stacji roboczej programisty może potencjalnie otworzyć atakującym drogę do:
- ☁️ infrastruktury chmurowej
- 📦 łańcuchów dostaw oprogramowania
- 🏗️ potoków CI/CD
- 🔐 sekretów i tokenów
- 🧑💼 środowisk klientów lub produkcyjnych
Dlatego złośliwe rozszerzenia IDE są tak niebezpieczne. Działają wewnątrz zaufanych narzędzi programistycznych i mogą mieć dostęp do plików, terminali, zmiennych środowiskowych, repozytoriów i danych uwierzytelniających.
Jak programiści mogą się chronić
Programiści powinni traktować rozszerzenia jako część łańcucha dostaw oprogramowania.
Zalecane działania:
- ✅ Instaluj rozszerzenia wyłącznie od zaufanych wydawców
- ✅ Dokładnie sprawdzaj nazwy wydawców, a nie tylko ikony i opisy
- ✅ Bądź podejrzliwy wobec literówek, skopiowanych elementów marki i wydawców o niskiej reputacji
- ✅ Usuwaj rozszerzenia, z których aktywnie nie korzystasz
- ✅ Przejrzyj ostatnio zainstalowane rozszerzenia z Open VSX
- ✅ Wyłącz automatyczne aktualizacje rozszerzeń, jeśli to praktyczne
- ✅ Monitoruj nieoczekiwaną aktywność
--install-extension - ✅ Zmień (rotuj) ujawnione tokeny, jeśli podejrzewasz przejęcie
- ✅ Sprawdź logi dostępu do GitHub, npm, chmury i rejestrów pakietów
W środowiskach o podwyższonym ryzyku zespoły powinny rozważyć utrzymywanie listy dozwolonych (allowlist) zatwierdzonych rozszerzeń.
Zalecenia dla zespołów bezpieczeństwa
Zespoły bezpieczeństwa i DevOps nie powinny traktować rozszerzeń IDE jako nieszkodliwych narzędzi zwiększających produktywność. To wykonywalne komponenty działające wewnątrz stacji roboczych programistów.
Praktyczne mechanizmy kontroli obejmują:
- 🧩 Utworzenie bazowej listy zatwierdzonych rozszerzeń
- 🔍 Audyt zainstalowanych rozszerzeń na maszynach programistów
- 🚫 Blokowanie znanych identyfikatorów złośliwych rozszerzeń
- 📊 Monitorowanie nietypowego ruchu wychodzącego z procesów IDE
- 🔐 Rotację sekretów programistów po podejrzeniu ich ujawnienia
- 🛑 Ograniczenie instalowania niezatwierdzonych rozszerzeń
- 🧪 Dodanie przeglądu rozszerzeń do kontroli bezpieczeństwa łańcucha dostaw oprogramowania
- 📦 Monitorowanie rejestrów pakietów i repozytoriów GitHub pod kątem podejrzanych zmian
Kluczowa lekcja z GlassWorm v2 jest taka, że ryzyko związane z rozszerzeniami nie ogranicza się już do momentu instalacji. Należy monitorować także aktualizacje i relacje zależności.
Podsumowanie
GlassWorm v2 pokazuje, jak szybko ewoluują ataki na łańcuch dostaw oprogramowania.
Atakujący nie polegają już wyłącznie na oczywiście złośliwych pakietach. Najpierw budują zaufanie, klonują legalne rozszerzenia, używają znajomych ikon, a dopiero później zamieniają aktualizacje w broń.
Dla programistów ostrzeżenie jest jasne: 🧩 Twoje IDE jest częścią Twojej powierzchni ataku.
Każde rozszerzenie zainstalowane w środowisku programistycznym należy traktować jak kod z zależności zewnętrznej. Jeśli może działać wewnątrz Twojego edytora, potencjalnie ma dostęp do wrażliwych plików, danych uwierzytelniających, repozytoriów i systemów.
We współczesnym bezpieczeństwie oprogramowania ochrona stacji roboczej programisty jest tak samo ważna jak ochrona środowiska produkcyjnego.


