
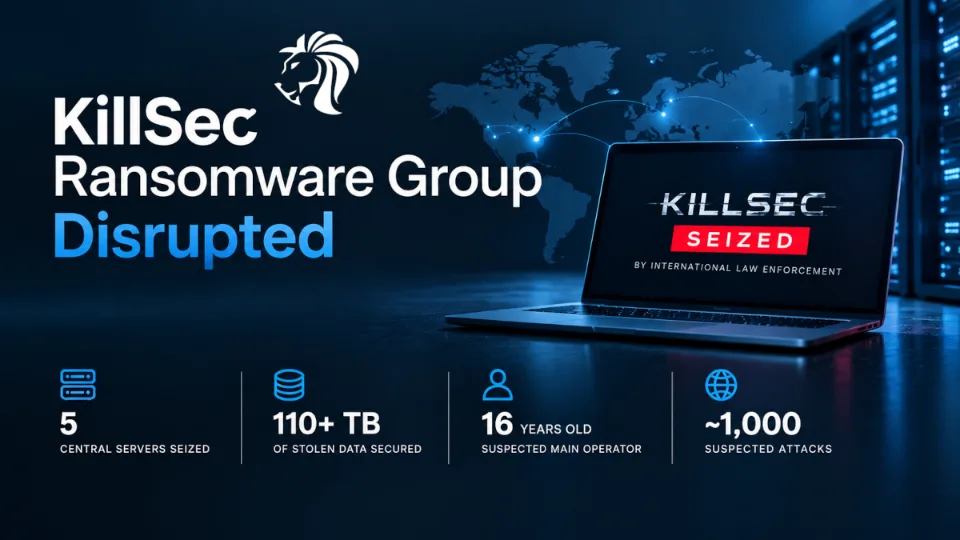
Międzynarodowa operacja organów ścigania zakłóciła działalność grupy ransomware-as-a-service (RaaS) KillSec: przejęła kontrolę nad jej witryną wycieków, zajęła kluczową infrastrukturę i zabezpieczyła co najmniej 110 terabajtów skradzionych danych.
W operacji znanej jako Operation KillSwitch uczestniczyły organy z Europy i Stanów Zjednoczonych. Zakończyła się ona trzema tymczasowymi aresztowaniami oraz przeszukaniami w ośmiu lokalizacjach w Grecji, Rumunii, Hiszpanii i Wielkiej Brytanii.
Śledczy zidentyfikowali także 16-latka jako podejrzanego o bycie głównym operatorem i administratorem KillSec, co podkreśla coraz bardziej rozproszony i dostępny charakter ekosystemu ransomware-as-a-service.
Co stało się z KillSec?
30 września 2026 r. organy ścigania przejęły kontrolę nad witryną wycieków KillSec w darknecie.
Grupa ransomware używała tej witryny w ramach operacji podwójnego wymuszenia: kradła dane ofiar i grożyła ich opublikowaniem, jeśli okup nie zostanie zapłacony.
Po przejęciu organy ścigania przejęły kontrolę nad infrastrukturą, uniemożliwiając KillSec dalsze wykorzystywanie witryny wycieków do wywierania presji na ofiary.
Organy zajęły także pięć centralnych serwerów używanych przez grupę do zarządzania jej działalnością i przechowywania skradzionych informacji. Domeny KillSec przekierowano na komunikat organów ścigania o zajęciu.
Operację koordynowano na szczeblu międzynarodowym przez Europol i Eurojust, a w śledztwie uczestniczyły organy z Belgii, Finlandii, Niemiec, Grecji, Rumunii, Hiszpanii, Szwajcarii, Wielkiej Brytanii i Stanów Zjednoczonych.
Zabezpieczono ponad 110 TB skradzionych danych
Jednym z najważniejszych aspektów operacji była ilość danych ofiar, które znalazły się pod kontrolą policji.
Organy zabezpieczyły co najmniej 110 TB skradzionych danych z infrastruktury KillSec, uniemożliwiając dalszy nieautoryzowany dostęp do tych materiałów, podczas gdy śledczy badają zajęte systemy i informacje.
Dane te mogą również dostarczyć śledczym dowodów pomocnych w identyfikacji kolejnych ofiar, nieznanych wcześniej ataków i innych osób zaangażowanych w operację ransomware.
Ma to szczególne znaczenie, ponieważ grupy ransomware często przechowują obszerne informacje o ofiarach nawet po zakończeniu ataku.
Przejęcie służy zatem dwóm celom: zakłóceniu działalności przestępczej i zachowaniu dowodów na potrzeby szerszego śledztwa.
KillSec powiązano z prawie 1000 podejrzewanych ataków
Według Eurojust śledczy powiązali KillSec z prawie 1000 ataków na całym świecie.
Jak dotąd śledztwo zidentyfikowało jednak około 500 udanych ataków, a liczba ta może się zmienić w miarę analizy zajętych urządzeń i danych przez organy ścigania.
KillSec działa od około 2024 r. jako grupa ransomware-as-a-service.
Zamiast samodzielnie przeprowadzać każde włamanie, model RaaS pozwala różnym uczestnikom pełnić różne role. Afilianci mogą przeprowadzać ataki z użyciem infrastruktury i narzędzi ransomware grupy, podczas gdy pozostali członkowie zajmują się administracją, rozwojem, negocjacjami i innymi funkcjami operacyjnymi.
Śledczy zidentyfikowali podejrzanych osób pełniących kilka z tych ról, w tym administratora, programistę, negocjatora i afilianta.
Nastolatek podejrzewany o bycie głównym operatorem
Być może najbardziej niezwykłym elementem Operation KillSwitch jest wiek osoby, którą śledczy zidentyfikowali jako podejrzanego głównego operatora KillSec.
Europol podaje, że 16-latek został zidentyfikowany jako podejrzany administrator i główny operator grupy.
Organy nie ujawniły publicznie tożsamości nastolatka. Ten opis pozostaje zarzutem śledczym, a nie ustaleniem sądowym.
Śledczy zidentyfikowali także podejrzanego programistę, który w sierpniu skończył 18 lat i który rzekomo był niepełnoletni w czasie, gdy popełniono część przestępstw.
Śledztwo pokazuje, jak operacje ransomware mogą łączyć osoby o różnych rolach technicznych i przestępczych, nawet gdy niektórzy uczestnicy są bardzo młodzi.
Ilustruje też, jak ważne jest patrzenie poza samą infrastrukturę. Zajęcie serwerów może zakłócić operację ransomware, ale zidentyfikowanie osób odpowiedzialnych za administrowanie, rozwój i obsługę usługi może przynieść znacznie dłuższe zakłócenie.
Jak działał KillSec
KillSec stosował znany model podwójnego wymuszenia.
Grupa uzyskiwała nieautoryzowany dostęp do organizacji, kradła wrażliwe informacje, a następnie groziła ofiarom ich opublikowaniem.
Eurojust informuje, że KillSec wykorzystywał w szczególności słabo zabezpieczone punkty dostępu, w tym te związane z przechowywaniem danych w chmurze.
Po wejściu do środowiska ofiary atakujący kopiowali dane na infrastrukturę kontrolowaną przez grupę. Następnie ofiary otrzymywały żądania zapłaty.
Jeśli organizacje odmawiały zapłaty, KillSec mógł opublikować skradzione informacje lub udostępnić je do pobrania za pośrednictwem swojej infrastruktury wycieków.
Ten model zwiększa presję na ofiary, ponieważ samo przywrócenie systemów nie rozwiązuje incydentu. Nawet po odzyskaniu sprawności po szyfrowaniu lub włamaniu atakujący może nadal grozić ujawnieniem wrażliwych informacji.
Dlaczego przejęcie witryny wycieków ma znaczenie
Witryna wycieków była czymś więcej niż stroną internetową.
Dla grupy ransomware jest częścią infrastruktury wymuszeń.
Witryna daje atakującym publiczny mechanizm, który pozwala:
- wymieniać ofiary z nazwy
- publikować skradzione informacje
- wykazywać posiadanie danych
- wywierać presję na organizacje, aby zapłaciły
- przyciągać uwagę potencjalnych afiliantów
- utrzymywać wiarygodność w ekosystemie cyberprzestępczym
Przejęcie witryny usuwa zatem ważny element modelu biznesowego grupy.
Jednocześnie przejęcie nie oznacza automatycznie, że każda kopia skradzionych danych zniknęła. Śledczy zabezpieczyli dane znajdujące się w infrastrukturze, którą kontrolują, ale dodatkowe kopie mogą potencjalnie istnieć gdzie indziej.
Dla poszkodowanych firm rozbicie grupy należy więc traktować jako znaczące zakłócenie ze strony organów ścigania, a nie dowód, że wszystkie wcześniej skradzione informacje zostały trwale zniszczone.
Znaczenie zajętych serwerów
W trakcie śledztwa pod kontrolę policji trafiło pięć centralnych serwerów.
Systemy te były podobno używane do zarządzania działalnością KillSec i przechowywania informacji pobranych od ofiar.
Z perspektywy śledczej ta infrastruktura może być niezwykle cenna.
Operacje ransomware pozostawiają po sobie coś więcej niż zaszyfrowane pliki. Ich systemy zaplecza mogą zawierać:
- informacje o ofiarach
- zapisy ataków
- historię negocjacji
- informacje o afiliantach
- dane uwierzytelniające
- dowody związane z kryptowalutami
- szczegóły infrastruktury
- złośliwe oprogramowanie i narzędzia
- komunikację
- skradzione pliki
Analiza tych informacji może pozwolić śledczym powiązać ataki, które wcześniej przypisywano różnym podmiotom, lub zidentyfikować kolejnych uczestników.
Europol podaje, że śledczy będą nadal analizować zajęte urządzenia i dane, jednocześnie śledząc przepływy finansowe grupy.
KillSec i model ransomware-as-a-service
KillSec jest też przykładem tego, dlaczego ransomware nie należy postrzegać po prostu jako złośliwego oprogramowania.
Nowoczesne operacje ransomware coraz bardziej przypominają przestępcze ekosystemy usługowe.
Różni uczestnicy mogą specjalizować się w:
Dostęp początkowy → włamanie → kradzież danych → szyfrowanie → negocjacje → wymuszenie
Operator RaaS może zapewniać platformę i infrastrukturę, podczas gdy afilianci przeprowadzają poszczególne ataki.
Model ten pozwala grupom przestępczym się skalować, bez konieczności posiadania przez każdego uczestnika tych samych umiejętności technicznych.
Group-IB zidentyfikował KillSec jako motywowaną finansowo operację RaaS i poinformował, że grupa rekrutowała afiliantów za pośrednictwem swojej podziemnej infrastruktury. Firma zaobserwowała również, że w 2025 r. KillSec należał w kilku regionach do bardziej aktywnych grup ransomware.
Co dalej?
Rozbicie grupy raczej nie będzie końcem śledztwa.
Organy analizują teraz zajęte systemy i dane, aby zidentyfikować kolejne ofiary, ataki i podejrzanych.
Śledztwo obejmuje także aktywność finansową grupy, w tym transakcje w kryptowalutach.
Dla firm, które wcześniej padły ofiarą grupy, zajęte dane mogą potencjalnie dostarczyć przydatnych informacji o tym, co zostało skradzione i jak działali atakujący.
Organizacje, które podejrzewają, że były celem KillSec, powinny więc nadal współpracować ze swoimi zespołami reagowania na incydenty i właściwymi organami, zamiast zakładać, że zajęcie infrastruktury zamyka incydent.
Czego firmy mogą nauczyć się z operacji przeciwko KillSec
To zakłócenie dostarcza kilku praktycznych lekcji dla firm broniących się przed ransomware.
✅ Chroń systemy wystawione na zewnątrz
KillSec podobno wykorzystywał słabo zabezpieczone punkty dostępu i ekspozycję związaną z chmurą.
Firmy powinny prowadzić dokładną inwentaryzację zasobów dostępnych z internetu i stale oceniać je pod kątem luk w zabezpieczeniach, wystawionych usług i słabości konfiguracji.
✅ Wzmocnij bezpieczeństwo chmury
Przechowywanie danych w chmurze i infrastruktura tożsamości pozostają atrakcyjnymi celami.
Firmy powinny wymuszać silne uwierzytelnianie, zasadę najmniejszych uprawnień, dostęp warunkowy i odpowiedni monitoring w środowiskach chmurowych.
✅ Wykrywaj kradzież danych przed szyfrowaniem
Obrona przed ransomware nie powinna koncentrować się wyłącznie na aktywności szyfrującej.
Do kradzieży danych często dochodzi przed wdrożeniem ransomware.
Monitorowanie nietypowego tworzenia archiwów, dużych transferów wychodzących, nieoczekiwanego dostępu do przechowywania w chmurze i nietypowej aktywności administracyjnej może pomóc wcześniej wykryć włamanie w łańcuchu ataku.
✅ Utrzymuj kopie zapasowe offline lub odizolowane
Niezawodne kopie zapasowe pozostają ważną kontrolą odzyskiwania.
Krytyczne kopie zapasowe należy chronić przed nieautoryzowaną modyfikacją i wystarczająco oddzielić od systemów produkcyjnych, aby atakujący nie mogli skompromitować zarówno środowiska podstawowego, jak i infrastruktury odzyskiwania.
✅ Przygotuj się na podwójne wymuszenie
Firma może przywrócić swoje systemy, nie odzyskując kontroli nad skradzionymi informacjami.
Plany reagowania na incydenty powinny więc obejmować zarówno odzyskiwanie systemów, jak i scenariusze ekspozycji danych, w tym wymogi prawne, regulacyjne, komunikacyjne i dotyczące powiadamiania klientów, tam gdzie mają zastosowanie.
✅ Monitoruj wywiad dotyczący ransomware
Rozbicia grup przez organy ścigania mogą generować cenne informacje wywiadowcze.
Firmy powinny śledzić oficjalne komunikaty o przejęciach oraz raporty threat intelligence pod kątem informacji o dotkniętej infrastrukturze, organizacjach-ofiarach, metodach ataku i odzyskanych danych.
Szersze znaczenie Operation KillSwitch
Operation KillSwitch pokazuje, dlaczego współpraca międzynarodowa pozostaje ważna w walce z ransomware.
Infrastruktura KillSec, podejrzani operatorzy i afilianci przekraczali granice państw. Żadna pojedyncza jurysdykcja niekoniecznie miała dostęp do pełnego obrazu.
Śledztwo połączyło organy z całej Europy i Stanów Zjednoczonych, przy wsparciu Europolu, Eurojustu i specjalistów ds. cyberbezpieczeństwa z sektora prywatnego.
Efektem nie było jedynie usunięcie strony internetowej.
Organy przejęły kontrolę nad serwerami, zabezpieczyły skradzione dane jako dowody, zidentyfikowały podejrzanych członków i zakłóciły operację ransomware powiązaną z setkami udanych ataków.
Sprawa uwypukla też stałe wyzwanie dla branży cyberbezpieczeństwa: możliwości ransomware są coraz bardziej dostępne, a wyrafinowane operacje przestępcze można zbudować z niewielkich grup technicznie biegłych osób.
Podsumowanie
Rozbicie KillSec to znaczące zakłócenie operacji ransomware, którą śledczy wiążą z prawie 1000 podejrzewanych ataków na całym świecie.
Przejęcie witryny wycieków i pięciu centralnych serwerów grupy, w połączeniu z zabezpieczeniem co najmniej 110 TB skradzionych danych, pozwala organom nie tylko zakłócić działania wymuszeniowe grupy, ale także ujawnić kolejne ofiary, infrastrukturę i uczestników.
Zidentyfikowanie 16-latka jako podejrzanego głównego operatora dodaje sprawie kolejny wymiar, pokazując, jak ekosystem ransomware może wciągać technicznie uzdolnione osoby do zorganizowanej cyberprzestępczości w bardzo młodym wieku.
Odporność na ransomware zależy od ograniczania wystawionej powierzchni ataku, zabezpieczania infrastruktury chmurowej i tożsamości, wczesnego wykrywania kradzieży danych, utrzymywania odpornych kopii zapasowych oraz przygotowania na wymuszenie nawet wtedy, gdy systemy można przywrócić.
Operation KillSwitch mogła usunąć ważny element infrastruktury KillSec, ale szersza gospodarka ransomware-as-a-service pozostaje aktywna.


