
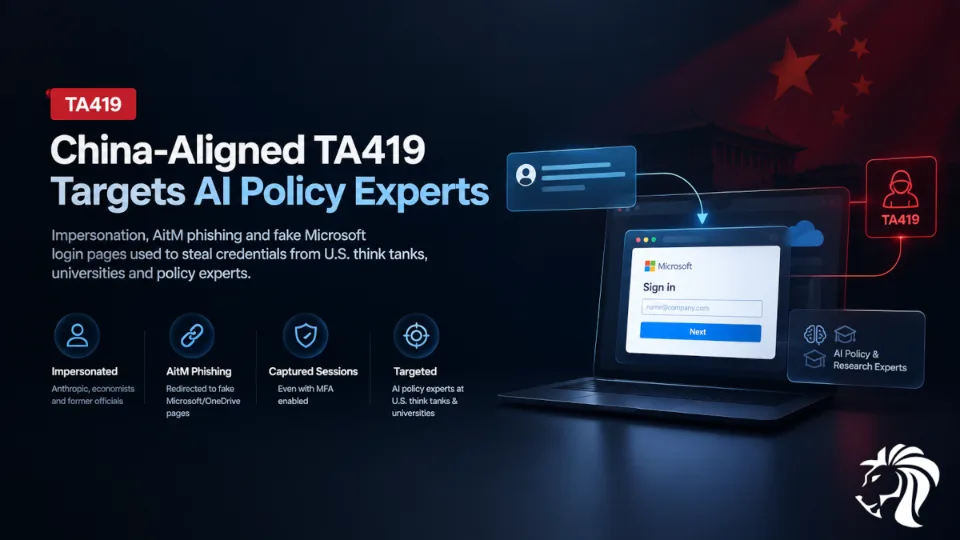
Wysoce ukierunkowana kampania phishingowa wymierzona w dane uwierzytelniające wzięła na celownik ekspertów ds. polityki i regulacji w dziedzinie sztucznej inteligencji. Stoi za nią powiązana z Chinami grupa szpiegowska śledzona przez Proofpoint jako TA419.
Zamiast masowego phishingu grupa budowała wiarygodność poprzez spersonalizowane kontakty zawodowe, podszywając się pod wybitnych ekonomistów, byłych urzędników rządu USA oraz pracownika firmy AI Anthropic. Wśród celów znaleźli się eksperci ds. AI z amerykańskich think tanków, uniwersytetów i organizacji z sektora prawnego.
Kampania ostatecznie wykorzystywała phishing Adversary-in-the-Middle (AitM) oraz dostosowaną technikę Browser-in-the-Browser, wymierzone w konta Microsoft 365 i Entra ID, w tym w procesy uwierzytelniania chronione uwierzytelnianiem wieloskładnikowym (MFA).
Czym jest TA419?
Proofpoint opisuje TA419 jako powiązany z Chinami podmiot zagrożeń o motywacji szpiegowskiej, który prowadzi ukierunkowane kampanie phishingowe wymierzone w dane uwierzytelniające co najmniej od kwietnia 2025 r.
Zanim grupa skupiła się na polityce AI, atakowała osoby związane z amerykańskimi i japońskimi think tankami, wykonawcami z sektora obronnego, uniwersytetami i kancelariami prawnymi. Jej działania koncentrowały się zazwyczaj na takich obszarach jak obronność, bezpieczeństwo narodowe, energetyka, stosunki międzynarodowe i polityka zagraniczna.
Przejście na politykę AI jest rozszerzeniem dotychczasowego zakresu ataków, a nie zupełnie nowym kierunkiem. Według Proofpoint działania te mają prawdopodobnie dostarczać wywiadowczych informacji o rozwoju amerykańskiej polityki i otoczenia regulacyjnego w dziedzinie AI.
Dlaczego atakowani są eksperci ds. polityki AI?
Specjaliści ds. polityki AI mogą mieć dostęp do informacji cennych znacznie szerzej niż w badaniach technicznych.
Ich praca może obejmować dyskusje dotyczące:
- regulacji i zarządzania AI
- kontroli eksportu
- krajowej strategii AI
- łańcuchów dostaw AI
- militarnych zastosowań AI
- opracowywania polityk i współpracy z rządem
- ryzyk związanych z nowymi technologiami
Proofpoint ocenił, że działania TA419 prawdopodobnie wspierają szersze cele chińskiego wywiadu związane z tymi obszarami. Reuters poinformował niezależnie, że według Proofpoint wzorzec ataków wskazuje na zainteresowanie wywiadu amerykańskim procesem kształtowania polityk, a nie wyłącznie kradzieżą technologii.
Jak kampania budowała zaufanie?
Jednym z najbardziej godnych uwagi aspektów kampanii było to, co działo się zanim pojawił się link phishingowy.
Od 8 lipca 2026 r. TA419 podszywała się pod Lynne Edwards Parker, byłą zastępczynię dyrektora Biura Polityki Naukowo-Technologicznej Białego Domu (Principal Deputy Director), a później pod Heidi Crebo-Rediker, ekonomistkę i ekspertkę ds. polityki zagranicznej.
Wiadomości nie zawierały od razu oczywistych złośliwych linków. Zamiast tego przedstawiały wiarygodne propozycje zawodowe, w tym zaproszenia do udziału w fikcyjnym „Komitecie Doradczym ds. Polityki AI” lub do współtworzenia rzekomego raportu Komisji Spraw Zagranicznych Senatu dotyczącego kontroli eksportu AI i łańcuchów dostaw.
Celem było wywołanie odpowiedzi i zbudowanie wiarygodności na tyle dużej, by kolejna prośba wyglądała na prawdziwą.
To ważna różnica w porównaniu z tradycyjnym phishingiem.
Atakujący nie wysyłał po prostu złośliwego adresu URL w nadziei, że odbiorca w niego kliknie. Kampania wykorzystywała budowanie relacji jako element łańcucha ataku.
Kampania z podszywaniem się pod Anthropic
TA419 zastosowała to podejście już wcześniej w 2026 r.
W lutym grupa podszyła się pod starszego pracownika firmy Anthropic i zaatakowała analityka polityki AI w amerykańskim think tanku.
E-mail miał temat:
„Prośba o opinię na temat militarnej integracji Claude”
Przynęta odwoływała się do toczących się dyskusji o wojskowym wykorzystaniu modeli Claude firmy Anthropic, co czyniło wiadomość bardzo istotną dla zawodowych zainteresowań odbiorcy.
Podobnie jak w późniejszych lipcowych kampaniach, interakcja ostatecznie prowadziła do infrastruktury phishingowej AitM, mającej na celu uzyskanie dostępu do konta chmurowego ofiary.
Wybór tematu pokazuje, dlaczego wysoce wyspecjalizowany phishing może być trudny do rozpoznania. Atakujący nie musiał wymyślać oczywiście podejrzanego scenariusza; użył tematu, który cel mógł rozsądnie oczekiwać omawiać zawodowo.
Jak działa atak AitM
Gdy cel odpowiedział na pierwszą wiadomość, TA419 wysyłała skrócony adres URL, który rzekomo zawierał dodatkowe informacje.
Link przekierowywał ofiarę przez kilka etapów, zanim trafiła na fałszywą stronę stylizowaną na OneDrive.
Proofpoint zaobserwował następującą ogólną sekwencję:
Zawodowy kontakt → cel odpowiada → skrócony URL → łańcuch przekierowań → fałszywa strona OneDrive → interfejs Browser-in-the-Browser → uwierzytelnianie Microsoft → kradzież sesji
Pierwszy etap kontrolowany przez atakujących wykorzystywał fałszywy ekran ładowania OneDrive oraz weryfikację Cloudflare Turnstile, zanim przekierowywał ofiarę do infrastruktury phishingowej.
Według Proofpoint w kampaniach lipcowych użyto tej samej domeny pierwszego etapu i tej samej domeny drugiego etapu.
AitM może podważyć ochronę, jakiej użytkownicy oczekują od MFA
Najbardziej istotnym technicznie aspektem kampanii jest wykorzystanie phishingu Adversary-in-the-Middle.
Zamiast przedstawiać całkowicie fałszywy system uwierzytelniania, atakujący pośredniczy w interakcji ofiary z prawdziwą infrastrukturą Microsoftu.
Łańcuch phishingowy TA419 atakował Microsoft 365 i Entra ID przez aplikację OfficeHome firmy Microsoft. Proofpoint ustalił, że infrastruktura korzystała z dostosowanej wersji otwartoźródłowego zestawu narzędzi Browser-in-the-Browser o nazwie Frameless BitB.
Ofierze wyświetlany jest przekonujący interfejs logowania przypominający okno przeglądarki, podczas gdy proces uwierzytelniania jest przekazywany między ofiarą, atakującym a prawdziwą infrastrukturą Microsoftu.
Dzięki temu hasło ofiary, interakcja z MFA i kontrole dostępu warunkowego mogą zakończyć się powodzeniem, a atakujący przechwytuje informacje o powstałej sesji uwierzytelnionej.
Innymi słowy, pomyślne zatwierdzenie MFA niekoniecznie oznacza, że sesja uwierzytelniania jest bezpieczna, gdy użytkownik wchodzi w interakcję z serwerem proxy kontrolowanym przez atakującego.
Browser-in-the-Browser sprawia, że strona phishingowa jest bardziej przekonująca
TA419 dostosowała otwartoźródłowy zestaw narzędzi Frameless BitB, zamiast po prostu wdrażać podstawową fałszywą stronę logowania.
Technika ta tworzy za pomocą technologii webowych przekonujące okno uwierzytelniania przypominające przeglądarkę wewnątrz prawdziwego interfejsu przeglądarki.
Proofpoint ustalił, że TA419 rozszerzyła zestaw o własną telemetrię i możliwości automatyzacji. Infrastruktura mogła śledzić postępy ofiary w procesie logowania do Microsoftu i monitorować sesję w czasie rzeczywistym.
Kampania automatyzowała także części procesu uwierzytelniania, w tym obsługę monitu „Nie wylogowuj mnie” (Keep me signed in) oraz przesyłanie jednorazowych kodów uwierzytelniających po ich weryfikacji.
Połączenie inżynierii społecznej, legalnej infrastruktury chmurowej i technologii AitM znacząco ogranicza wizualne wskazówki, które zwykle odróżniają phishing od prawdziwego logowania.
Co dzieje się po wprowadzeniu danych uwierzytelniających?
Celem nie jest wyłącznie zebranie nazwy użytkownika i hasła.
Ponieważ atakujący pośredniczy w procesie uwierzytelniania, TA419 może po udanym logowaniu przechwycić powstałe pliki cookie sesji.
Prowadzi to do potencjalnie poważniejszych skutków niż zwykła kradzież hasła. Atakujący posiadający prawidłową sesję może potencjalnie korzystać z zasobów chmurowych jako uwierzytelniony użytkownik, niekoniecznie powtarzając pełny proces logowania.
Dlatego ataki AitM są szczególnie istotne dla firm, które w dużej mierze polegają na MFA jako głównej obronie przed phishingiem wymierzonym w dane uwierzytelniające.
Infrastruktura stojąca za TA419
Proofpoint zidentyfikował wzorce infrastruktury powiązane z kampaniami, w tym domeny o tematyce udostępniania plików i usług chmurowych.
TA419 wykorzystywała też sieć CDN Cloudflare do ukrywania infrastruktury hostingowej zaplecza, a domeny były zwykle rejestrowane przez NameSilo.
Badacze zidentyfikowali dodatkowo domeny zaprojektowane tak, by podszywać się pod konkretne podmioty, w tym Heritage Foundation, Japan-Taiwan Exchange Association oraz oficjalną stronę związaną z japońskim ministrem obrony Shinjirō Koizumim.
Te wybory dotyczące infrastruktury wzmacniają szerszą strategię: sprawić, by środowisko phishingowe wydawało się na tyle znajome, że ofiara skupi się na zawodowej prośbie, a nie na kwestionowaniu stosowanej technologii.
Kogo to dotyczy?
Bezpośrednie ataki zaobserwowane przez Proofpoint koncentrowały się na osobach zajmujących się polityką AI i powiązanymi obszarami w:
- amerykańskich think tankach
- uniwersytetach
- organizacjach z sektora prawnego
Reuters poinformował, że kampania dotyczyła mniej niż 10 osób w kilku organizacjach, choć szersze śledzenie przez Proofpoint pokazuje, że od 2025 r. TA419 atakowała szerszy zakres instytucji i sektorów.
Ograniczona liczba bezpośrednio zaobserwowanych celów nie umniejsza znaczenia tej techniki. Wysoce ukierunkowane kampanie szpiegowskie są często projektowane wokół niewielkiej liczby osób, których dostęp, wiedza lub sieci zawodowych kontaktów czynią je strategicznie cennymi.
Co powinny zrobić firmy?
Organizacje działające w obszarze AI, badań, polityki, relacji z administracją, obronności lub innych strategicznie wrażliwych dziedzin powinny traktować wysoce spersonalizowane kontakty zawodowe jako potencjalne zagrożenie bezpieczeństwa.
✅ Wzmocnij uwierzytelnianie odporne na phishing
Tam, gdzie to możliwe, wdróż MFA odporne na phishing, takie jak uwierzytelnianie oparte na FIDO2/WebAuthn.
Tradycyjne MFA może pomóc w zatrzymaniu ataków opartych wyłącznie na haśle, ale techniki AitM mogą pośredniczyć w uwierzytelnianiu i przechwytywać materiał sesji po tym, jak użytkownik pomyślnie ukończy MFA.
✅ Szkol użytkowników o wysokiej wartości w inny sposób
Ogólne szkolenia z rozpoznawania phishingu są przydatne, ale mocno atakowani użytkownicy potrzebują bardziej szczegółowych wskazówek.
Pracownicy, którzy regularnie komunikują się z decydentami, badaczami, kadrą zarządzającą lub zewnętrznymi ekspertami, powinni być szkoleni, by kwestionować:
- nieoczekiwane propozycje współpracy
- zaproszenia do nieznanych grup doradczych
- prośby dotyczące wrażliwych tematów polityki
- linki przesyłane w dalszej części rozmowy e-mailowej
- skrócone adresy URL
- nieoczekiwane monity uwierzytelniania Microsoft lub OneDrive
✅ Traktuj zaufanie budowane w rozmowie jako część powierzchni ataku
Wiarygodnie wyglądający pierwszy e-mail nie gwarantuje, że kolejne wiadomości z tej samej rozmowy są bezpieczne.
Zespoły bezpieczeństwa powinny uświadamiać użytkownikom, że atakujący mogą celowo nawiązać niewinną rozmowę, zanim wprowadzą element złośliwy.
✅ Monitoruj telemetrię uwierzytelniania w chmurze
Zespoły bezpieczeństwa powinny monitorować zdarzenia uwierzytelniania w Microsoft 365 i Entra ID pod kątem nietypowej aktywności sesji, nieoczekiwanych lokalizacji, nietypowych cech urządzeń oraz podejrzanego dostępu po próbach phishingu.
Szczególną uwagę należy zwrócić na zdarzenia uwierzytelniania występujące bezpośrednio po interakcji użytkownika z nietypową zewnętrzną witryną do udostępniania plików lub dokumentów.
✅ Szybko badaj podejrzenia incydentów AitM
Jeśli użytkownik mógł wprowadzić dane uwierzytelniające na podejrzanej stronie phishingowej AitM, sama zmiana hasła może nie wystarczyć.
Zespoły bezpieczeństwa powinny zbadać aktywne sesje i tokeny uwierzytelniania, unieważnić odpowiednie sesje, sprawdzić aktywność MFA i przeanalizować późniejszą aktywność na koncie w chmurze.
Celem jest ustalenie, czy atakujący uzyskał uwierzytelnioną sesję, zamiast zakładania, że incydent zakończył się wraz ze zmianą hasła.
Szersza lekcja z zakresu cyberbezpieczeństwa
Kampania TA419 pokazuje, że nowoczesny phishing szpiegowski coraz częściej łączy inżynierię społeczną, legalne usługi chmurowe, otwartoźródłowe frameworki phishingowe i techniki pośredniczenia w uwierzytelnianiu.
Najbardziej niebezpieczna część ataku to niekoniecznie sama fałszywa strona logowania. To sekwencja, która ją poprzedza.
Wiarygodna tożsamość zawodowa buduje zaufanie.
Trafny temat polityki AI tworzy kontekst.
Niewinna rozmowa buduje poczucie znajomości.
Skrócony adres URL ukrywa ostateczny cel.
Wiarygodnie wyglądający interfejs OneDrive zmniejsza podejrzliwość.
Infrastruktura AitM przechwytuje następnie sesję uwierzytelniania.
Każdy krok może wyglądać stosunkowo zwyczajnie. Razem tworzą wysoce ukierunkowaną operację kradzieży danych uwierzytelniających.
Dla firm wniosek obronny jest jasny: ochrona przed phishingiem nie może koncentrować się wyłącznie na złośliwych adresach URL czy oczywiście fałszywych e-mailach. Podszywanie się pod tożsamość, kontekst rozmowy, telemetria uwierzytelniania i bezpieczeństwo sesji muszą być rozpatrywane jako część tego samego łańcucha ataku.
Podsumowanie
Atakowanie przez TA419 ekspertów ds. polityki AI pokazuje, jak cyberszpiegostwo dostosowuje się do nowych priorytetów strategicznych.
Kampania nie musiała kompromitować modelu AI ani wykorzystywać luki w oprogramowaniu. Zamiast tego wzięła na cel osoby kształtujące sposób, w jaki AI jest regulowana, wdrażana i włączana do strategii krajowej.
Podszywając się pod zaufane osoby i łącząc tę inżynierię społeczną z technologią AitM zdolną do przechwytywania uwierzytelnionych sesji, atakujący zamienili zawodową komunikację w początkowy wektor dostępu.
Priorytetem zespołów bezpieczeństwa powinno być wzmocnienie uwierzytelniania odpornego na phishing, usprawnienie wykrywania nietypowych sesji w chmurze oraz uświadamianie mocno atakowanym pracownikom, że przekonująca rozmowa zawodowa może sama być częścią ataku.


