
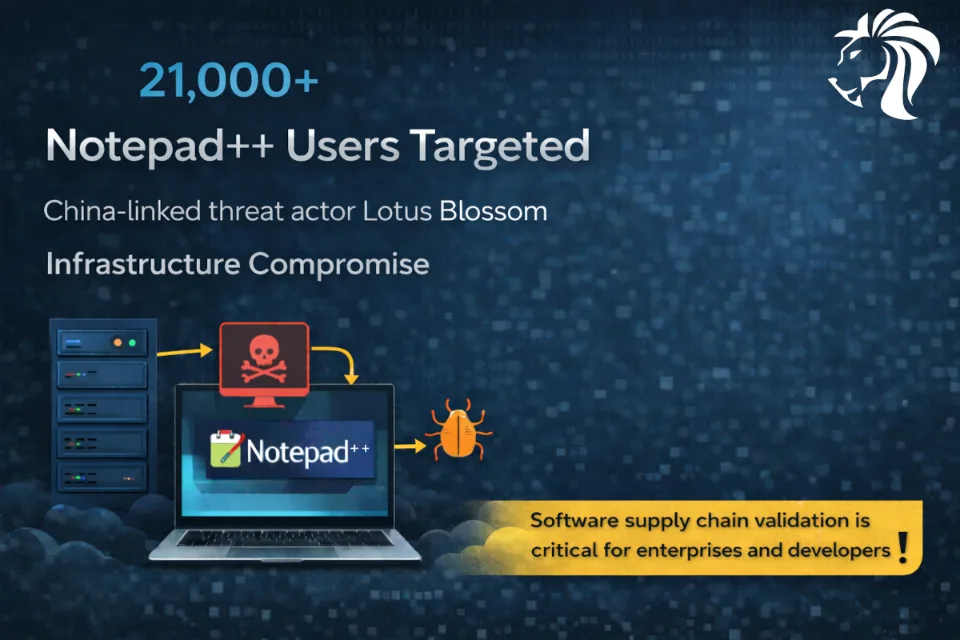
Badacze bezpieczeństwa z Rapid7 i Kaspersky przypisali ukierunkowany atak na łańcuch dostaw Notepad++ grupie powiązanej z Chinami, znanej jako Lotus Blossom (aka Billbug / Lotus Panda / Bronze Elgin).
⚙️ Co się stało
- Atakujący włamali się do dostawcy hostingu, a nie do samego kodu źródłowego Notepad++
- Ruch aktualizacji był selektywnie przechwytywany w okresie czerwiec–grudzień 2025
- Niektórzy użytkownicy byli przekierowywani na złośliwe serwery aktualizacji
- Starsze wersje Notepad++ nie weryfikowały aktualizacji w wystarczającym stopniu
- Problem naprawiono w Notepad++ 8.8.9 (grudzień 2025)
🧬 Wdrożone złośliwe oprogramowanie
- Nieopisany wcześniej backdoor o nazwie Chrysalis
- Dostarczany za pomocą zmodyfikowanego instalatora aktualizacji NSIS
- Wykorzystywał technikę DLL side-loading z legalnymi plikami binarnymi (Bitdefender / Trend Micro)
- Wieloetapowy loader umożliwiający:
- interaktywny dostęp do powłoki
- wysyłanie i pobieranie plików
- uruchamianie procesów
- samousunięcie
🛰️ Zaobserwowane zaawansowane techniki
- Niestandardowe loadery shellcode’u
- Wykorzystanie Microsoft Warbird (nieudokumentowanego wewnętrznego frameworka do zaciemniania kodu)
- Integracja z Metasploit i Cobalt Strike
- Comiesięczna rotacja infrastruktury C2 i łańcuchów infekcji
🌍 Cele ataków
- Potwierdzone ofiary w Wietnamie, Australii, Salwadorze i na Filipinach
- Dotknięci zostali dostawcy usług rządowych, finansowych i IT
- Ataki były wysoce selektywne, a nie masowe
🔐 Dlaczego to ważne
Ten incydent potwierdza, że kanały aktualizacji oprogramowania pozostają jednym z najskuteczniejszych wektorów ataku w cyberszpiegostwie sponsorowanym przez państwa, umożliwiając przejęcie zaufanych narzędzi, z których na co dzień korzystają programiści i przedsiębiorstwa na całym świecie.


