
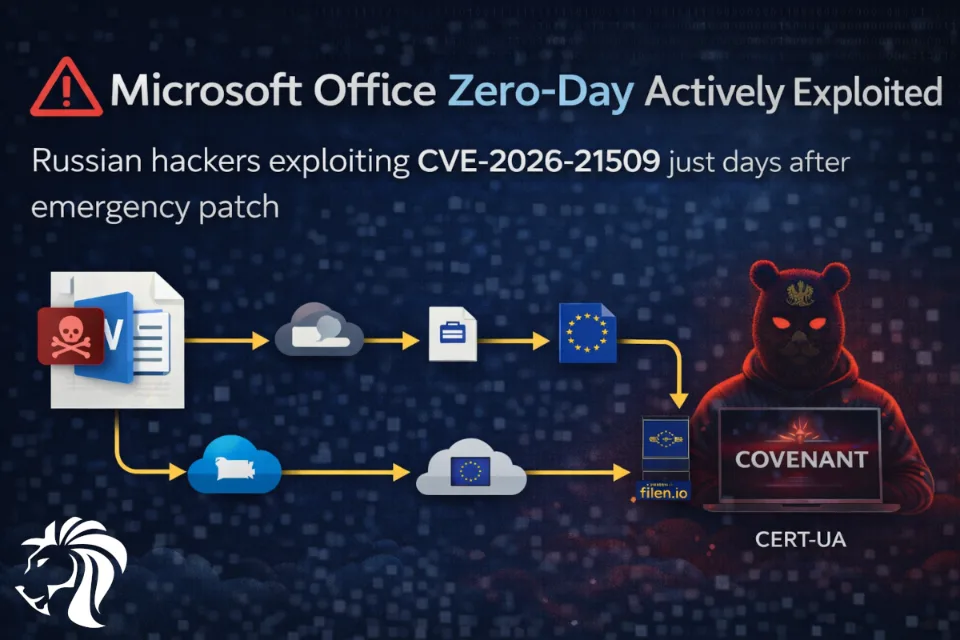
Ukraiński zespół CERT-UA potwierdził aktywne wykorzystywanie CVE-2026-21509, niedawno załatanej luki zero-day dotyczącej wielu wersji pakietu Microsoft Office.
🗓️ Microsoft opublikował awaryjną aktualizację poza standardowym cyklem 26 stycznia, oznaczając lukę jako aktywnie wykorzystywaną. Zaledwie kilka dni później CERT-UA wykrył złośliwe pliki DOC wykorzystujące tę lukę w ukierunkowanych kampaniach phishingowych.
🎯 Zaobserwowane przynęty i cele
- Tematy konsultacji COREPER UE związane z Ukrainą
- Wiadomości e-mail podszywające się pod Ukraińskie Centrum Hydrometeorologiczne
- Zaatakowano ponad 60 odbiorców powiązanych z administracją rządową
🕵️ Atrybucja
CERT-UA przypisuje tę aktywność grupie APT28 (aka Fancy Bear / Sofacy), rosyjskiemu aktorowi zagrożeń powiązanemu z państwem i kojarzonemu z GRU.
🧬 Przegląd łańcucha ataku
- Złośliwy plik DOC uruchamia łańcuch pobierania przez WebDAV
- Przejęcie COM (COM hijacking) ładuje fałszywą bibliotekę DLL (EhStoreShell.dll)
- Shellcode ukryty w pliku graficznym (SplashScreen.png)
- Utrzymanie dostępu przez zaplanowane zadanie (OneDriveHealth)
- Końcowy ładunek: framework złośliwego oprogramowania COVENANT
☁️ Infrastruktura C2
COVENANT komunikuje się za pośrednictwem chmurowego magazynu filen.io — co stanowi istotną możliwość wykrywania i blokowania.
🌍 Szerszy wpływ
Kolejne ataki z użyciem podobnych dokumentów zaobserwowano wobec organizacji z UE, co potwierdza, że kampania wykracza poza Ukrainę.
🛡️ Działania obronne
- Zainstaluj najnowsze aktualizacje Microsoft Office niezwłocznie
- Upewnij się, że aplikacje Office zostały uruchomione ponownie, aby aktywować zabezpieczenia
- Jeśli instalacja poprawek nie jest możliwa, zastosuj środki zaradcze oparte na rejestrze
- Wymuszaj Widok chroniony (Protected View) dla dokumentów pochodzących z internetu
- Monitoruj lub blokuj podejrzane połączenia z filen.io


