
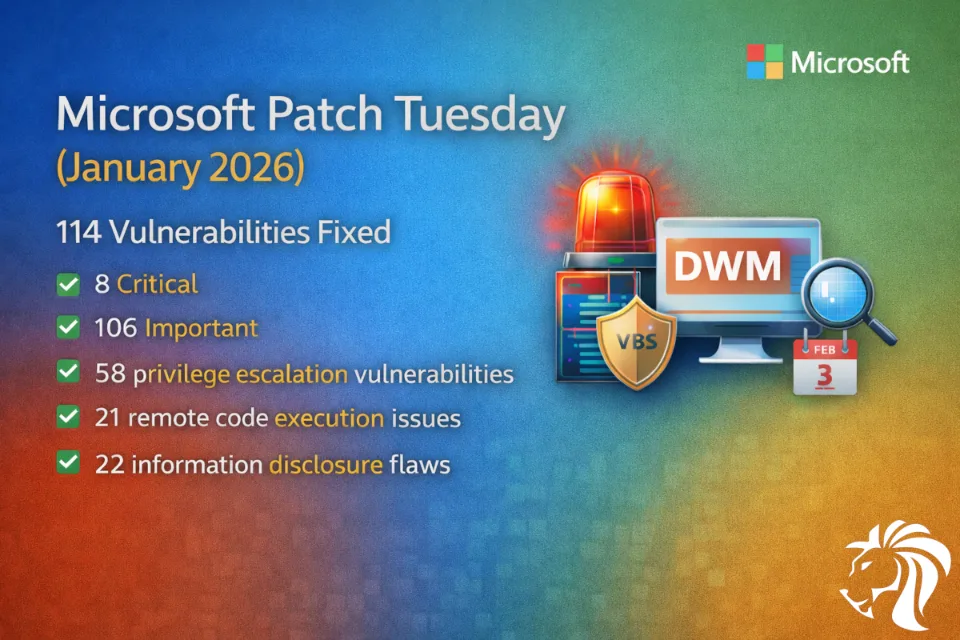
Microsoft opublikował pierwszą aktualizację zabezpieczeń w 2026 roku, usuwającą 114 luk w zabezpieczeniach, w tym jedną aktywnie wykorzystywaną w atakach.
🔐 Najważniejsze informacje:
- Łącznie załatano 114 luk
- 8 krytycznych (Critical)
- 106 ważnych (Important)
- 58 luk umożliwiających podniesienie uprawnień
- 21 problemów umożliwiających zdalne wykonanie kodu
- 22 luki powodujące ujawnienie informacji
⚠️ Aktywnie wykorzystywana luka
- CVE-2026-20805 – Desktop Window Manager (DWM)
- Umożliwia lokalne ujawnienie informacji, które można połączyć z innymi lukami, aby obejść ASLR
- Dodana do katalogu znanych wykorzystywanych luk (KEV) agencji CISA
- Agencje federalne muszą zainstalować poprawkę do 3 lutego 2026 roku
🔑 Inne istotne poprawki
- Obejście certyfikatu Secure Boot (przed wygaśnięciem ważnych certyfikatów w 2026 roku)
- Usunięcie podatnych, starszych sterowników modemów wykorzystywanych do podnoszenia uprawnień
- Krytyczna luka umożliwiająca podniesienie uprawnień w Windows VBS Enclave, wpływająca na kluczowe granice bezpieczeństwa
📌 Dlaczego to ważne
DWM, Secure Boot i VBS znajdują się w samym sercu zabezpieczeń Windows. Luki w tych komponentach są często wykorzystywane jako elementy składowe zaawansowanych, trwałych ataków.
👉 Zalecenie:
Nadaj priorytet instalacji poprawek, zwłaszcza na systemach narażonych na dostęp lokalny, w środowiskach VDI oraz na urządzeniach końcowych uruchamiających uprzywilejowane obciążenia.


