
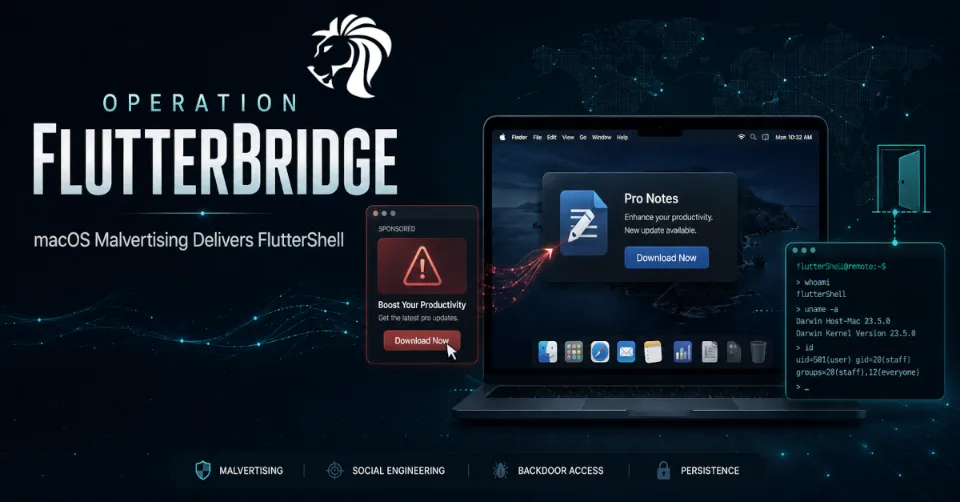
Badacze cyberbezpieczeństwa wykryli kampanię „malvertisingową" na macOS o nazwie Operation FlutterBridge, która służy do dystrybucji nowego backdoora o nazwie FlutterShell.
Według Palo Alto Networks Unit 42 kampania jest powiązana z szerszym klastrem aktywności, śledzonym wcześniej jako JSCoreRunner, znanym również jako FileRipple. Grupa cyberprzestępcza stojąca za tymi działaniami jest śledzona jako CL-CRI-1089 i według ustaleń działa co najmniej od 2023 roku.
Kampania pokazuje, jak atakujący łączą złośliwe reklamy, fałszywe aplikacje zwiększające produktywność, ważne identyfikatory Apple Developer ID, notaryzowane aplikacje oraz dynamiczną architekturę złośliwego oprogramowania opartą na WebView, aby atakować użytkowników macOS.
Czym jest FlutterShell?
FlutterShell to złośliwy ładunek dla macOS zbudowany w oparciu o framework Flutter.
Na pierwszy rzut oka wygląda jak część zwykłej aplikacji desktopowej. W rzeczywistości ma jednak zarówno funkcje adware'u, jak i backdoora.
Jego funkcjonalność obejmuje:
- dostarczanie adware'u
- wykonywanie poleceń powłoki
- manipulowanie systemem plików
- fingerprinting systemu
- eksfiltrację zmiennych środowiskowych
- kradzież danych sesji przeglądarki
- dynamiczne sterowanie ładunkiem za pomocą zewnętrznych treści internetowych
Takie połączenie sprawia, że FlutterShell jest groźniejszy niż zwykłe adware. Choć jego widoczne działanie może sprowadzać się do przejmowania przeglądarki i natrętnych reklam, funkcje backdoora mogą pozwolić atakującym wykonywać polecenia i operować na plikach w systemie ofiary.
Jak kampania dociera do ofiar
Operation FlutterBridge opiera się w dużej mierze na malvertisingu.
Atakujący rozpowszechniają złośliwe reklamy w Google i YouTube, które wyglądają na promocję legalnych aplikacji desktopowych. Reklamy te są powiązane z siecią firm-słupów zweryfikowanych przez Google, co nadaje kampanii bardziej wiarygodny wygląd.
Niektóre z firm przykrywek powiązanych z tą aktywnością to:
- AdsParkPro LTD
- Advantage Web Marketing LLC
- SOFT WE ART LIMITED, obecnie PACIFIC TRADE SOLUTIONS LTD
Reklamy mają zachęcić użytkowników macOS do pobrania trojanizowanego oprogramowania zwiększającego produktywność.
Zaobserwowano ataki na użytkowników w:
- Stanach Zjednoczonych
- Kanadzie
- Australii
- Francji
- Niemczech
Taki dobór celów sugeruje, że kampania koncentruje się na wartościowych rynkach konsumenckich i biznesowych, na których macOS jest powszechnie używany.
Powiązanie z kampaniami TamperedChef i EvilAI
Grupa stojąca za FlutterShell była również łączona z kampaniami wykorzystującymi Recipe Lister i Calendaromatic.
Należą one do szerszego zestawu aktywności znanego jako TamperedChef, określanego także jako EvilAI.
Wspólnym mianownikiem jest wykorzystanie trojanizowanego oprogramowania zwiększającego produktywność do dystrybucji potencjalnie niechcianych programów, adware'u i złośliwego oprogramowania.
Atakujący biorą aplikacje, które wydają się przydatne lub niegroźne, takie jak narzędzia do przepisów, kalendarze, narzędzia do obsługi plików PDF czy aplikacje produktywnościowe oparte na AI, i wykorzystują je jako nośniki ataku.
To podejście działa, ponieważ użytkownicy często ufają oprogramowaniu, które wygląda dopracowanie, jest profesjonalnie reklamowane i rozwiązuje jakiś prosty, codzienny problem.
Podpisane i notaryzowane złośliwe oprogramowanie dla macOS
Jednym z najbardziej niepokojących szczegółów jest to, że zaobserwowane próbki FlutterShell były podpisane ważnymi identyfikatorami Apple Developer ID i pomyślnie przeszły notaryzację Apple.
Oznacza to, że automatyczne kontrole Apple nie wykryły, że aplikacje są złośliwe w momencie ich przesłania.
Dla użytkowników powstaje w ten sposób niebezpieczny problem zaufania.
Wielu użytkowników macOS zakłada, że jeśli aplikacja jest podpisana i notaryzowana, jest bezpieczna. Jednak podpisanie i notaryzacja nie gwarantują, że aplikacja jest nieszkodliwa. To ważne mechanizmy bezpieczeństwa, ale atakujący nadal mogą nadużywać kont deweloperskich, przesyłać zwodnicze aplikacje albo ukrywać złośliwe zachowanie za mechanizmami dynamicznego ładowania.
FlutterShell pokazuje, jak złośliwe oprogramowanie może przejść wstępne kontrole i mimo to wykonywać szkodliwe działania po instalacji.
Przejmowanie przeglądarki przez zmiany w konfiguracji Chrome
Po uruchomieniu FlutterShell modyfikuje pliki konfiguracyjne Google Chrome.
Celem jest przejęcie ruchu przeglądarki i skierowanie go przez kontrolowaną przez atakujących, pełną reklam witrynę pośredniczącą.
Pozwala to operatorom zarabiać na zainfekowanych systemach dzięki ruchowi reklamowemu, jednocześnie utrzymując przyczółek na maszynie.
Przejmowanie przeglądarki może wydawać się mniej groźne niż ransomware czy kradzież danych uwierzytelniających, ale nadal może stwarzać poważne zagrożenia.
Może narazić użytkowników na:
- złośliwe przekierowania
- strony phishingowe wyłudzające dane uwierzytelniające
- fałszywe aktualizacje oprogramowania
- strony oszustów
- niechciane rozszerzenia
- pobieranie kolejnego złośliwego oprogramowania
- śledzenie i profilowanie
W połączeniu z funkcjami backdoora przejmowanie przeglądarki staje się częścią szerszego włamania.
Architektura oparta na WebView: dlaczego ma znaczenie
FlutterShell jest godny uwagi, ponieważ wykorzystuje architekturę opartą na WebView z mostem JavaScript–kod natywny.
WebView pozwala aplikacji natywnej wyświetlać treści internetowe wewnątrz aplikacji. Most JavaScript–kod natywny umożliwia treściom internetowym komunikację z bazową aplikacją natywną.
Daje to atakującym istotną przewagę.
Zamiast umieszczać całą złośliwą logikę bezpośrednio w pliku binarnym aplikacji, mogą hostować ją na zewnętrznej witrynie. Zainstalowana aplikacja staje się powłoką, która ładuje i wykonuje zachowania kontrolowane z infrastruktury atakujących.
Oznacza to, że operatorzy mogą zmieniać działanie malware'u w czasie rzeczywistym, bez przebudowywania i ponownego dystrybuowania aplikacji.
Utrudnia to analizę, ponieważ sam plik binarny może nie ujawniać pełnego zachowania. Pozwala to też atakującym dynamicznie aktualizować ładunki, zmieniać logikę lub modyfikować polecenia.
Bardziej elastyczny model złośliwego oprogramowania
Tradycyjne złośliwe oprogramowanie zwykle zawiera większość swojej logiki w pliku wykonywalnym. Analitycy mogą poddać taki plik inżynierii wstecznej i zrozumieć, co robi.
Model FlutterShell jest bardziej elastyczny.
Plik binarny zapewnia szkielet, a złośliwą logikę można zdalnie aktualizować za pomocą kodu JavaScript hostowanego w sieci.
Pozwala to atakującym:
- zmieniać zachowanie po instalacji
- serwować różną logikę różnym ofiarom
- wyłączać złośliwe działania podczas analizy
- testować niedokończone funkcje
- aktualizować ładunki bez nowych plików binarnych
- unikać wykrycia przez analizę statyczną
- utrzymywać kampanię malware'ową przy życiu dłużej
To jeden z powodów, dla których badacze uważają, że FlutterShell jest nadal aktywnie rozwijany.
Zidentyfikowane warianty FlutterShell
Badacze zidentyfikowali co najmniej trzy warianty FlutterShell:
- PodcastsLounge
- PDF-Brain
- PDF-Ninja
Nazwy sugerują, że malware jest pakowany jako różne typy aplikacji użytkowych lub zwiększających produktywność.
Dwa warianty, PDF-Brain i PDF-Ninja, zawierają oparte na AI funkcje streszczania dokumentów. Dokumenty są jednak przekazywane przez infrastrukturę kontrolowaną przez atakujących, zanim zostaną przetworzone.
Stwarza to poważny problem z prywatnością. Użytkownicy mogą sądzić, że korzystają z pomocnego narzędzia do dokumentów, podczas gdy ich pliki są kierowane przez systemy kontrolowane przez atakujących.
Dokumenty przesyłane do takich narzędzi mogą zawierać:
- umowy
- faktury
- dokumentację biznesową
- dokumenty osobiste
- materiały prawne
- dane klientów
- raporty wewnętrzne
- dane uwierzytelniające lub sekrety
- poufne pliki PDF
Funkcje produktywnościowe z motywem AI mogą więc stać się potężną przynętą.
Kradzież danych sesji przeglądarki
FlutterShell potrafi również kraść dane sesji przeglądarki.
Jest to szczególnie niebezpieczne, ponieważ dane sesji mogą czasem pozwolić atakującym uzyskać dostęp do kont bez znajomości hasła użytkownika.
Jeśli atakujący zdobędą aktywne sesje przeglądarki, mogą być w stanie przejąć dostęp do:
- kont e-mail
- platform SaaS
- usług chmurowych
- kont w mediach społecznościowych
- narzędzi biznesowych
- usług finansowych
- portali dla deweloperów
Kradzież sesji może obejść niektóre tradycyjne zabezpieczenia logowania, ponieważ atakujący niekoniecznie loguje się od zera. Może ponownie wykorzystywać już uwierzytelnioną sesję.
Dlaczego malvertising pozostaje skuteczny
Malvertising jest skuteczny, ponieważ trafia do użytkowników tam, gdzie już szukają.
Użytkownik szukający narzędzia do plików PDF, podsumowań AI, aplikacji kalendarza lub innego narzędzia zwiększającego produktywność może zobaczyć profesjonalnie wyglądającą reklamę i założyć, że jest ona wiarygodna.
Atakujący wzmacniają oszustwo, stosując:
- dopracowane strony docelowe
- zweryfikowane konta reklamowe
- firmy-słupy
- podpisane aplikacje
- notaryzowane pliki binarne macOS
- branding nawiązujący do produktywności
- funkcje związane z AI
- realistyczne nazwy aplikacji
W rezultacie powstaje łańcuch dostaw sygnałów zaufania, który może oszukać nawet ostrożnych użytkowników.
Dlaczego atakowani są użytkownicy macOS
macOS staje się coraz bardziej atrakcyjny dla cyberprzestępców.
Wśród użytkowników Maców często są:
- profesjonaliści biznesowi
- kadra zarządzająca
- deweloperzy
- graficy i projektanci
- pracownicy działów finansowych
- zespoły startupów
- osoby pracujące zdalnie
- użytkownicy z dostępem do platform SaaS
Historycznie niektórzy użytkownicy uważali, że macOS jest rzadziej atakowany. To przekonanie jest nieaktualne. Nowoczesne kampanie złośliwego oprogramowania na macOS są coraz bardziej dopracowane, lepiej dystrybuowane i bardziej wszechstronne.
FlutterShell to kolejny przykład tego, jak atakujący inwestują w operacje malware'owe wymierzone w macOS.
Zalecenia obronne dla użytkowników
Użytkownicy macOS powinni zachować ostrożność przy pobieraniu oprogramowania z reklam, nawet jeśli aplikacja wydaje się podpisana lub profesjonalna.
Zalecane kroki obejmują:
- unikaj pobierania oprogramowania z reklam sponsorowanych
- pobieraj aplikacje wyłącznie z oficjalnych stron producentów lub zaufanych sklepów
- weryfikuj nazwy deweloperów przed instalacją aplikacji
- zachowaj ostrożność wobec nowych lub nieznanych narzędzi zwiększających produktywność
- unikaj przyznawania zbędnych uprawnień
- monitoruj ustawienia przeglądarki pod kątem nieoczekiwanych zmian
- sprawdź konfigurację Chrome, jeśli pojawiają się przekierowania lub wstrzykiwane reklamy
- natychmiast usuwaj podejrzane aplikacje
- korzystaj z renomowanej ochrony punktów końcowych dla macOS
- aktualizuj macOS i przeglądarki
- unikaj przesyłania poufnych dokumentów do nieznanych narzędzi AI
Jeśli niedawno zainstalowana aplikacja zaczyna zmieniać zachowanie przeglądarki, należy ją traktować jako podejrzaną.
Zalecenia obronne dla organizacji
Organizacje posiadające floty urządzeń z macOS powinny poprawić widoczność instalacji aplikacji, zmian w konfiguracji przeglądarki oraz podejrzanych zachowań WebView.
Zalecane mechanizmy kontrolne obejmują:
- ograniczenie instalacji niezatwierdzonych aplikacji
- monitorowanie nieautoryzowanych zmian w konfiguracji Chrome
- wykrywanie podejrzanego użycia Apple Developer ID
- inwentaryzację zainstalowanych aplikacji macOS
- blokowanie znanych złośliwych stron docelowych reklam
- kontrolę podejrzanych aplikacji opartych na WebView
- monitorowanie ruchu wychodzącego do nietypowej infrastruktury reklamowej lub infrastruktury poleceń
- wykrywanie nieoczekiwanego wykonywania poleceń powłoki przez aplikacje z interfejsem graficznym
- monitorowanie dostępu do systemu plików przez nieznane narzędzia zwiększające produktywność
- egzekwowanie zasad zarządzania przeglądarką
- przegląd zachowań związanych z przesyłaniem dokumentów do nieznanych narzędzi AI
- wdrożenie EDR na punktach końcowych z macOS
Organizacje powinny też uświadamiać użytkownikom, że podpisane i notaryzowane aplikacje nie są automatycznie bezpieczne.
Wnioski dla Apple i platform reklamowych
FlutterShell uwydatnia również presję, jaka spoczywa na dostawcach platform.
Proces podpisywania i notaryzacji Apple jest ważną warstwą obrony, ale złośliwe oprogramowanie, które dynamicznie ładuje zachowania z zewnętrznej infrastruktury, może być trudne do wykrycia w momencie przesłania.
Platformy reklamowe stają przed podobnym wyzwaniem. Zweryfikowani reklamodawcy i firmy-słupy nadal mogą służyć do dystrybucji złośliwych kampanii, jeśli weryfikacja nie wykryje ukrytych intencji.
Lepsza obrona może wymagać:
- silniejszej weryfikacji reklamodawców
- szybszego usuwania złośliwych kampanii reklamowych
- głębszej analizy behawioralnej przesyłanych aplikacji
- monitorowania aplikacji, które używają mostów WebView do zdalnej logiki
- skuteczniejszej kontroli podejrzanych narzędzi produktywnościowych i narzędzi AI
- szybszego unieważniania nadużywanych certyfikatów deweloperskich
Atakujący nadużywają systemów zaufania. Obrońcy muszą weryfikować zachowanie, a nie tylko tożsamość.
Podsumowanie
Operation FlutterBridge pokazuje, jak coraz bardziej wyrafinowane stają się kampanie złośliwego oprogramowania na macOS.
FlutterShell łączy malvertising, trojanizowane aplikacje zwiększające produktywność, ważne identyfikatory Apple Developer ID, notaryzowane pliki binarne, przejmowanie przeglądarki, funkcje backdoora oraz dynamiczne sterowanie ładunkiem oparte na WebView.
Rezultatem jest elastyczna platforma malware'owa, która potrafi zdalnie zmieniać zachowanie i omijać proste analizy statyczne.
Unikaj pobierania oprogramowania z reklam, zwłaszcza nieznanych narzędzi zwiększających produktywność lub narzędzi AI. W przypadku organizacji punkty końcowe z macOS wymagają takiego samego poziomu monitorowania, kontroli aplikacji i wykrywania zagrożeń jak systemy Windows. Stare przekonanie, że macOS jest z natury odporny na malware, nie jest już realistyczne.
Współcześni atakujący tworzą dopracowane, podpisane i reklamowane złośliwe oprogramowanie dla użytkowników Maców — a kampanie takie jak FlutterBridge pokazują, że jeszcze nie powiedzieli ostatniego słowa.


