
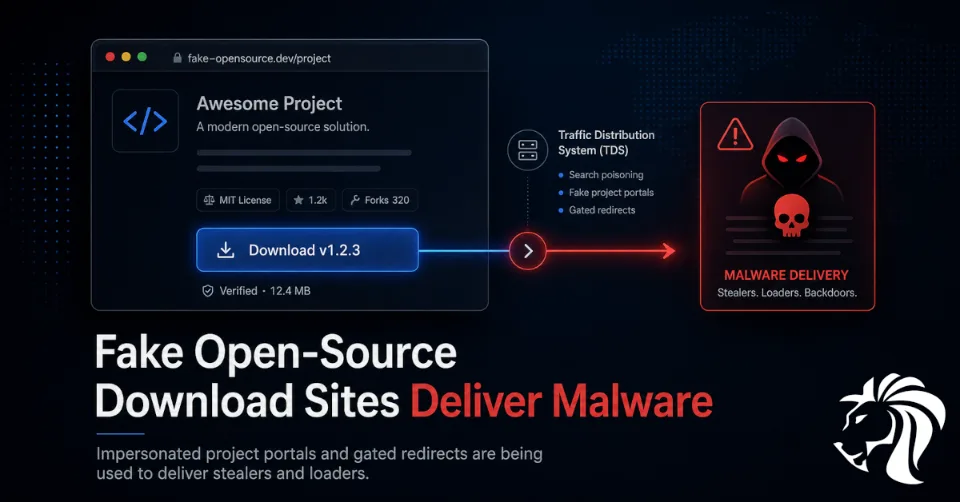
Badacze cyberbezpieczeństwa odkryli zakrojoną na dużą skalę kampanię dystrybucji złośliwego oprogramowania, która podszywa się pod zaufane projekty open source i freeware, by nakłonić użytkowników do pobrania złośliwych ładunków.
Kampania wykorzystuje starannie zaprojektowane fałszywe strony projektów, które na pierwszy rzut oka wyglądają na prawdziwe. Niektóre odwołują się nawet do prawdziwych zasobów źródłowych i wyświetlają wiarygodnie wyglądające linki do pobrania. Oszustwo zaczyna się jednak w chwili, gdy użytkownik wejdzie w interakcję ze stroną.
Zamiast bezpośrednio pobierać oczekiwane oprogramowanie, strona ładuje warstwę przejściową w JavaScripcie hostowaną w CloudFront. Skrypt ten przechwytuje kliknięcia przycisków pobierania i przekierowuje wybranych użytkowników przez Traffic Distribution System (TDS), który decyduje, czy dostarczyć złośliwe oprogramowanie, nieszkodliwe oprogramowanie, rozszerzenia przeglądarki, czy w ogóle nic podejrzanego.
Operację powiązano z rodzinami złośliwego oprogramowania, w tym Remus Stealer, AnimateClipper oraz wcześniej nieznanym frameworkiem loaderów o nazwie SessionGate.
Jak działa kampania
Atakujący tworzą fałszywe strony, które naśladują prawdziwe portale projektów open source i freeware.
Wśród podszywanych narzędzi są zaufane programy do inżynierii wstecznej i bezpieczeństwa, takie jak:
- Ghidra
- dnSpy
- SpiderFoot
Są to narzędzia, których często szukają deweloperzy, analitycy malware, badacze bezpieczeństwa i użytkownicy techniczni. Czyni to kampanię szczególnie niebezpieczną, ponieważ grupa docelowa może pracować z wrażliwym kodem, poświadczeniami, systemami i narzędziami bezpieczeństwa.
Fałszywe strony są zaprojektowane tak, aby wysoko plasować się w wyszukiwarkach. Użytkownicy szukający prawdziwych narzędzi mogą znaleźć te złośliwe strony wysoko w wynikach wyszukiwania Google, czasem nawet przed prawdziwą stroną projektu.
To klasyczny przypadek zatruwania wyników wyszukiwania (search engine poisoning), ale z bardziej wyrafinowaną warstwą dostarczania.
Rola Traffic Distribution System
Traffic Distribution System służy do kierowania użytkowników na podstawie reguł ustawionych przez operatora.
W tej kampanii TDS stosuje ścisłe bramkowanie, zanim zdecyduje, co dostarczyć.
Kontrole obejmują:
- stan pierwszej wizyty
- wymagane potwierdzenie kliknięcia
- logikę antybotową
- logikę antyanalityczną
- filtrowanie VPN i centrów danych
- ograniczanie częstotliwości
- zachowanie przy powtarzanych wizytach
Oznacza to, że nie każdy odwiedzający otrzymuje malware.
Prawdziwy użytkownik odwiedzający stronę po raz pierwszy z domowego adresu IP może zostać skierowany do złośliwego ładunku. Badacz bezpieczeństwa, sandbox, użytkownik VPN lub powracający odwiedzający może zamiast tego otrzymać nieszkodliwe oprogramowanie lub rozszerzenie przeglądarki.
Utrudnia to analizę kampanii i jej blokowanie. Pomaga też atakującym utrzymać infrastrukturę przy życiu dłużej, ograniczając oczywiste oznaki złośliwego zachowania.
Fałszywe strony, które wyglądają wiarygodnie
Jednym z najbardziej zwodniczych aspektów kampanii jest to, że fałszywe strony często zachowują linki do prawdziwych zasobów źródłowych.
Na przykład po najechaniu kursorem na przycisk pobierania może pojawić się prawdziwy adres URL, z którego można pobrać narzędzie. Daje to stronie powierzchowne pozory wiarygodności.
Jednak gdy użytkownik faktycznie kliknie przycisk, JavaScript przechwytuje kliknięcie i przekierowuje go do łańcucha TDS.
Taktyka ta jest skuteczna, ponieważ wielu użytkowników przeprowadza tylko szybkie kontrole:
- Czy strona wygląda profesjonalnie?
- Czy nazwa narzędzia się zgadza?
- Czy link do pobrania wygląda wiarygodnie?
- Czy są linki do GitHuba?
- Czy strona wysoko plasuje się w Google?
Kampania nadużywa wszystkich tych sygnałów zaufania.
Od monetyzacji ruchu do dostarczania malware
Badacze uważają, że operacja mogła zacząć się jako schemat pozyskiwania i monetyzacji ruchu.
Fałszywe strony projektów stworzono, aby wykorzystać popularność prawdziwych narzędzi open source i przyciągać ruch z wyszukiwarek. Wczesne wersje kampanii wydawały się skupiać na widoczności, reklamach i kierowaniu użytkowników na strony zewnętrzne.
Najnowsze ustalenia Check Point pokazują jednak, że infrastruktura później przekształciła się w dystrybucję malware.
Do stycznia 2026 r. skrypty TDS zostały osadzone w tych fałszywych portalach, a wybrani użytkownicy byli kierowani do infrastruktury dostarczającej złośliwe oprogramowanie.
Pokazuje to, jak systemy monetyzacji ruchu działające w szarej strefie mogą stać się częścią łańcucha dystrybucji malware. Ten sam system, który kieruje użytkowników do reklam lub rozszerzeń przeglądarki, może też kierować wybranych ofiar do stealerów, clipperów lub loaderów.
Malware dostarczane w ramach kampanii
Z kampanią powiązano kilka ładunków.
SessionGate
SessionGate to wcześniej nieznany wieloetapowy framework loaderów.
Jest silnie zaciemniony i zawiera mechanizmy antyanalityczne, które utrudniają sandboxing i inżynierię wsteczną. Jego proces dostarczania może przełączyć się na nieszkodliwy instalator, gdy środowisko wydaje się podejrzane.
Końcowa biblioteka DLL SessionGate komunikuje się z zewnętrznym serwerem, pobiera zaszyfrowane dane konfiguracyjne, wyodrębnia adres URL do pobrania i po cichu uruchamia malware kolejnego etapu za pośrednictwem cmd.exe.
Ta wieloetapowa struktura utrudnia analitykom pozyskanie ładunku, ponieważ końcowe malware jest dostarczane dopiero po zakończeniu pełnego łańcucha przekierowań i walidacji.
Remus Stealer
Remus Stealer to nowy stealer informacji oferowany w modelu malware-as-a-service.
Potrafi kraść dane z ponad 20 przeglądarek oraz setek rozszerzeń przeglądarek i aplikacji.
Cele obejmują:
- poświadczenia z przeglądarek
- portfele kryptowalut
- menedżery haseł
- narzędzia uwierzytelniania dwuskładnikowego
- dane sesji
- sekrety aplikacji
Badacze uważają, że Remus może być wariantem Lumma Stealer.
Dla użytkowników pobierających narzędzia bezpieczeństwa lub deweloperskie jest to szczególnie niebezpieczne, ponieważ zainfekowane maszyny mogą zawierać poświadczenia do GitHuba, platform chmurowych, VPN, rejestrów pakietów i systemów wewnętrznych.
AnimateClipper
AnimateClipper to clipper kryptowalutowy.
Złośliwe oprogramowanie typu clipper monitoruje schowek i zastępuje skopiowane adresy portfeli adresami kontrolowanymi przez atakującego. Jeśli ofiara skopiuje adres portfela kryptowalutowego podczas transakcji, malware może po cichu go podmienić, zanim płatność zostanie wysłana.
AnimateClipper podobno obsługuje podmianę adresów w ponad 20 ekosystemach blockchain i jest dostarczany za pomocą wabika w stylu ClickFix.
Dlaczego podszywa się pod narzędzia bezpieczeństwa
Wykorzystanie narzędzi bezpieczeństwa i inżynierii wstecznej jako przynęty w tej kampanii zasługuje na uwagę.
Użytkownicy szukający narzędzi takich jak Ghidra, dnSpy czy SpiderFoot to często:
- deweloperzy
- analitycy malware
- pentesterzy
- badacze bezpieczeństwa
- administratorzy IT
- osoby reagujące na incydenty
- studenci uczący się narzędzi bezpieczeństwa
Użytkownicy ci mogą mieć dostęp do wrażliwych środowisk i cennych poświadczeń.
Przejęcie takich użytkowników może dać atakującym dostęp do:
- kodu źródłowego
- systemów badawczych
- środowisk analizy malware
- poświadczeń korporacyjnych
- kont w chmurze
- narzędzi bezpieczeństwa
- sieci wewnętrznych
- danych klientów
- portfeli kryptowalut
Czyni to kampanię bardziej ukierunkowaną niż typowe fałszywe pobrania oprogramowania.
❓ Dlaczego kampanię trudno wykryć
Kilka czynników utrudnia analizę i blokowanie tej operacji.
Po pierwsze, strony wejściowe wyglądają wiarygodnie i często zawierają prawdziwe odwołania.
Po drugie, TDS nie dostarcza malware każdemu odwiedzającemu.
Po trzecie, logika przekierowań zmienia się w zależności od adresu IP, historii wizyt, użycia VPN i sygnałów środowiskowych.
Po czwarte, powtarzane wizyty z tego samego adresu mogą zwracać nieszkodliwe oprogramowanie, przez co analitycy uznają stronę za niegroźną.
Po piąte, ładunki mogą być unikalne dla każdego klienta i dostarczane dopiero po przejściu pełnej ścieżki przekierowań.
To połączenie tworzy wysoce selektywny system dostarczania malware.
Globalny zasięg i telemetria
Telemetria VirusTotal wykazała około 2000–3500 zgłoszeń powiązanych z rodziną SessionGate.
Większość zgłoszeń pochodziła podobno z:
- Turcji
- Polski
- Brazylii
- Niemiec
- Francji
- Rosji
- Wielkiej Brytanii
Sugeruje to, że kampania dotarła do użytkowników w wielu regionach i może być powiązana z szerokim ruchem z wyszukiwarek, a nie z jednym celem geograficznym.
Co powinni zrobić użytkownicy
Użytkownicy powinni zachować ostrożność podczas pobierania narzędzi open source, zwłaszcza programów do bezpieczeństwa, programowania i inżynierii wstecznej.
Zalecane działania obejmują:
- pobieraj narzędzia wyłącznie z oficjalnych stron projektów lub zweryfikowanych repozytoriów GitHub
- unikaj klikania sponsorowanych lub nieznanych wyników wyszukiwania
- dokładnie sprawdzaj domenę przed pobraniem
- weryfikuj skróty lub podpisy wydań, jeśli są dostępne
- unikaj pobierania oprogramowania z portali-podróbek projektów
- bądź podejrzliwy, jeśli pobieranie przekierowuje przez wiele domen
- unikaj uruchamiania instalatorów z plików ZIP bez sprawdzenia źródła
- korzystaj z ochrony przeglądarki i narzędzi zabezpieczających urządzenia końcowe
- skanuj pobrane pliki przed uruchomieniem
- traktuj nieoczekiwane monity o instalację rozszerzeń przeglądarki jako podejrzane
W przypadku narzędzi bezpieczeństwa najlepiej dodać oficjalne strony projektów do zakładek, zamiast szukać ich za każdym razem.
Co powinny zrobić organizacje
Organizacje powinny chronić użytkowników przed fałszywymi portalami z oprogramowaniem i dostarczaniem malware opartym na TDS.
Zalecane mechanizmy kontroli obejmują:
- blokowanie znanych złośliwych domen i infrastruktury TDS
- monitorowanie zapytań DNS do nowo zarejestrowanych domen-podróbek
- generowanie alertów przy pobieraniu oprogramowania z podejrzanych klonów projektów
- używanie bezpiecznych bram webowych z inspekcją plików
- ograniczanie uruchamiania z folderów pobierania
- monitorowanie wabików w stylu ClickFix
- wykrywanie podejrzanego uruchamiania
cmd.exez instalatorów - sprawdzanie ruchu wychodzącego do skryptów przejściowych hostowanych w CloudFront tam, gdzie kontekst jest podejrzany
- monitorowanie zachowań związanych z kradzieżą poświadczeń z przeglądarek
- wdrażanie reguł wykrywania na urządzeniach końcowych dla aktywności stealerów i clipperów
- stosowanie list dozwolonych aplikacji (allowlisting) w środowiskach wysokiego ryzyka
- edukowanie deweloperów i analityków na temat fałszywych portali z narzędziami
Zespoły bezpieczeństwa powinny też sprawdzić, czy pracownicy często pobierają narzędzia bezpośrednio z wyszukiwarek, i tam, gdzie to możliwe, zapewnić zatwierdzone źródła wewnętrzne.
Wnioski dla projektów open source
Projekty open source powinny mieć świadomość, że ich nazwy, marka i popularność mogą być nadużywane przez złośliwe kampanie SEO.
Opiekunowie projektów mogą pomóc użytkownikom, poprzez:
- utrzymywanie jasnej, oficjalnej strony pobierania
- publikowanie sum kontrolnych i podpisów
- dokumentowanie oficjalnych domen
- ostrzeganie użytkowników przed fałszywymi stronami pobierania
- monitorowanie domen-podróbek
- zgłaszanie stron podszywających się pod projekt
- poprawę widoczności prawdziwych stron w wyszukiwarkach
- korzystanie ze zweryfikowanych profili wydawców tam, gdzie to możliwe
Im łatwiej użytkownikom rozpoznać prawdziwy projekt, tym trudniej atakującym wykorzystywać zamieszanie.
Podsumowanie
Ta kampania pokazuje, jak fałszywe strony projektów open source, zatruwanie wyników wyszukiwania i bramkowana infrastruktura TDS mogą połączyć się w skuteczną operację dostarczania malware.
Fałszywe strony wyglądają wiarygodnie. Przyciski pobierania wydają się godne zaufania. Widoczne linki mogą nawet prowadzić do prawdziwych zasobów. Ale faktyczne kliknięcie jest przechwytywane i kierowane przez selektywny system dystrybucji, który decyduje, czy ofiara otrzyma malware.
Wykorzystanie ładunków takich jak Remus Stealer, AnimateClipper i SessionGate pokazuje, że zagrożenie nie ogranicza się do niechcianych reklam czy rozszerzeń przeglądarki. Wybrani użytkownicy mogą spotkać się z kradzieżą poświadczeń, kradzieżą kryptowalut i wieloetapową infekcją malware.
Kluczowa lekcja jest prosta: pozycja w wynikach wyszukiwania nie jest dowodem zaufania.
Użytkownicy powinni pobierać narzędzia wyłącznie ze zweryfikowanych źródeł, a organizacje powinny traktować fałszywe portale open source jako część współczesnego krajobrazu zagrożeń łańcucha dostaw oprogramowania.


