
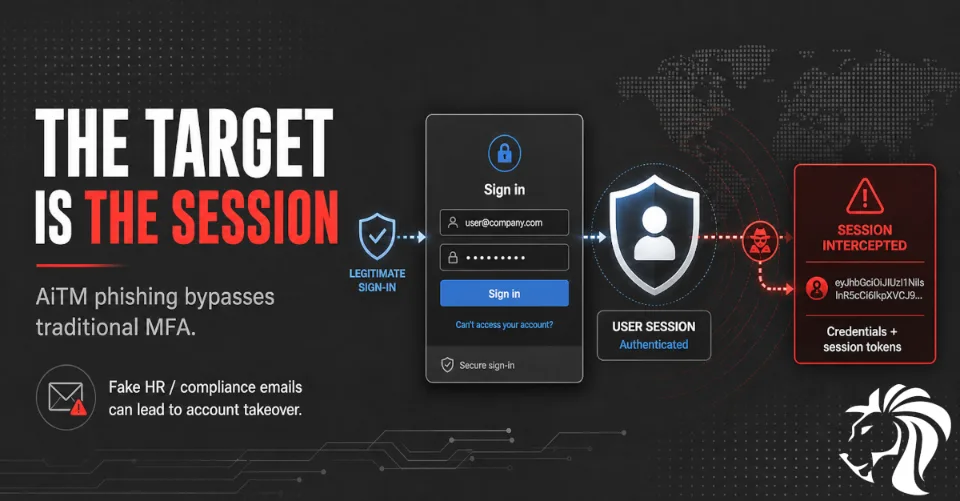
Microsoft ujawnił szczegóły szeroko zakrojonej kampanii kradzieży poświadczeń, w której wykorzystano przynęty związane z kodeksem postępowania, dopracowane e-maile w stylu korporacyjnym, załączniki PDF, strony z CAPTCHA oraz phishing typu adversary-in-the-middle, aby wykraść tokeny uwierzytelniające Microsoft.
Kampanię zaobserwowano między 14 a 16 kwietnia 2026 r. Jej celem było ponad 35 000 użytkowników w ponad 13 000 organizacji w 26 krajach. Microsoft poinformował, że 92% celów znajdowało się w Stanach Zjednoczonych, a do najbardziej dotkniętych sektorów należały opieka zdrowotna i nauki przyrodnicze, usługi finansowe, usługi profesjonalne oraz technologie i oprogramowanie.
Przynęta: fałszywe kontrole zgodności z kodeksem postępowania
Wiadomości phishingowe zostały zaprojektowane tak, aby wyglądały jak poważna wewnętrzna korespondencja działu HR lub działu zgodności.
Atakujący używali nazw wyświetlanych takich jak:
- Internal Regulatory COC
- Workforce Communications
- Team Conduct Report
Tematy wiadomości miały wywoływać niepokój i poczucie pilności; pojawiały się m.in. motywy takie jak wewnętrzny rejestr sprawy, sprawa dotycząca niezgodności pracodawcy z przepisami czy przegląd polityki postępowania. Microsoft zaznaczył, że e-maile korzystały z dopracowanych firmowych szablonów HTML o uporządkowanym układzie oraz z oświadczeń o „autentyczności”, według których wiadomość została wysłana autoryzowanym kanałem wewnętrznym.
To skuteczna socjotechnika. Przegląd zgodności z kodeksem postępowania brzmi osobiście, pilnie i może mieć wpływ na karierę. Taka presja sprawia, że użytkownicy klikają, zanim zdążą się zastanowić.
Załącznik PDF jako kolejny krok
Do e-maili dołączono załącznik PDF, który rzekomo zawierał dodatkowe informacje o przeglądzie postępowania.
W środku pliku PDF ofiary zachęcano do kliknięcia linku, aby kontynuować proces przeglądu. Stąd łańcuch ataku kierował użytkowników przez kilka stron pośrednich i testów CAPTCHA, zanim trafili na właściwą stronę phishingową. Microsoft zauważył, że taka wieloetapowa struktura sprawiała, że kampania wyglądała bardziej wiarygodnie, a jednocześnie utrudniała automatyczną analizę.
Mówiąc najprościej, przebieg ataku wyglądał następująco:
E-mail phishingowy
   ↓
Przynęta dotycząca kodeksu postępowania / zgodności
   ↓
Załącznik PDF
   ↓
Link w pliku PDF
   ↓
CAPTCHA i strony przekierowujące
   ↓
Fałszywa strona logowania Microsoft
   ↓
Kradzież poświadczeń i tokenów
Phishing AiTM: obejście MFA
Ostatni etap wykorzystywał phishing typu adversary-in-the-middle, często nazywany phishingiem AiTM.
W przeciwieństwie do prostych stron phishingowych, które kradną wyłącznie nazwy użytkowników i hasła, phishing AiTM pośredniczy w procesie logowania w czasie rzeczywistym. Dzięki temu atakujący mogą przechwycić tokeny sesji po tym, jak ofiara zakończy uwierzytelnianie, co potencjalnie pozwala obejść uwierzytelnianie wieloskładnikowe.
Oznacza to, że MFA nadal jest niezbędne, ale samo nie wystarcza. Jeśli użytkownik przejdzie przez proces logowania AiTM, atakujący może otrzymać ważny token sesji i uzyskać dostęp do konta bez ponownego korzystania z urządzenia MFA ofiary.
Dlaczego ta kampania się wyróżnia
Ta kampania jest godna uwagi z kilku powodów:
- 📧 Wykorzystała legalne usługi dostarczania poczty, aby zwiększyć zaufanie.
- 🧾 Użyła motywów związanych ze zgodnością w miejscu pracy i kodeksem postępowania, aby wywołać presję.
- 📎 Przeniosła złośliwy link do załącznika PDF.
- 🧩 Użyła stron CAPTCHA i przekierowań, aby uniknąć automatycznej analizy.
- 🔐 Użyła phishingu AiTM do kradzieży tokenów i obejścia MFA.
- 🏢 Objęła tysiące organizacji z wielu sektorów.
Raporty Microsoftu pokazują, że kampanie phishingowe stają się coraz bardziej dopracowane, wielowarstwowe i skoncentrowane na tożsamości.
Trendy w phishingu w 2026 roku
Ta kampania wpisuje się w szerszą zmianę w krajobrazie zagrożeń związanych z pocztą elektroniczną.
Microsoft poinformował, że w pierwszym kwartale 2026 roku wykrył około 8,3 mld zagrożeń phishingowych przesyłanych pocztą elektroniczną. Prawie 80% z nich opierało się na linkach, co pokazuje, że atakujący coraz chętniej sięgają po łańcuchy przekierowań, hostowane strony phishingowe, kody QR, pliki HTML, pliki PDF i przynęty oparte na chmurze zamiast tradycyjnych załączników ze złośliwym oprogramowaniem.
Microsoft stwierdził też, że phishing z użyciem kodów QR stał się w pierwszym kwartale 2026 roku najszybciej rosnącym wektorem phishingu: liczba ataków wzrosła z 7,6 mln w styczniu do 18,7 mln w marcu, czyli o 146%.
Ma to znaczenie, ponieważ kody QR często kierują użytkowników na urządzenia mobilne, na których firmowe mechanizmy bezpieczeństwa mogą być słabsze niż na zarządzanych komputerach stacjonarnych.
Rośnie popularność phishingu zabezpieczonego CAPTCHA
Phishing zabezpieczony CAPTCHA również szybko ewoluował w pierwszym kwartale 2026 roku.
Atakujący używają stron CAPTCHA, aby przebieg phishingu wyglądał wiarygodnie i aby odfiltrować automatyczne skanery, piaskownice i roboty indeksujące wykorzystywane przez zespoły bezpieczeństwa. Gdy użytkownik przejdzie test CAPTCHA, zostaje przekierowany na właściwą stronę służącą do wyłudzania poświadczeń. Microsoft poinformował, że phishing zabezpieczony CAPTCHA rozszerzył się w tym kwartale na wiele metod dostarczania i typów ładunków.
Jest to istotne, ponieważ użytkownicy często kojarzą CAPTCHA z zaufanymi witrynami. Atakujący nadużywają tego zaufania.
Phishing jako usługa wciąż się dostosowuje
Microsoft odnotował także dalszą aktywność platform typu phishing-as-a-service, takich jak Tycoon 2FA, Kratos i EvilTokens. Po skoordynowanej operacji likwidacji w marcu 2026 roku aktywność Tycoon 2FA przeniosła się do innych dostawców hostingu i zmieniła wzorce rejestracji domen, co sugeruje, że operatorzy próbowali wymienić infrastrukturę i zabezpieczenia przed analizą.
Pokazuje to, jak szybko dostosowują się ekosystemy phishingowe. Przejęcie jednego zestawu domen lub dostawców hostingu może spowolnić aktywność, ale skuteczne platformy przestępcze często wracają z nową infrastrukturą.
Nadużywanie legalnych usług
Kolejnym niepokojącym trendem jest nadużywanie legalnych usług.
Kaspersky poinformował, że atakujący nadużywają Amazon Simple Email Service jako wektora dostarczania phishingu, często za pomocą wyciekłych kluczy dostępu do AWS. Ponieważ wiadomości pochodzą z zaufanej infrastruktury i mogą przechodzić kontrole SPF, DKIM i DMARC, mogą wydawać się bardziej wiarygodne zarówno dla użytkowników, jak i dla narzędzi bezpieczeństwa.
Odzwierciedla to szerszy problem: phishing nie zawsze pochodzi już z oczywiście podejrzanych domen. Atakujący coraz częściej ukrywają się za zaufanymi platformami, usługami chmurowymi, narzędziami do udostępniania plików i legalną infrastrukturą pocztową.
Zalecenia dotyczące ochrony
Organizacje powinny potraktować tę kampanię jako ostrzeżenie dotyczące bezpieczeństwa tożsamości.
Zalecane działania obejmują:
- ✅ wymuszanie, tam gdzie to możliwe, MFA odpornego na phishing, takiego jak FIDO2/klucze bezpieczeństwa
- ✅ monitorowanie wskaźników AiTM i podejrzanego użycia tokenów sesji
- ✅ alerty dotyczące niemożliwych podróży, logowań z nowych urządzeń i nietypowej aktywności sesji
- ✅ blokowanie lub kontrolowanie podejrzanych linków w plikach PDF i łańcuchów przekierowań
- ✅ szkolenie użytkowników w zakresie przynęt dotyczących HR, zgodności i kodeksu postępowania
- ✅ ostrzeganie użytkowników, że CAPTCHA nie oznacza, iż witryna jest bezpieczna
- ✅ przegląd uwierzytelniania poczty e-mail, ale bez polegania wyłącznie na SPF/DKIM/DMARC
- ✅ ograniczanie ryzykownych zgód OAuth i monitorowanie nowo przyznanych uprawnień aplikacjom
- ✅ stosowanie dostępu warunkowego (Conditional Access) opartego na zgodności urządzenia, lokalizacji i ryzyku
- ✅ umożliwienie pracownikom prostego i szybkiego zgłaszania prób phishingu
Zespoły bezpieczeństwa powinny też natychmiast badać podejrzane logowania po zgłoszonych próbach phishingu, ponieważ przejęcie tokenu może nastąpić bardzo szybko.
Komunikat uświadamiający dla użytkowników
Prosty wewnętrzny komunikat ostrzegawczy mógłby brzmieć:
🚨 Zachowaj ostrożność wobec nieoczekiwanych e-maili dotyczących kodeksu postępowania, HR, zgodności lub wewnętrznych dochodzeń. Nie otwieraj załączonych plików PDF ani nie loguj się przez linki, dopóki nie zweryfikujesz prośby za pośrednictwem zaufanego kanału wewnętrznego.
Kluczowa zasada jest prosta: presja to sygnał ostrzegawczy.
Jeśli e-mail wywołuje strach, poczucie pilności lub zakłopotanie, zwolnij i zweryfikuj wiadomość.
Podsumowanie
Ta kampania pokazuje, że współczesny phishing wykracza poza oczywiste fałszywe e-maile.
Atakujący łączą dopracowane szablony, legalne usługi dostarczania poczty, pliki PDF, strony CAPTCHA, łańcuchy przekierowań i phishing AiTM, aby kraść tokeny uwierzytelniające i obchodzić MFA.
🔐 Celem nie jest już tylko hasło. Celem jest sesja.
Organizacje muszą chronić systemy tożsamości równie zdecydowanie, jak chronią punkty końcowe i sieci. MFA wciąż jest niezbędne, ale współczesny phishing wymaga silniejszych zabezpieczeń: uwierzytelniania odpornego na phishing, dostępu warunkowego (Conditional Access), monitorowania tokenów, edukacji użytkowników i szybkiego reagowania.


