
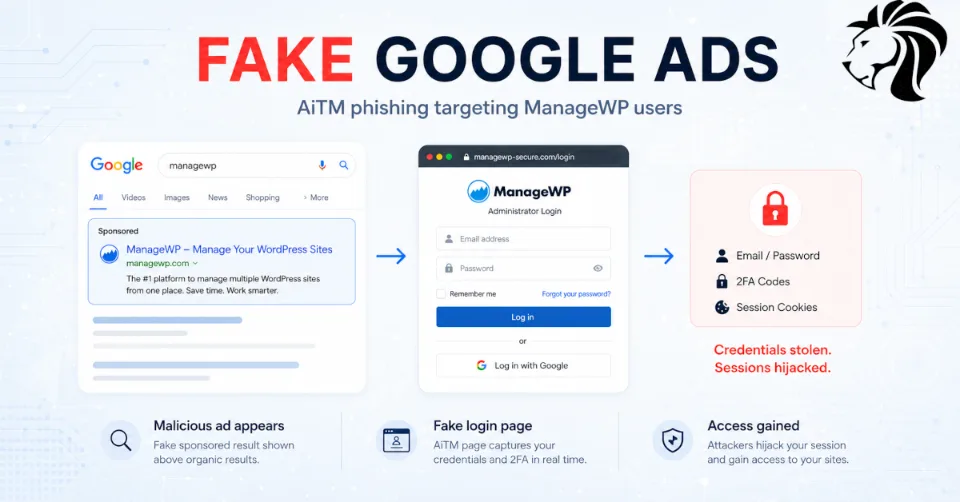
Nowa kampania phishingowa nadużywa sponsorowanych wyników wyszukiwania Google, aby wykradać poświadczenia do ManageWP, platformy GoDaddy do zarządzania wieloma witrynami WordPress z jednego centralnego panelu.
Według doniesień opartych na ustaleniach Guardio Labs złośliwy wynik sponsorowany może pojawiać się nad legalnym wynikiem ManageWP dla frazy „managewp”. Jest to szczególnie niebezpieczne, ponieważ wielu użytkowników wciąż szuka stron logowania w Google, zamiast wpisywać oficjalny adres URL bezpośrednio lub korzystać z zakładek.
Dlaczego ManageWP to cenny cel
ManageWP jest używany przez programistów stron internetowych, agencje, przedsiębiorstwa i administratorów do zarządzania flotami witryn WordPress z jednego panelu. To czyni go cennym celem, ponieważ jedno przejęte konto może zapewnić dostęp do wielu witryn jednocześnie.
Główny badacz Guardio Labs, Nati Tal, powiedział serwisowi BleepingComputer, że typowe konto ManageWP może obsługiwać setki witryn. Statystyki WordPress.org pokazują również, że wtyczka ManageWP Worker jest aktywna na ponad 1 milionie witryn, co oznacza, że przejęcie konta mogłoby mieć duże skutki dla kolejnych ogniw.
Jak działa atak
Atak zaczyna się, gdy użytkownik wyszukuje ManageWP i klika złośliwy wynik sponsorowany zamiast legalnej strony logowania.
Ofiara trafia na fałszywą stronę logowania, która wygląda niemal identycznie jak prawdziwy portal ManageWP. Gdy użytkownik wpisuje swoje poświadczenia, są one wysyłane do kanału Telegram kontrolowanego przez atakującego.
Nie jest to jednak zwykła strona wyłudzająca poświadczenia.
Kampania wykorzystuje schemat adversary-in-the-middle, czyli AiTM. Oznacza to, że atakujący używa skradzionych poświadczeń w czasie rzeczywistym, aby zalogować się do prawdziwej usługi ManageWP, podczas gdy ofiara wciąż korzysta z fałszywej strony.
Celem jest także 2FA
Po przechwyceniu nazwy użytkownika i hasła ofierze wyświetlany jest fałszywy monit z prośbą o kod uwierzytelniania dwuskładnikowego.
Atakujący natychmiast używa tego kodu 2FA, aby dokończyć logowanie i uzyskać dostęp do prawdziwego konta ManageWP.
Dlatego tradycyjne 2FA jest ważne, ale nie zawsze wystarcza. Jeśli użytkownik wpisze jednorazowy kod na stronie phishingowej AiTM, atakujący może go wykorzystać, zanim wygaśnie.
Phishing sterowany przez operatora
Badacze Guardio Labs podobno przeniknęli do infrastruktury dowodzenia i kontroli atakującego i zaobserwowali system poleceń oparty na listach rozwijanych, który pozwalał atakującemu interaktywnie sterować sesjami phishingowymi.
Sugeruje to, że kampania nie jest prostą, zautomatyzowaną stroną phishingową. Wygląda na framework phishingowy sterowany przez operatora, w którym atakujący może reagować dynamicznie, zależnie od działań ofiary.
Tal dodał także, że platforma nie wygląda na masowo dostępny zestaw phishingowy, lecz raczej na prywatny framework phishingowy. Badacze znaleźli również w kodzie umowę w języku rosyjskim, zawierającą zastrzeżenie o nielegalnym użyciu oraz zakaz stosowania panelu przeciwko systemom z siedzibą w Rosji.
Potwierdzone ofiary
Guardio Labs przechwyciło dane ofiar z infrastruktury atakującego i zaczęło kontaktować się z narażonymi użytkownikami. W momencie publikacji doniesień badacze potwierdzili 200 unikalnych ofiar.
Nawet tę liczbę należy traktować poważnie, ponieważ konta ManageWP często kontrolują wiele witryn WordPress.
Pojedyncze przejęte konto może potencjalnie prowadzić do:
- nadużycia dostępu administratora WordPress
- instalacji złośliwych wtyczek lub motywów
- wstrzykiwania spamu SEO
- stron wyłudzających poświadczenia hostowanych na przejętych witrynach
- wdrożenia backdoorów
- zmiany wyglądu witryn klientów (defacement)
- skutków dla łańcucha dostaw w witrynach zarządzanych przez agencje
Dlaczego sponsorowane wyniki wyszukiwania są ryzykowne
Ta kampania pokazuje powszechne zachowanie użytkowników, które atakujący wciąż wykorzystują: wyszukiwanie stron logowania.
Wyniki sponsorowane mogą pojawiać się nad prawdziwymi wynikami, a użytkownicy często klikają pierwszy widoczny link, nie sprawdzając dokładnie domeny. Daje to atakującym skuteczny sposób na przechwycenie użytkowników, zanim w ogóle dotrą do legalnej witryny.
Ryzyko jest szczególnie duże w przypadku platform używanych przez administratorów, programistów, agencje internetowe, zespoły finansowe i operatorów SaaS.
Jak użytkownicy ManageWP mogą się chronić
Każdy, kto korzysta z ManageWP, powinien niezwłocznie podjąć środki ostrożności:
- Korzystaj z zapisanej zakładki do oficjalnej strony logowania ManageWP.
- Unikaj sponsorowanych wyników wyszukiwania w przypadku portali logowania.
- Sprawdź pełną domenę, zanim wpiszesz poświadczenia.
- Używaj menedżera haseł, ponieważ zwykle nie uzupełni on automatycznie poświadczeń na fałszywych domenach.
- Przejrzyj ostatnią aktywność na koncie ManageWP.
- Zmień poświadczenia, jeśli podejrzewasz podejrzaną aktywność.
- Ponownie sprawdź ustawienia 2FA i metody odzyskiwania konta.
- Przejrzyj wszystkie połączone witryny WordPress pod kątem nieznanych użytkowników, wtyczek, motywów lub zmian w plikach.
- Rozważ uwierzytelnianie odporne na phishing, jeśli jest dostępne.
Wskazówki dla agencji i administratorów WordPress
W przypadku agencji i zespołów zarządzających wieloma witrynami klientów tego typu atak należy traktować jako ryzyko o dużym wpływie.
Zalecane działania:
- Utwórz wewnętrzne zakładki lub kafelki SSO dla platform administracyjnych.
- Naucz pracowników, aby nie szukali stron logowania w Google.
- Stosuj menedżery haseł w całym zespole.
- Monitoruj pojawianie się nowych kont administratorów w zarządzanych witrynach WordPress.
- Przeprowadzaj audyt zmian we wtyczkach i motywach.
- Ogranicz dostęp do ManageWP.
- Tam, gdzie to możliwe, rozdziel środowiska klientów.
- Włącz alerty o podejrzanych zmianach w witrynach.
- Przeglądaj logi po każdym podejrzeniu ujawnienia poświadczeń.
Komunikat uświadamiający dla użytkowników
Prosty komunikat dla zespołów:
🚨 Nie korzystaj ze sponsorowanych wyników Google, aby wejść do portali administracyjnych. Używaj zakładek, menedżerów haseł lub zaufanych linków wewnętrznych. Jeśli strona logowania nieoczekiwanie prosi o poświadczenia lub kod 2FA, zatrzymaj się i najpierw zweryfikuj domenę.
Podsumowanie
Ta kampania pokazuje, że atakujący zbliżają się do punktu zaufania.
Nie tylko wysyłają e-maile phishingowe. Kupują widoczność w wynikach wyszukiwania, podszywają się pod zaufane portale logowania i wykorzystują infrastrukturę AiTM do przechwytywania poświadczeń i kodów 2FA w czasie rzeczywistym.
🔐 W przypadku platform administracyjnych najbezpieczniejszą drogą logowania nie jest wyszukiwarka. To zweryfikowana zakładka lub zaufany link wewnętrzny.
Dla użytkowników ManageWP, agencji internetowych i administratorów WordPress jest to wyraźne przypomnienie, że jedno przejęte konto może narazić wiele witryn jednocześnie.


