
Badacze cyberbezpieczeństwa z Check Point Research odkryli nowe szczegóły dotyczące JSCeal, zaawansowanego malware kradnącego informacje i wymierzonego w użytkowników kryptowalut.
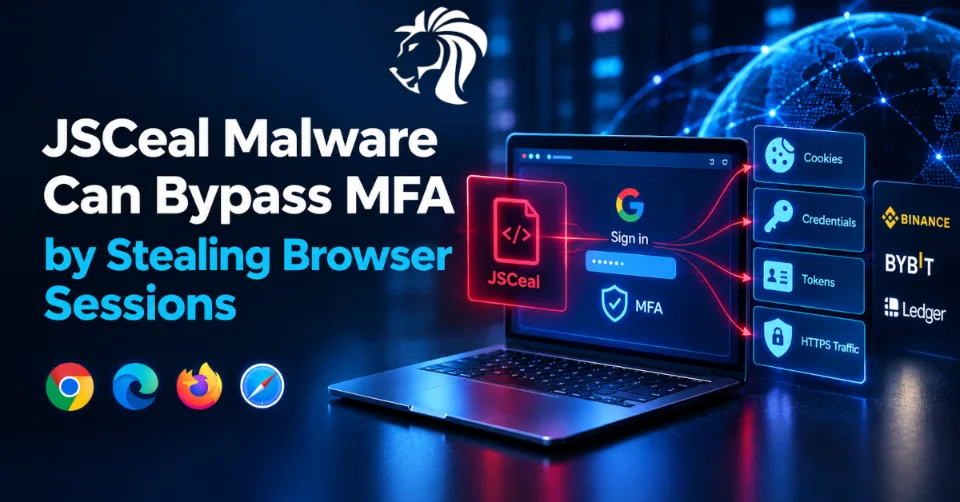
Szczególnie niepokojące jest to, że malware nie poprzestaje na kradzieży haseł. Badacze ustalili, że JSCeal potrafi odzyskiwać informacje o sesjach przeglądarki, współdziałać z przepływami uwierzytelniania Google, przechwytywać ruch HTTPS i manipulować sesjami internetowymi powiązanymi z usługami takimi jak Binance, Bybit i Ledger.
Kampania pokazuje również, jak złośliwa reklama może stać się pierwszym krokiem w bardzo technicznej infekcji malware.
Czym jest JSCeal?
JSCeal to infostealer nastawiony na kryptowaluty, dostarczany jako skompilowany bajtkod JavaScript V8 i uruchamiany za pośrednictwem dołączonego środowiska uruchomieniowego Node.js.
Check Point Research śledzi to malware od początku 2025 r., a aktywność kampanii sięga 2024 r. Badacze powiązali JSCeal także z nazwami WEEVILPROXY i MeadowLocust.
Malware jest silnie zabezpieczone przed analizą. Jego kod JavaScript wykorzystuje techniki obfuskacji, w tym szyfrowane ciągi znaków, spłaszczanie przepływu sterowania i funkcje proxy, zanim zostanie skompilowany do bajtkodu V8. Znacznie utrudnia to badaczom bezpieczeństwa analizę ostatecznego ładunku.
Jak wybierane są ofiary
JSCeal było dystrybuowane za pośrednictwem kampanii malvertisingowych na platformach takich jak Google i Facebook.
W wcześniej opisanych kampaniach użytkownicy byli kierowani na fałszywe strony handlu kryptowalutami, które podszywały się pod legalne usługi. Niektóre kampanie wykorzystywały fałszywe aplikacje, w tym podrobione instalatory TradingView, aby nakłonić ofiary do pobrania oprogramowania.
Check Point informował wcześniej o ponad 35 000 złośliwych reklam powiązanych z kampanią w pierwszej połowie 2025 r., które wygenerowały miliony wyświetleń w samej Europie.
To ważny element ataku: początkowa reklama może wyglądać na prawdziwą, ponieważ pojawia się w znanym ekosystemie reklamowym. Zagrożenie zaczyna się, gdy ofiara kliknie reklamę i zainstaluje rzekomo legalną aplikację.
JSCeal wykracza poza kradzież haseł
Najnowsza analiza Check Point pokazuje, że JSCeal zawiera szeroki zestaw funkcji kradzieży informacji i inwigilacji.
Badacze odzyskali funkcje umożliwiające:
- Kradzież poświadczeń z przeglądarki
- Kradzież sesji i plików cookie
- Keylogging
- Zrzuty ekranu
- Zbieranie danych związanych z kryptowalutami
- Przechwytywanie ruchu HTTPS
- Manipulowanie wybranymi żądaniami i odpowiedziami sieciowymi
- Blokowanie wybranych hostów
- Czyszczenie wybranych plików cookie przeglądarki
Malware ma dedykowane procedury obsługi dla Binance, Bybit i Ledger, co pozwala mu wykonywać działania dostosowane do tych usług, zamiast zbierać wyłącznie ogólne dane z przeglądarki.
Jak może obejść uwierzytelnianie Google?
Jedna z bardziej niepokojących możliwości zidentyfikowanych przez badaczy dotyczy sesji uwierzytelniania Google.
JSCeal potrafi wstrzykiwać wcześniej odzyskane pliki cookie przeglądarki do kontrolowanej sesji przeglądarki i współdziałać z infrastrukturą uwierzytelniania Google. Badacze znaleźli funkcję, która potrafi wyliczać konta Google obecne w sesji, korelować je z wcześniej odzyskanymi hasłami oraz pobierać pliki cookie i tokeny OAuth związane z uwierzytelnianiem.
Lepiej rozumieć to jako kradzież sesji i tokenów uwierzytelniania, a nie jako konwencjonalne złamanie kryptografii MFA Google.
Jeśli atakujący zdobędzie ważną uwierzytelnioną sesję lub token, może działać w ramach tej sesji bez konieczności pokonywania mechanizmu MFA w tradycyjnym sensie. Skuteczność zależy od konkretnego przepływu uwierzytelniania, tokenu i zastosowanych mechanizmów bezpieczeństwa.
To rozróżnienie ma znaczenie. MFA nadal może być bardzo skuteczne, ale samo w sobie nie ochroni urządzenia, które zostało już przejęte i aktywnie ujawnia uwierzytelnione sesje.
JSCeal potrafi przechwytywać ruch HTTPS
Kolejną szczególnie zaawansowaną możliwością jest użycie lokalnego proxy typu man-in-the-middle.
Według Check Point malware może skonfigurować lokalne proxy, wygenerować i zainstalować certyfikat oraz przechwytywać ruch HTTPS. Zawiera też procedury obsługi zdolne do modyfikowania wybranych żądań i odpowiedzi.
Daje to malware możliwość działania pomiędzy przeglądarką a usługami online, zamiast samego odczytywania plików z profilu przeglądarki.
Dla użytkowników kryptowalut może to być szczególnie niebezpieczne, ponieważ atakujący może obserwować lub modyfikować informacje powiązane z docelowymi aplikacjami internetowymi.
Dlaczego konta kryptowalutowe są atrakcyjnym celem
Platformy kryptowalutowe łączą kilka cech, które czynią je atrakcyjnymi dla infostealerów.
Przejęta przeglądarka może zawierać:
- Aktywne uwierzytelnione sesje
- Poświadczenia do giełd
- Tokeny uwierzytelniania
- Rozszerzenia przeglądarki związane z kryptowalutami
- Poufne informacje o koncie
- Informacje o transakcjach i saldach
Funkcje JSCeal dostosowane do konkretnych usług sugerują, że jego operatorzy chcą wykorzystywać to środowisko, zamiast polegać wyłącznie na tradycyjnej kradzieży poświadczeń.
Jednak obecność tych funkcji nie oznacza, że każda zainfekowana maszyna automatycznie doprowadzi do kradzieży kryptowalut. Wynik zależy od konfiguracji przeglądarki ofiary, stanu uwierzytelnienia, zastosowanych zabezpieczeń i konkretnego wariantu malware.
JSCeal wciąż ewoluuje
Check Point Research znalazł też dowody, że malware wciąż się zmienia.
Nowsze próbki używają nowszych wersji Node.js/V8, dodatkowego szyfrowania i innych modyfikacji mających utrudnić analizę. Badacze zidentyfikowali także próbki wymierzone w macOS, co wskazuje, że zasięg malware nie ogranicza się do środowisk Windows.
Użycie skompilowanego bajtkodu V8 samo w sobie stanowi interesujące wyzwanie dla obrońców. Zamiast zwykłego kodu źródłowego JavaScript analitycy muszą odtworzyć malware ze skompilowanego formatu zależnego od wersji, zanim w pełni zrozumieją jego funkcje.
Kogo to powinno niepokoić?
Bezpośrednie ryzyko jest największe dla osób i organizacji korzystających z usług kryptowalutowych przez przeglądarki, zwłaszcza gdy instalują oprogramowanie promowane w reklamach internetowych.
Firmy powinny też wziąć pod uwagę szersze ryzyko.
Zainfekowana stacja robocza pracownika nie musi zawierać kryptowalut, aby stać się cenna dla atakującego. Sesje przeglądarki, hasła, pliki cookie, tokeny OAuth i poświadczenia mogą potencjalnie zapewnić dostęp do usług firmowych.
Sprawia to, że bezpieczeństwo przeglądarki staje się coraz ważniejszą częścią bezpieczeństwa tożsamości.
Jak chronić się przed JSCeal
Organizacje i użytkownicy powinni rozważyć następujące środki:
✅ Nie instaluj oprogramowania promowanego w podejrzanych reklamach.
Korzystaj z oficjalnej strony producenta lub zaufanego sklepu z aplikacjami zamiast klikać linki do pobrania z reklam.
✅ Do reklam kryptowalutowych podchodź ze szczególną ostrożnością.
Przekonująca reklama w Google lub Facebooku nie dowodzi, że strona docelowa jest legalna.
✅ Chroń sesje przeglądarki.
Pliki cookie sesji i tokeny uwierzytelniania mogą być równie cenne jak hasła, gdy urządzenie zostanie przejęte.
✅ Używaj MFA odpornego na phishing tam, gdzie to możliwe.
Sprzętowe klucze bezpieczeństwa i klucze dostępu (passkeys) zapewniają silniejszą ochronę przed wieloma atakami opartymi na poświadczeniach, choć przejęcie punktu końcowego nadal wymaga reakcji.
✅ Monitoruj nietypową aktywność przeglądarki i uwierzytelniania.
Nieoczekiwane sesje, nowe urządzenia, nieznana aktywność OAuth lub nietypowe zachowanie konta powinny skłonić do wszczęcia dochodzenia.
✅ Stosuj ochronę punktów końcowych i kontrolę aplikacji.
Malware takie jak JSCeal polega na uruchamianiu komponentów na punkcie końcowym, dlatego wykrywanie zagrożeń na punktach końcowych i kontrola aplikacji są ważnymi warstwami obrony.
✅ Oddzielaj konta o wysokiej wartości.
Administratorzy i operatorzy kryptowalut powinni unikać używania tego samego środowiska przeglądarki do codziennego przeglądania sieci i do wysoce wrażliwych kont.
Podsumowanie
JSCeal pokazuje, że nowoczesne infostealery wykraczają poza proste zbieranie haseł.
Połączenie malvertisingu, kradzieży sesji przeglądarki, nadużywania tokenów uwierzytelniania i przechwytywania HTTPS daje atakującym wiele sposobów działania po przejęciu urządzenia.
Najważniejsza lekcja jest taka, że MFA nie zastępuje bezpieczeństwa punktów końcowych. Silne uwierzytelnianie może zapobiec wielu próbom przejęcia konta, ale gdy malware przejmie kontrolę nad zaufaną sesją przeglądarki, atakujący mogą nadużyć samego uwierzytelnionego stanu.
Ochrona tożsamości dziś oznacza ochronę punktu końcowego, sesji przeglądarki i tokenów uwierzytelniania, a nie tylko hasła.


