
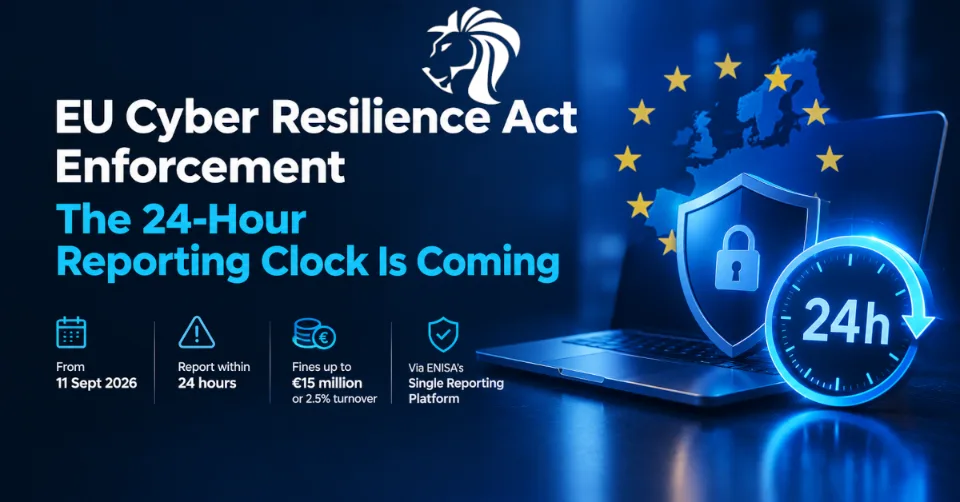
Unia Europejska wkracza w nowy etap regulacji cyberbezpieczeństwa: akt o cyberodporności (Cyber Resilience Act, CRA) zaczyna stosować obowiązkowe wymogi zgłaszania luk w zabezpieczeniach i incydentów od 11 września 2026 r.
Od tej daty producenci produktów z elementami cyfrowymi muszą zgłaszać aktywnie wykorzystywane luki w zabezpieczeniach oraz poważne incydenty bezpieczeństwa dotyczące ich produktów za pośrednictwem nowej unijnej jednolitej platformy zgłoszeniowej CRA (Single Reporting Platform, SRP).
Pierwsze ostrzeżenie należy przesłać bez zbędnej zwłoki i nie później niż w ciągu 24 godzin od momentu, gdy producent dowie się o problemie. Bardziej szczegółowe zgłoszenie następuje w ciągu 72 godzin.
To zmienia codzienną rzeczywistość producentów: zarządzanie podatnościami przestaje być wyłącznie funkcją techniczną lub związaną z bezpieczeństwem produktu. Staje się obowiązkiem sprawozdawczym wobec regulatora, który może pociągać za sobą poważne konsekwencje finansowe.
Czym jest akt o cyberodporności?
CRA to unijne prawo ustanawiające wymogi cyberbezpieczeństwa dla produktów z elementami cyfrowymi.
Jego zakres jest szeroki. Obejmuje produkty, które łączą się bezpośrednio lub pośrednio z urządzeniem albo siecią, od oprogramowania i aplikacji po podłączony sprzęt i inne produkty cyfrowe.
Rozporządzenie wprowadza wymogi cyberbezpieczeństwa obejmujące cały cykl życia produktu, w tym obsługę luk w zabezpieczeniach, dokumentację bezpieczeństwa, okresy wsparcia i zgłaszanie incydentów.
Chociaż CRA weszło w życie w grudniu 2024 r., jego wymogi są wprowadzane etapami. Obowiązkowe obowiązki zgłoszeniowe wynikające z art. 14 obowiązują od 11 września 2026 r., a w pełni CRA zacznie obowiązywać 11 grudnia 2027 r.
Zegar 24 godzin zaczyna tykać 11 września
Najbardziej bezpośrednią zmianą dla producentów jest wprowadzenie obowiązkowego zgłaszania dwóch kategorii zdarzeń:
- Aktywnie wykorzystywane luki w zabezpieczeniach
- Poważne incydenty wpływające na bezpieczeństwo produktu z elementami cyfrowymi
Aktywnie wykorzystywana luka w zabezpieczeniach oznacza, że istnieją wiarygodne dowody, iż złośliwy podmiot wykorzystał ją bez upoważnienia.
Poważny incydent to incydent, który negatywnie wpływa lub może negatywnie wpływać na zdolność produktu do ochrony dostępności, autentyczności, integralności lub poufności danych bądź funkcji.
Gdy producent dowie się o takim zdarzeniu, rozpoczyna się proces zgłaszania.
Harmonogram zgłaszania w CRA
- W ciągu 24 godzin:
Należy przesłać wczesne ostrzeżenie.
- W ciągu 72 godzin:
Producent musi przekazać pełniejsze zgłoszenie zawierające informacje ogólne i wstępną ocenę.
- W przypadku aktywnie wykorzystywanych luk w zabezpieczeniach:
Raport końcowy jest wymagany nie później niż 14 dni po udostępnieniu środka naprawczego.
- W przypadku poważnych incydentów:
Raport końcowy należy złożyć w ciągu miesiąca od zgłoszenia przekazanego w ciągu 72 godzin.
Oznacza to, że 24-godzinny termin nie jest kompletnym wymogiem zgłoszeniowym. Jest początkiem uporządkowanego procesu zgłaszania.
Jednolita platforma zgłoszeniowa ENISA
Aby producenci nie musieli przesyłać tych samych informacji osobno do wielu organów europejskich, CRA wprowadza jednolitą platformę zgłoszeniową prowadzoną przez ENISA, Agencję Unii Europejskiej ds. Cyberbezpieczeństwa.
Producenci przesyłają jedno zgłoszenie przez platformę i wybierają właściwy krajowy zespół CSIRT pełniący rolę koordynatora.
Zgłoszenie jest jednocześnie udostępniane agencji ENISA, a koordynujący CSIRT może przekazać je innym właściwym zespołom CSIRT w państwach członkowskich UE, w których produkt jest dostępny.
Platforma ma zacząć działać 11 września 2026 r., czyli w tym samym dniu, w którym zaczynają obowiązywać obowiązkowe wymogi zgłaszania. ENISA podaje, że trwają testy funkcjonalne i bezpieczeństwa.
Dla producentów oznacza to nietypowe wyzwanie operacyjne: termin zgłoszeniowy wynikający z przepisów i produkcyjne uruchomienie infrastruktury zgłoszeniowej przypadają w praktyce na ten sam moment.
Jakie informacje trzeba przygotować?
Producenci nie powinni czekać na incydent, aby ustalić, kto odpowiada za przesłanie zgłoszenia CRA.
Proces zgłaszania ENISA określa już pola obejmujące takie informacje, jak:
- Produkt, którego dotyczy problem
- Luka w zabezpieczeniach lub incydent
- Identyfikatory CVE lub EUVD, jeśli mają zastosowanie
- Informacje o wykorzystaniu luki
- Waga i skutki
- Podejrzewany złośliwy podmiot, jeśli jest znany
- Ogólny charakter exploita
- Środki zaradcze
- Prawdopodobna przyczyna źródłowa incydentu
- Wyjątkowe okoliczności, które mogą uzasadniać opóźnione rozpowszechnienie informacji
Nie każda informacja jest wymagana na etapie 24 godzin. Niektóre pola stają się konieczne dopiero przy zgłoszeniu w ciągu 72 godzin lub w raporcie końcowym.
Jest to istotne, ponieważ rozporządzenie nie wymaga, aby producent zakończył pełne dochodzenie kryminalistyczne w ciągu 24 godzin.
Wymaga natomiast, aby szybko rozpoznał zdarzenie podlegające zgłoszeniu i zainicjował proces zgłaszania.
A co z lukami, które nie są wykorzystywane?
Obowiązek zgłaszania w CRA dotyczy w szczególności aktywnie wykorzystywanych luk w zabezpieczeniach i poważnych incydentów.
Luka wykryta wewnętrznie, co do której nie ma wiarygodnych dowodów jej wykorzystania, nie powoduje automatycznie obowiązku 24-godzinnego zgłoszenia na podstawie art. 14.
Platforma ENISA ma w przyszłości obsługiwać także dobrowolne zgłaszanie innych luk w zabezpieczeniach, cyberzagrożeń, incydentów i zdarzeń o mało nie doszło do incydentu, ale obowiązkowa funkcjonalność uruchamiana 11 września dotyczy kategorii podlegających zgłoszeniu, zdefiniowanych w CRA.
To rozróżnienie będzie ważne dla zespołów bezpieczeństwa, ponieważ nie każda nowo wykryta luka CVE staje się zgłoszeniem CRA.
Przepisy mają znaczenie także dla producentów spoza UE
Jednym z największych nieporozumień dotyczących CRA jest przekonanie, że dotyczy ono tylko firm europejskich.
Obowiązki dotyczą produktów z elementami cyfrowymi udostępnianych na rynku UE. Wytyczne Komisji jasno wskazują, że obowiązki zgłoszeniowe mogą dotyczyć także produktów wprowadzonych już do obrotu, zanim szersze wymogi CRA zaczną obowiązywać w grudniu 2027 r.
Dla producentów międzynarodowych oznacza to, że unijny proces zgłaszania trzeba włączyć do globalnych procedur zarządzania podatnościami i reagowania na incydenty.
Firma z siedzibą poza Europą może nadal musieć ustalić:
Czy ten produkt podlega CRA?
Gdzie znajduje się główna siedziba producenta?
Kto odpowiada za zgłoszenie CRA?
Kto może przesłać zgłoszenie w ciągu 24 godzin?
Jak będą współpracować zespoły prawne, bezpieczeństwa produktu, inżynierii i komunikacji?
Odpowiedzi na te pytania powinny być już jasne.
Ryzyko finansowe jest znaczące
CRA przewiduje administracyjne kary pieniężne za niektóre naruszenia.
W przypadku nieprzestrzegania zasadniczych wymogów cyberbezpieczeństwa oraz obowiązków wynikających z art. 13 i 14 kary mogą sięgać 15 mln euro lub 2,5% całkowitego światowego rocznego obrotu przedsiębiorstwa w poprzednim roku obrotowym, zależnie od tego, która kwota jest wyższa.
Dokładna wysokość kary będzie zależeć od okoliczności i krajowych rozwiązań egzekucyjnych. Za ustanowienie i stosowanie odpowiednich przepisów dotyczących kar odpowiadają państwa członkowskie.
Istnieją też szczególne przepisy dotyczące mniejszych firm. Na przykład CRA przewiduje wyłączenie z niektórych administracyjnych kar pieniężnych dla mikroprzedsiębiorstw i małych przedsiębiorstw, które nie dotrzymają terminu wczesnego ostrzeżenia z art. 14.
Dla większych producentów ważne jest to, że zgodność z CRA to nie tylko ćwiczenie dokumentacyjne. Niespełnienie wymogów rozporządzenia może mieć poważne konsekwencje finansowe.
Większe wyzwanie: wystarczająco szybkie wykrycie incydentu
24-godzinny termin tworzy problem operacyjny, którego nie rozwiąże sam dział prawny.
Weźmy typowy scenariusz dotyczący luki:
Badacz bezpieczeństwa zgłasza krytyczną lukę.
Zespół ds. bezpieczeństwa produktu rozpoczyna analizę.
Kilka godzin później dane wywiadowcze o zagrożeniach wskazują na jej wykorzystywanie.
Inżynierowie zaczynają odtwarzać atak.
Zespół reagowania na incydenty sprawdza, czy ucierpieli klienci.
Zespoły prawne i ds. zgodności oceniają obowiązki regulacyjne.
Zarząd chce zrozumieć potencjalne skutki.
Tymczasem zegar CRA już tyka.
Organizacja potrzebuje więc mechanizmu, który połączy wywiad o zagrożeniach, zarządzanie podatnościami, reagowanie na incydenty, bezpieczeństwo produktu i zgłaszanie regulacyjne.
Bez takiego połączenia cenne godziny mogą przepaść, gdy różne zespoły będą próbowały ustalić, kto za co odpowiada.
Co producenci powinni zrobić teraz
Organizacje objęte CRA powinny traktować wrześniowy termin jako kamień milowy gotowości operacyjnej.
1. Zidentyfikuj produkty objęte CRA
Stwórz przejrzysty wykaz produktów z elementami cyfrowymi wprowadzonych na rynek UE.
Uwzględnij oprogramowanie, urządzenia połączone, komponenty wbudowane i istotne zależności od podmiotów trzecich.
2. Wyznacz osobę odpowiedzialną za zgłoszenia
Powinna istnieć wskazana osoba lub zespół odpowiedzialny za zainicjowanie zgłoszenia CRA.
Nie polegaj na nieformalnym założeniu, że „zajmie się tym dział bezpieczeństwa”.
3. Ustanów 24-godzinny proces eskalacji
Stwórz osobną ścieżkę eskalacji dla podejrzewanych aktywnie wykorzystywanych luk w zabezpieczeniach i poważnych incydentów.
Zespoły bezpieczeństwa powinny dokładnie wiedzieć, kiedy zdarzenie staje się potencjalnym zdarzeniem podlegającym zgłoszeniu w CRA.
4. Przygotuj wymagane informacje z wyprzedzeniem
Utrzymuj identyfikatory produktów, kontakty wsparcia, informacje o zarządzaniu podatnościami i inne dane, które mogą być wymagane przez SRP.
Zmniejsza to ilość informacji, które trzeba zebrać w trakcie trwającego incydentu.
5. Przetestuj proces
Przeprowadź ćwiczenia stolikowe oparte na realistycznym scenariuszu:
„Krytyczna luka w jednym z naszych produktów zostaje potwierdzona jako aktywnie wykorzystywana o 9:00”.
Następnie sprawdź, czy organizacja jest w stanie zidentyfikować, ocenić, zatwierdzić i przesłać wstępne zgłoszenie w ciągu 24 godzin.
6. Włącz zgłaszanie CRA do reagowania na incydenty
Zgłaszanie CRA nie powinno funkcjonować jako osobny proces zgodności.
Powinno stać się częścią istniejącego w organizacji procesu ujawniania luk w zabezpieczeniach i reagowania na incydenty.
7. Zarejestruj się i przygotuj dostęp
ENISA opublikowała wytyczne dla pełnomocników (Assigned Representatives), obejmujące procedury rejestracji i przesyłania zgłoszeń. Producenci powinni ustanowić odpowiednich użytkowników i podział odpowiedzialności, zanim obowiązek zgłaszania zacznie działać w praktyce.
Nowa era bezpieczeństwa produktów
CRA oznacza istotną zmianę w tym, jak rozkładają się obowiązki w zakresie cyberbezpieczeństwa w branży technologicznej.
Luki w zabezpieczeniach nie są już wyłącznie problemem inżynierii. Dla producentów sprzedających produkty cyfrowe w Europie wykrywanie luk, monitorowanie ich wykorzystania, reagowanie na incydenty i zgłaszanie regulacyjne stają się wzajemnie powiązanymi obowiązkami.
Zasada 24 godzin jest szczególnie ważna, ponieważ zmusza organizacje do myślenia o zdolności szybkiego wykrywania i klasyfikowania zdarzeń bezpieczeństwa, a nie tylko o zdolności ich łatania.
Najlepiej przygotowane będą niekoniecznie firmy z największymi zespołami bezpieczeństwa. Będą to te, które mają najjaśniejsze procesy, przypisaną odpowiedzialność, widoczność i automatyzację.
Podsumowanie
11 września 2026 r. to ważny kamień milowy dla producentów sprzedających produkty połączone i oparte na oprogramowaniu na rynku europejskim.
Od tej daty obowiązkowy mechanizm zgłaszania w CRA zaczyna działać i obejmuje wymóg wczesnego ostrzeżenia w ciągu 24 godzin, zgłoszenie w ciągu 72 godzin oraz kolejne obowiązki sprawozdawcze.
Najważniejszym przygotowaniem nie jest więc samo zarejestrowanie się na platformie ENISA.
W świetle CRA zarządzanie podatnościami staje się procesem regulacyjnym, a nie tylko procesem cyberbezpieczeństwa. Organizacje potrzebują ludzi, technologii i procedur, aby wykrywać, oceniać i zgłaszać poważne zdarzenia bezpieczeństwa produktów, zanim upłynie 24-godzinny termin.


