
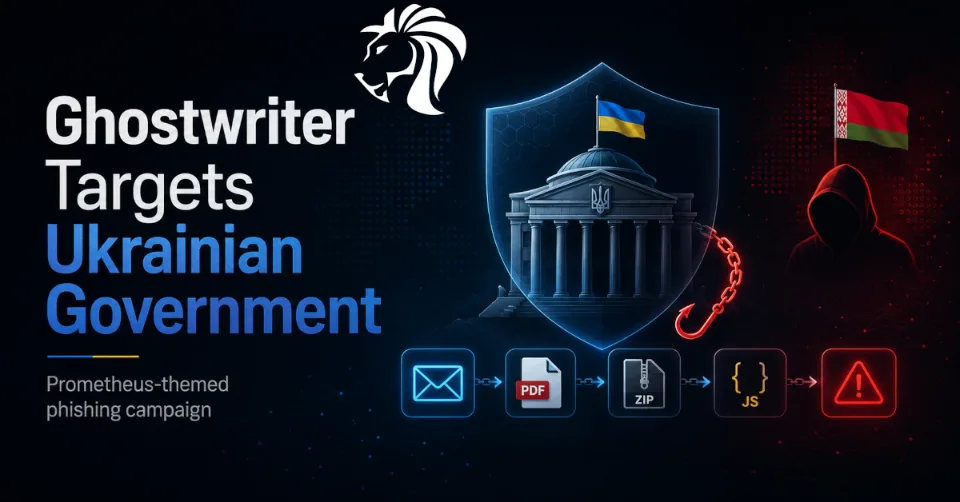
👻 Powiązany z Białorusią podmiot zagrożeń znany jako Ghostwriter, śledzony także jako UAC-0057 i UNC1151, atakuje ukraińskie organizacje rządowe za pomocą przynęt phishingowych związanych z Prometheus, ukraińską platformą nauczania online.
Według Zespołu Reagowania na Incydenty Komputerowe Ukrainy (CERT-UA) kampania trwa od wiosny 2026 r. i opiera się na e-mailach phishingowych wysyłanych z przejętych kont. Jej celem wydaje się uzyskanie początkowego dostępu, rozpoznanie oraz dostarczenie kolejnego malware, co może ostatecznie prowadzić do działań poeksploatacyjnych z użyciem Cobalt Strike.
Kampania pokazuje znany, ale skuteczny schemat: zaufane tematy, przejęte konta e-mail, dokumenty-wabiki i dostarczanie malware za pomocą skryptów.
Jak działa kampania phishingowa
Atak zaczyna się od e-maili phishingowych wysyłanych do ukraińskich podmiotów rządowych. Ponieważ wiadomości są wysyłane z przejętych kont, mogą wydawać się bardziej wiarygodne niż wiadomości z nowo utworzonych lub podejrzanych adresów.
E-maile zazwyczaj zawierają załącznik PDF. Wewnątrz pliku PDF znajduje się link, który przekierowuje ofiarę do pobrania archiwum ZIP.
To archiwum ZIP zawiera złośliwy plik JavaScript znany jako OYSTERFRESH.
Takie wielowarstwowe dostarczanie pomaga atakującym uniknąć natychmiastowego wykrycia. Zamiast umieszczać malware bezpośrednio w treści wiadomości lub załączniku, ofiara jest prowadzona przez łańcuch kroków:
- E-mail phishingowy z przejętego konta
- Załącznik PDF z osadzonym linkiem
- Pobranie archiwum ZIP
- Wykonanie JavaScript
- Przygotowanie ładunku w rejestrze Windows
- Uruchomienie kolejnego malware
Każdy krok zmniejsza podejrzliwość i daje atakującemu więcej szans na ominięcie podstawowego filtrowania.
Łańcuch malware: OYSTERFRESH, OYSTERBLUES i OYSTERSHUCK
Kampania wykorzystuje wiele komponentów o różnych rolach.
OYSTERFRESH
OYSTERFRESH to plik JavaScript wewnątrz archiwum ZIP. Jego pierwszym zadaniem jest wyświetlenie dokumentu-wabika, który ma odwrócić uwagę ofiary i sprawić, by działanie wyglądało na legalne.
Gdy użytkownik widzi wabik, OYSTERFRESH po cichu zapisuje w rejestrze Windows zaciemniony i zaszyfrowany ładunek o nazwie OYSTERBLUES.
Używanie rejestru do przechowywania ładunku to częsta technika ukrywania się. Pozwala atakującym uniknąć zapisywania na dysku oczywistych plików malware i może utrudniać analizę śledczą.
OYSTERBLUES
OYSTERBLUES został zaprojektowany do zbierania informacji o systemie z zainfekowanego komputera.
Zbierane dane obejmują:
- nazwę komputera
- konto użytkownika
- wersję systemu operacyjnego
- czas ostatniego uruchomienia systemu operacyjnego
- listę uruchomionych procesów
Te informacje pomagają atakującym zrozumieć przejęte środowisko i zdecydować, czy cel jest wart dalszej eksploatacji.
Zebrane dane są następnie wysyłane do serwera dowodzenia i kontroli za pomocą żądania HTTP POST.
OYSTERSHUCK
OYSTERSHUCK odpowiada za dekodowanie i uruchamianie OYSTERBLUES.
Razem te komponenty tworzą wieloetapowy łańcuch infekcji, który zaczyna się od prostej przynęty phishingowej, a kończy na profilowaniu systemu i potencjalnym dostarczeniu kolejnych ładunków.
Cobalt Strike jako prawdopodobny końcowy ładunek
Po wysłaniu informacji o systemie na serwer kontrolowany przez atakującego OYSTERBLUES oczekuje na kolejne odpowiedzi zawierające kod JavaScript następnego etapu.
Ten kod jest wykonywany za pomocą funkcji JavaScript eval(), techniki często kojarzonej z dynamicznym wykonywaniem kodu i zaciemnianiem.
Za końcowy ładunek uznaje się Cobalt Strike, legalny framework do symulacji działań przeciwnika, który jest szeroko nadużywany przez cyberprzestępców w operacjach poeksploatacyjnych.
Po wdrożeniu Cobalt Strike może wspierać takie działania jak:
- wykonywanie poleceń
- kradzież poświadczeń
- ruch boczny
- utrwalanie się w systemie
- rozpoznanie wewnętrzne
- dostarczanie ładunków
- przygotowywanie danych do eksfiltracji
- zdalne sterowanie przejętymi systemami
W kontekście atakowania instytucji rządowych silnie sugeruje to cele nastawione na szpiegostwo, a nie zwykłą cyberprzestępczość.
Dlaczego przynęty związane z Prometheus są skuteczne
Wykorzystanie znanej ukraińskiej platformy nauczania online jako przynęty to sprytny wybór socjotechniczny.
Pracownicy administracji rządowej mogą zasadnie spodziewać się linków, dokumentów, materiałów szkoleniowych lub wiadomości administracyjnych związanych z platformami edukacyjnymi. Wiadomość odwołująca się do legalnej usługi może obniżyć czujność, zwłaszcza jeśli wygląda na pochodzącą od znanego lub przejętego nadawcy.
Dlatego phishing pozostaje skuteczny nawet w dojrzałych środowiskach. Ładunek techniczny ma znaczenie, ale pierwszy krok jest psychologiczny: sprawić, by użytkownik uwierzył, że interakcja jest normalna.
Szersza rola Ghostwritera w regionalnych operacjach cybernetycznych
Ghostwriter od dawna jest kojarzony z operacjami informacyjnymi, kradzieżą poświadczeń, phishingiem i aktywnością cybernetyczną zgodną z geopolitycznymi interesami Białorusi i Rosji.
Najnowsza kampania wpisuje się w szerszy wzorzec operacji cybernetycznych wymierzonych w Ukrainę, w których atakujący koncentrują się na:
- komunikacji rządowej
- zbieraniu informacji wywiadowczych
- długotrwałym dostępie
- operacjach wpływu
- śledzeniu osób i organizacji
- przygotowywaniu dostępu pod przyszłą eksploatację
Kampania pojawia się także w kontekście ostrzeżeń Rady Bezpieczeństwa Narodowego i Obrony Ukrainy o tym, że podmioty powiązane z Rosją używają narzędzi sztucznej inteligencji do wspierania rozpoznania, wyboru celów, zachowania malware i operacji wpływu.
AI we współczesnych operacjach cybernetycznych
Rada Bezpieczeństwa Narodowego i Obrony Ukrainy ostrzegła, że grupy wspierane przez Kreml używają narzędzi AI, takich jak ChatGPT i Gemini, do wspierania operacji cybernetycznych.
Zgłaszane zastosowania obejmują:
- rozpoznawanie celów
- generowanie złośliwych poleceń w czasie wykonywania
- wspieranie funkcjonalności malware
- doskonalenie socjotechniki
- zbieranie informacji wywiadowczych
- utrzymywanie długotrwałego dostępu w przejętych sieciach
Nie oznacza to, że AI zastępuje operatorów ludzkich. Może natomiast przyspieszać zadania, zwiększać skalę i pomagać atakującym automatyzować elementy rozpoznania, tworzenia malware i działań wpływu.
Dla obrońców oznacza to, że kampanie phishingowe mogą stać się bardziej przekonujące, malware może stać się bardziej adaptacyjny, a cyberprzestępcy mogą szybciej poruszać się po środowiskach docelowych.
Trendy w uzyskiwaniu początkowego dostępu wobec Ukrainy
Według władz ukraińskich główne wektory początkowego dostępu zaobserwowane w 2025 r. obejmowały:
- socjotechnikę
- wykorzystywanie luk w zabezpieczeniach
- przejęte konta RDP
- przejęte konta VPN
- ataki na łańcuch dostaw
- nielicencjonowane oprogramowanie ze wbudowanymi backdoorami
Metody te pokazują, że atakujący nie polegają na jednej ścieżce. Łączą phishing, wystawione usługi, nadużywanie poświadczeń, kompromitację oprogramowania i przygotowywanie malware, aby uzyskać dostęp i utrzymać się w sieci.
Kampania Ghostwritera to kolejny przykład tego wielowarstwowego podejścia.
Rekomendacje obronne
CERT-UA zaleca w szczególności ograniczenie możliwości uruchamiania wscript.exe przez standardowych użytkowników.
Jest to ważne, ponieważ Windows Script Host jest często nadużywany do wykonywania złośliwych ładunków JavaScript i VBScript.
Organizacje powinny rozważyć następujące mechanizmy kontroli:
- ogranicz uruchamianie
wscript.exeicscript.exedla standardowych użytkowników - blokuj wykonywanie JavaScript z archiwów ZIP i folderów tymczasowych
- sprawdzaj pliki PDF zawierające linki zewnętrzne
- monitoruj podejrzane zapisy do rejestru używane do przechowywania ładunków
- wykrywaj nietypowe żądania HTTP POST z interpreterów skryptów
- przeglądaj aktywność e-mail z przejętych kont wewnętrznych
- egzekwuj MFA dla poczty e-mail i zdalnego dostępu
- monitoruj logowania RDP i VPN pod kątem nietypowego zachowania
- ogranicz wykonywanie skryptów z katalogów dostępnych do zapisu dla użytkowników
- wdróż reguły wykrywania na punktach końcowych dla zachowań Cobalt Strike
- szybko łataj systemy wystawione do internetu
- blokuj lub generuj alerty dla wykonywania skryptów w stylu
eval()tam, gdzie to możliwe - szkol użytkowników, aby traktowali linki w plikach PDF i pobrania archiwów ZIP jako działania wysokiego ryzyka
W organizacjach rządowych i sektora publicznego kontrolę wykonywania skryptów należy traktować jako priorytetowy środek utwardzania systemów.
Co powinny monitorować zespoły ds. bezpieczeństwa
Obrońcy powinni szukać oznak tego typu aktywności na punktach końcowych, w systemach pocztowych i w logach sieciowych.
Przydatne punkty wykrywania obejmują:
- e-maile phishingowe z załącznikami PDF zawierającymi linki zewnętrzne
- archiwa ZIP pobrane po otwarciu pliku PDF
- pliki JavaScript uruchamiane z folderów pobierania lub folderów tymczasowych
wscript.exeuruchamiający podejrzane skrypty- klucze rejestru zawierające zakodowane lub zaszyfrowane ładunki
- nieoczekiwane wychodzące żądania HTTP POST
- podejrzane wyliczanie procesów
- wskaźniki Cobalt Strike
- przejęte konta e-mail wysyłające wewnętrzne wiadomości phishingowe
- nietypowe uwierzytelnianie z usług RDP lub VPN
Ponieważ kampania wykorzystuje przejęte konta, narzędzia zabezpieczające pocztę e-mail nie powinny polegać wyłącznie na reputacji nadawcy. Ważna jest także analiza wewnętrznego przepływu poczty i wykrywanie oparte na zachowaniu.
Powiązane operacje wpływu
Ujawnienie to pojawia się także wraz z doniesieniami o prokremlowskiej kampanii propagandowej z wykorzystaniem przejętych kont na Bluesky.
Prawdziwe konta należące do takich użytkowników jak dziennikarze i naukowcy zostały podobno nadużyte do publikowania fałszywych treści. Kampanię powiązano z moskiewską Social Design Agency oraz szerszą operacją wpływu Matryoshka.
Wzmacnia to powiązanie między operacjami cybernetycznymi a wojną informacyjną. W środowiskach współczesnych konfliktów atakujący mogą wykorzystywać kompromitację techniczną jednocześnie do wspierania szpiegostwa, propagandy, zakłóceń i działań wpływu.
Podsumowanie
Kampania phishingowa Ghostwritera z motywem Prometheus przeciwko ukraińskim organizacjom rządowym pokazuje, że socjotechnika pozostaje jednym z najskuteczniejszych punktów wejścia dla operacji cybernetycznych powiązanych z państwami.
Łańcuch malware nie jest nadmiernie złożony, ale jest praktyczny: zaufana przynęta, link w PDF, archiwum ZIP, wykonanie JavaScript, przygotowanie ładunku w rejestrze, rozpoznanie systemu i prawdopodobne wdrożenie Cobalt Strike.
Dla obrońców wniosek jest jasny. Zmniejszanie powierzchni ataku to coś więcej niż blokowanie znanego malware. Wymaga kontroli wykonywania skryptów, silnego monitorowania poczty e-mail, wykrywania przejętych kont, widoczności punktów końcowych i szybkiej reakcji na podejrzaną aktywność.
W obecnym środowisku zagrożeń, zwłaszcza dla Ukrainy i sojuszniczych organizacji sektora publicznego, nawet pozornie rutynowe linki do szkoleń czy dokumentów należy traktować z ostrożnością.


