
Powiązana z Chinami grupa zaawansowanego trwałego zagrożenia (APT) znana jako Webworm przeniosła swoje zainteresowanie na Europę, atakując organizacje rządowe i stosując coraz bardziej nietypowe techniki dowodzenia i kontroli, aby pozostać ukrytą w środowiskach ofiar.
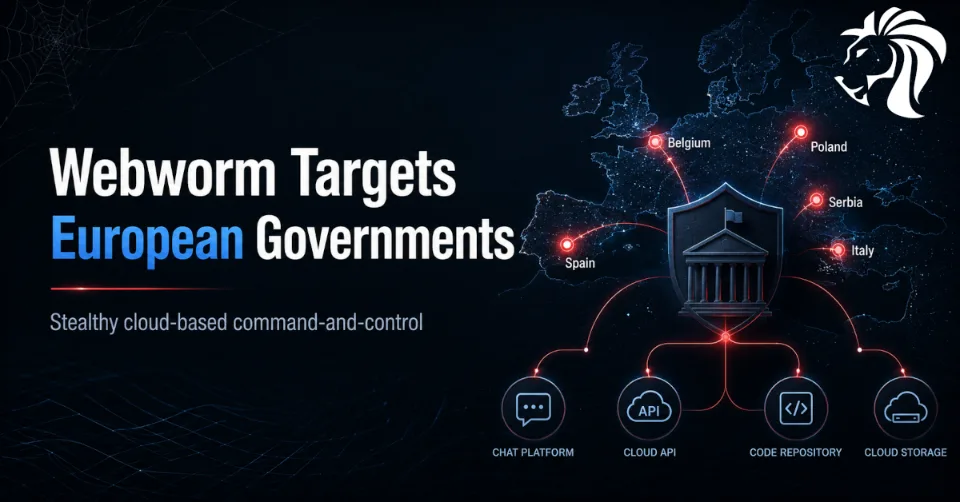
Najnowsze badania firmy ESET pokazują aktywność Webworm wymierzoną w organizacje w kilku krajach europejskich, w tym w Belgii, Włoszech, Serbii, Hiszpanii i Polsce, a dodatkową aktywność odnotowano w Republice Południowej Afryki.
Kampania pokazuje, że grupy zagrożeń powiązane z państwami odchodzą od tradycyjnej infrastruktury malware na rzecz legalnych usług chmurowych, narzędzi proxy i zaufanych platform, takich jak Discord, Microsoft Graph, GitHub i dostawcy przechowywania danych w chmurze.
Dla obrońców oznacza to trudny problem: złośliwy ruch może wtapiać się w normalną aktywność biznesową i deweloperską.
Kim jest Webworm?
Webworm to powiązana z Chinami grupa cyberszpiegowska, o której po raz pierwszy publicznie poinformowano w 2022 r. W tamtym czasie jej operacje były wymierzone głównie w organizacje w Azji.
Od tego czasu zakres zainteresowań grupy wydaje się znacząco poszerzony. Najnowsze ustalenia ESET sugerują, że Webworm atakuje obecnie europejskie organizacje rządowe, prawdopodobnie szukając możliwości uzyskania dostępu, utrwalenia się w sieci i zbierania informacji wywiadowczych.
Grupa z czasem rozwijała swoje narzędzia. Wcześniejsza aktywność obejmowała znane rodziny malware, takie jak McRat i Trochilus. Nowsze kampanie wskazują na przejście w stronę narzędzi proxy, niestandardowych backdoorów, infrastruktury hostowanej w chmurze i legalnych usług internetowych wykorzystywanych do dowodzenia i kontroli.
Ta ewolucja ma znaczenie, ponieważ dobrze znane rodziny malware często mają sygnatury, wzorce infrastruktury i wskaźniki, które zespoły ds. bezpieczeństwa potrafią wykrywać. Narzędzia proxy i legalne usługi chmurowe trudniej rozpoznać jako złośliwe, ponieważ mogą przypominać normalną aktywność sieciową.
Dlaczego w centrum uwagi jest teraz Europa
Atakowanie organizacji rządowych w całej Europie sugeruje, że Webworm poszerza priorytety w zakresie zbierania informacji wywiadowczych.
Choć dokładny cel nie został potwierdzony, środowiska rządowe są cennymi celami cyberszpiegostwa, ponieważ mogą zawierać:
- komunikację dyplomatyczną
- dokumenty dotyczące polityk
- wewnętrzne materiały planistyczne
- informacje o zamówieniach publicznych
- dane związane z obronnością lub bezpieczeństwem
- regionalny wywiad polityczny
- dostęp do organizacji partnerskich
- poświadczenia lub systemy, które można wykorzystać do dalszego przemieszczania się po sieci
Analiza ESET wskazuje, że Webworm może szukać punktów obrotu i możliwości uzyskania początkowego dostępu, które pozwalają grupie zagłębiać się w sieci.
To typowe dla operacji nastawionych na szpiegostwo. Celem nie zawsze jest natychmiastowe zakłócenie działania. Często chodzi o ciche utrwalenie się, długotrwały dostęp i stopniowe zbieranie informacji wywiadowczych.
Od tradycyjnego malware do operacji opartych na proxy
Jedną z najważniejszych zmian w aktywności Webworm jest coraz częstsze używanie narzędzi proxy i rozwiązań do tunelowania sieciowego.
Zamiast polegać wyłącznie na konwencjonalnych backdoorach, Webworm używa legalnych lub półlegalnych narzędzi, takich jak SoftEther VPN i rozwiązania proxy SOCKS. Grupa korzystała także z narzędzi takich jak:
iox- ChainWorm
- SmuxProxy
- WormFrp
- WormSocket
Narzędzia te pomagają atakującym ukrywać ruch, łączyć połączenia w łańcuchy przez przejęte systemy i przemieszczać się między hostami wewnętrznymi i zewnętrznymi.
Operacje oparte na proxy są atrakcyjne dla cyberprzestępców, ponieważ mogą:
- szyfrować komunikację atakujących
- ukrywać prawdziwe źródło ruchu
- wspierać przemieszczanie się wewnątrz sieci
- wtapiać się w legalną aktywność zdalnego dostępu
- ograniczać zależność od łatwo blokowanej infrastruktury malware
- utrudniać atrybucję i wykrywanie
W niektórych przypadkach atakujący mogą tworzyć ukryte sieci, nakłaniając ofiary do uruchomienia komponentów proxy, które stają się częścią szerszej infrastruktury atakującego.
EchoCreep: Discord jako kanał dowodzenia i kontroli
W 2025 r. Webworm wprowadził nowy backdoor o nazwie EchoCreep.
EchoCreep wykorzystuje popularną platformę czatu Discord do dowodzenia i kontroli. Zgodnie z analizą ESET backdoor używa Discorda do przesyłania plików, wysyłania raportów z działania i odbierania poleceń.
To rosnący trend w operacjach cybernetycznych. Atakujący korzystają z zaufanych platform, ponieważ ruch do tych usług może nie wyglądać od razu podejrzanie. Wiele organizacji zezwala na dostęp do platform współpracy w chmurze, komunikatorów i usług dla programistów, co czyni je użytecznymi kanałami ukrytej komunikacji.
Używanie Discorda do dowodzenia i kontroli może pomagać atakującym unikać wykrycia, ponieważ:
- ruch do Discorda może być domyślnie dozwolony
- komunikacja odbywa się przez legalną infrastrukturę
- narzędzia bezpieczeństwa mogą nie sprawdzać zawartości dogłębnie
- zablokowanie całej usługi może być niepraktyczne dla niektórych organizacji
- każdej ofierze można przypisać osobny serwer lub strukturę kanałów
ESET ustaliła też, że Webworm używał specjalnie spreparowanych żądań HTTP do przekazywania komunikacji sieciowej przez API Discorda.
GraphWorm: nadużywanie Microsoft Graph i OneDrive
Drugim nowym backdoorem Webworm jest GraphWorm.
GraphWorm wykorzystuje Microsoft Graph API i punkty końcowe OneDrive do odbierania zadań i przesyłania informacji o ofierze.
Ta technika jest szczególnie niepokojąca dla środowisk korporacyjnych, ponieważ ruch Microsoft 365 jest powszechny i często traktowany jako zaufany. Wiele organizacji w dużym stopniu polega na Microsoft Graph, OneDrive, Teams, SharePoint i innych usługach chmurowych Microsoft.
Złośliwe użycie Microsoft Graph może być trudne do odróżnienia od legalnej aktywności biznesowej, jeśli organizacje nie monitorują zachowań w sposób staranny.
GraphWorm podobno używa osobnych katalogów OneDrive dla każdej ofiary, co pomaga atakującym organizować operacje i ograniczać nakładanie się przejętych środowisk.
To podejście odzwierciedla szerszą zmianę w zachowaniu atakujących: dowodzenie i kontrola przenoszą się do zaufanych ekosystemów chmurowych.
GitHub i S3 wykorzystywane do przygotowania ładunków i konfiguracji
Webworm używał także repozytoriów GitHub do przechowywania (staging) malware i narzędzi, co pozwalało atakującym pobierać komponenty na systemy ofiar w razie potrzeby.
Ponadto ESET zaobserwowała, że Webworm używał swojego niestandardowego rozwiązania proxy WormFrp do pobierania konfiguracji z przejętego bucketu Amazon S3.
Wykorzystanie publicznej infrastruktury hostowanej w chmurze utrudnia wykrywanie. GitHub i AWS są szeroko używane w organizacjach, zwłaszcza w środowiskach deweloperskich, chmurowych i IT. Ruch do tych platform może nie budzić natychmiastowych podejrzeń.
Dla obrońców oznacza to, że nie wystarczy blokować znanych złośliwych domen. Zespoły ds. bezpieczeństwa muszą rozumieć, które procesy komunikują się z usługami chmurowymi i czy takie zachowanie jest oczekiwane.
Początkowy dostęp pozostaje niejasny
Wektor początkowego dostępu w ostatnich operacjach Webworm nie został w pełni potwierdzony.
ESET zwróciła jednak uwagę, że grupa używa open source’owych skanerów podatności do przeszukiwania plików i katalogów serwerów WWW w poszukiwaniu słabości w środowiskach docelowych. Sugeruje to, że Webworm może wykorzystywać ujawnione luki w zabezpieczeniach, zanim wdroży backdoory i narzędzia proxy.
Jest to zgodne z typowym zachowaniem grup APT. Atakujący często zaczynają od identyfikacji ujawnionych systemów, podatnych aplikacji, błędnie skonfigurowanych usług lub słabej infrastruktury wystawionej do internetu.
Po uzyskaniu dostępu wdrażają bardziej ukryte narzędzia do utrwalania się, dowodzenia i kontroli oraz ruchu bocznego.
Dlaczego te techniki trudno wykryć
Podejście Webworm jest trudne dla obrońców, ponieważ w dużej mierze opiera się na usługach i narzędziach, które mogą wyglądać na legalne.
Zespoły ds. bezpieczeństwa mogą widzieć ruch do:
- Discorda
- Microsoft Graph
- OneDrive
- GitHuba
- Amazon S3
- SoftEther VPN
- infrastruktury proxy hostowanej w chmurze
Żadne z nich nie jest z natury złośliwe.
Wyzwaniem jest kontekst. Kluczowe pytanie brzmi nie tylko: „Czy ten cel jest zły?”, ale także:
- Który proces nawiązuje połączenie?
- Czy ta aplikacja powinna używać Discorda lub Microsoft Graph?
- Czy rola użytkownika jest spójna z tym ruchem?
- Czy dane są przesyłane w nieoczekiwany sposób?
- Czy występują nietypowe wolumeny, wzorce czasowe lub miejsca docelowe?
- Czy proces działa z nietypowej ścieżki?
- Czy serwer komunikuje się z usługą, z której nigdy wcześniej nie korzystał?
Wykrywanie musi przejść od prostego dopasowywania wskaźników do analizy behawioralnej.
Rekomendacje obronne
Organizacje, zwłaszcza agencje rządowe i partnerzy z sektora publicznego, powinny potraktować tę aktywność jako przypomnienie, aby przejrzeć ekspozycję zewnętrzną i monitorowanie usług chmurowych.
Zalecane działania obejmują:
- szybko łataj systemy wystawione do internetu
- ogranicz niepotrzebną publiczną ekspozycję usług WWW
- skanuj podatne aplikacje, zanim zrobią to atakujący
- monitoruj ruch wychodzący do Discorda, Microsoft Graph, OneDrive, GitHuba i S3
- sprawdzaj, które procesy komunikują się z API chmurowymi
- ustaw alerty dla nietypowego przesyłania danych na platformy współpracy lub przechowywania
- monitoruj nieoczekiwane narzędzia proxy i usługi VPN
- ogranicz nieautoryzowane użycie SoftEther VPN i proxy SOCKS
- sprawdzaj podejrzaną aktywność przekierowywania portów
- poszukuj nieznanych plików binarnych o nazwach podobnych do narzędzi proxy lub tunelowania
- przeglądaj telemetrię punktów końcowych pod kątem nietypowych łańcuchów procesów
- segmentuj wrażliwe systemy rządowe i administracyjne
- egzekwuj zasadę najmniejszych uprawnień dla kont i dostępu do usług
- utrzymuj rozbudowane logowanie dla Microsoft 365 i API chmurowych
- przejrzyj opublikowane przez ESET wskaźniki naruszenia bezpieczeństwa, jeśli mają zastosowanie
Tam, gdzie pozwala na to działalność biznesowa, organizacje powinny ograniczyć dostęp do usług takich jak Discord z sieci rządowych lub o wysokim poziomie bezpieczeństwa, chyba że istnieje wyraźna potrzeba operacyjna.
Co monitorować
Zespoły ds. bezpieczeństwa powinny zwracać szczególną uwagę na nietypowe wzorce komunikacji z udziałem procesów niestandardowych.
Przykłady obejmują:
- proces systemowy komunikujący się z Discordem
- serwer wykonujący nieoczekiwane wywołania Microsoft Graph API
- narzędzia na punktach końcowych przesyłające dane do OneDrive bez interakcji użytkownika
- narzędzia wiersza poleceń łączące się z repozytoriami GitHub
- nieznane pliki binarne łączące się z serwerami w chmurze
- nieoczekiwane użycie SoftEther VPN
- długo działające procesy proxy
- powtarzające się połączenia wychodzące do nieznanej infrastruktury chmurowej
- transfery danych do bucketów S3, które nie należą do organizacji
Najskuteczniejszą strategią wykrywania jest połączenie telemetrii punktów końcowych, logów sieciowych, dzienników audytu chmury i aktywności tożsamości.
Podsumowanie
Ostatnia aktywność Webworm pokazuje, jak współczesne grupy szpiegowskie dostosowują swoje metody dowodzenia i kontroli.
Zamiast polegać wyłącznie na tradycyjnej infrastrukturze malware, atakujący coraz częściej wykorzystują legalne platformy chmurowe, usługi komunikacyjne, API i narzędzia proxy, aby ukrywać się w normalnym ruchu sieciowym.
Dla europejskich organizacji rządowych ta kampania jest przypomnieniem, że cyberszpiegostwo nie dotyczy wyłącznie wykrywania malware. Chodzi o zrozumienie, w jaki sposób zaufane usługi mogą zostać nadużyte.
Priorytet obronny jest jasny: łataj ujawnione systemy, zmniejszaj powierzchnię ataku, monitoruj nietypową komunikację z chmurą i badaj niestandardowe procesy komunikujące się z platformami takimi jak Discord, Microsoft Graph, GitHub i S3.
We współczesnym krajobrazie zagrożeń legalne usługi mogą stać się ukrytymi kanałami. Obrońcy muszą obserwować nie tylko to, dokąd trafia ruch, ale także dlaczego tam trafia.


