
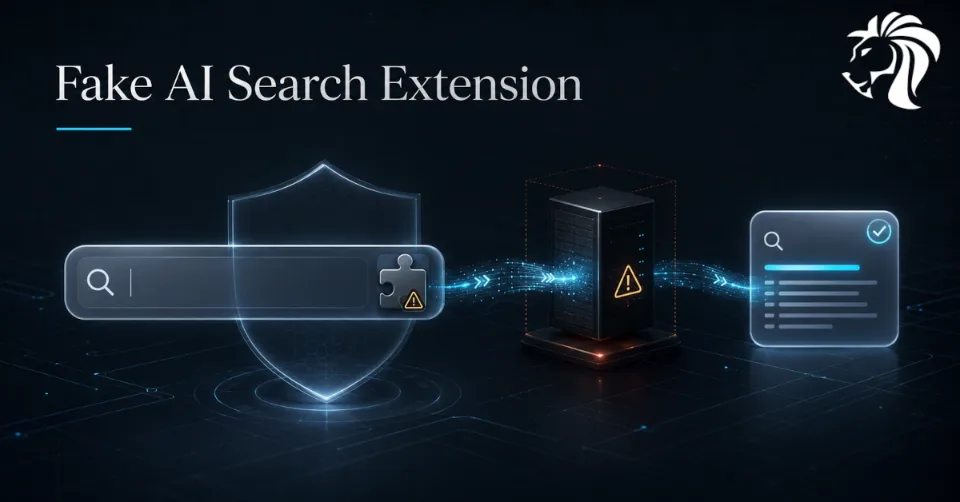
Microsoft zidentyfikował złośliwe rozszerzenie Chrome, które podszywało się pod wyszukiwarkę AI Perplexity i po cichu zbierało dane o aktywności wyszukiwania użytkowników.
Rozszerzenie o nazwie „Search for perplexity ai” używało identyfikatora flkebkiofojicogddingbdmcmkpbplcd i opierało się na domenie łudząco podobnej do oryginalnej, perplexity-ai[.]online, by sprawiać wrażenie powiązanego z prawdziwą usługą Perplexity pod adresem perplexity.ai.
Według zespołu badawczego Microsoft Defender firma Google usunęła rozszerzenie ze sklepu Chrome Web Store po odpowiedzialnym ujawnieniu problemu.
Cel rozszerzenia był prosty: przechwytywać aktywność wyszukiwania i zbierać dane, zanim użytkownicy zostaną przekierowani do prawdziwych wyników wyszukiwania.
Jak działało rozszerzenie
Po zainstalowaniu rozszerzenie zmieniało domyślną wyszukiwarkę przeglądarki.
Z perspektywy użytkownika wyszukiwanie nadal wydawało się działać normalnie. Wyniki ostatecznie były wyświetlane przez prawdziwe wyszukiwarki, takie jak Perplexity, Google czy Bing.
Zanim jednak do tego doszło, zapytanie było kierowane przez kontrolowaną przez atakującego domenę perplexity-ai[.]online.
Ten pierwszy przystanek pozwalał serwerowi atakującego rejestrować:
- zapytanie wyszukiwania
- nagłówki przeglądarki
- adres IP
- user agenta
- inne metadane żądania
Po zarejestrowaniu danych serwer przekierowywał użytkownika do legalnej wyszukiwarki.
Utrudniało to zauważenie ataku, ponieważ końcowy wynik wyglądał normalnie.
Kradzież następowała po cichu, przed przekierowaniem.
Pasek adresu pogarszał sprawę
Rozszerzenie nie zbierało tylko zakończonych wyszukiwań.
Nadużywało też funkcji podpowiedzi wyszukiwania na żywo w Chrome.
Ustawiając parametr przeglądarki suggest_url na domenę kontrolowaną przez atakującego, rozszerzenie mogło otrzymywać tekst wpisywany na pasku adresu, zanim użytkownik nacisnął Enter.
Oznacza to, że atakujący mógł potencjalnie zobaczyć nie tylko końcowe frazy wyszukiwania, ale też każdy znak wpisany na pasku adresu w czasie generowania podpowiedzi.
To poważny problem dla prywatności.
Użytkownicy często wpisują na pasku adresu wrażliwe fragmenty, w tym nazwy wewnętrznych firm, odniesienia do klientów, osobiste pytania, częściowe adresy URL, komunikaty o błędach lub frazy związane z bezpieczeństwem.
Nawet jeśli nie potwierdzono kradzieży haseł, rozszerzenie miało dostęp do znacznie większej ilości informacji, niż kiedykolwiek powinno potrzebować narzędzie do wyszukiwania.
Dlaczego to nie było zwykłe przekierowanie
Chrome pozwala rozszerzeniom zastępować dostawców wyszukiwania. Wiele legalnych rozszerzeń korzysta z tej możliwości.
Podejrzane jest to, co to rozszerzenie zrobiło z tym dostępem.
Zamiast po prostu przekierowywać użytkowników do dostawcy wyszukiwania, kierowało ruch przez infrastrukturę kontrolowaną przez atakującego.
Microsoft stwierdził również, że rozszerzenie żądało uprawnień z rodziny declarativeNetRequest, które mogą służyć do modyfikowania i przekierowywania ruchu przeglądarki.
Rozszerzenie zawierało też logikę po stronie serwera, która rejestrowała każde żądanie.
Ma to znaczenie, ponieważ sugeruje, że zbieranie danych było zamierzone, a nie przypadkowym efektem ubocznym przekierowania wyszukiwania.
Rozszerzenie miało podobno zawierać także wyłączone reguły przekierowań dla Google i Bing, co oznacza, że ten sam mechanizm można było potencjalnie rozszerzyć na inne wyszukiwarki.
Zawierało też miejsce na późniejsze wykonywanie kodu WebAssembly, co jest zbędne w prostym rozszerzeniu wyszukiwania i budzi dodatkowe obawy co do możliwych przyszłych funkcji.
Marka AI staje się przynętą dla malware
Ten incydent wpisuje się w szerszy trend: złośliwe rozszerzenia przeglądarek ukrywają się za marką AI.
Atakujący wiedzą, że użytkownicy aktywnie szukają narzędzi AI, asystentów, pomocników wyszukiwania, towarzyszy przeglądarki i rozszerzeń zwiększających produktywność.
To tworzy okazję.
Fałszywe rozszerzenie z marką AI może wyglądać na przydatne, znajome i niskiego ryzyka. Po zainstalowaniu może żądać uprawnień przeglądarki, zmieniać sposób wyszukiwania, monitorować aktywność w sieci lub zbierać wrażliwe dane wejściowe.
Microsoft wcześniej powiązał inne złośliwe rozszerzenia o tematyce AI z działaniami polegającymi na przechwytywaniu rozmów (chat-skimming) w usługach takich jak ChatGPT i DeepSeek.
W tych przypadkach atakujący koncentrowali się na rozmowach wewnątrz platform AI.
To rozszerzenie podszywające się pod Perplexity było inne.
Jego cel był szerszy: wyszukiwania użytkowników i tekst wpisywany na pasku adresu.
Czyni to je szczególnie niepokojącym, ponieważ pasek adresu przeglądarki to jedno z najczęściej używanych pól wprowadzania na każdym urządzeniu.
Dlaczego dane wyszukiwania są cenne
Zapytania wyszukiwania mogą ujawniać bardzo wiele o osobie lub organizacji.
W przypadku osób prywatnych mogą ujawniać:
- problemy zdrowotne
- pytania finansowe
- kwestie prawne
- zainteresowania osobiste
- aktywność powiązaną z lokalizacją
- prywatne tematy badawcze
W przypadku firm aktywność wyszukiwania może ujawniać:
- wewnętrzne narzędzia
- nazwy klientów
- nazwy projektów
- szczegóły infrastruktury
- relacje z dostawcami
- incydenty bezpieczeństwa
- komunikaty o błędach
- strategię biznesową
Nawet bez haseł tego rodzaju dane mogą wspierać profilowanie, phishing, rozpoznanie i ataki ukierunkowane.
Złośliwe rozszerzenie nie potrzebuje pełnego przejęcia konta, by stworzyć zagrożenie.
Czasami wystarczą metadane i zachowania związane z wyszukiwaniem.
Co powinni zrobić użytkownicy
Każdy, kto zainstalował rozszerzenie „Search for perplexity ai”, powinien je natychmiast usunąć.
Użytkownicy powinni też sprawdzić, czy ich domyślna wyszukiwarka nie została zmieniona.
Zalecane kroki:
- usuń podejrzane rozszerzenie
- przejrzyj wszystkie zainstalowane rozszerzenia Chrome
- sprawdź ustawienie domyślnej wyszukiwarki
- w razie potrzeby zresetuj ustawienia dostawcy wyszukiwania
- usuń podejrzane uprawnienia przeglądarki
- zwracaj uwagę na nieoczekiwane przekierowania
- unikaj rozszerzeń z łudząco podobną marką AI
Użytkownicy powinni też zachować ostrożność wobec każdego rozszerzenia, które prosi o zmianę ustawień wyszukiwania lub kierowanie aktywności przeglądania przez nieznaną domenę.
Rozszerzenie do wyszukiwania nie powinno potrzebować szerokiej kontroli nad ruchem przeglądarki.
Co powinny monitorować zespoły bezpieczeństwa
W przypadku organizacji ryzyko jest większe, ponieważ rozszerzenia przeglądarek mogą po cichu rozprzestrzeniać się na wiele punktów końcowych.
Zespoły bezpieczeństwa powinny zwracać uwagę na:
- nieautoryzowane rozszerzenia Chrome
- zmienionych domyślnych dostawców wyszukiwania
- podejrzane uprawnienia rozszerzeń
- ruch przeglądarki do nieznanych domen
- domeny łudząco podobne do usług AI
- nieoczekiwane użycie uprawnień declarativeNetRequest
- rozszerzenia przekierowujące ruch wyszukiwania
- nietypowe punkty końcowe podpowiedzi paska adresu
Organizacje powinny też rozważyć użycie zasad zarządzania przeglądarkami, aby zezwalać wyłącznie na zatwierdzone rozszerzenia.
Jest to szczególnie ważne w przypadku narzędzi z marką AI, gdzie zainteresowanie pracowników może być duże, a podszywanie się atakujących staje się coraz powszechniejsze.
Zalecane mechanizmy ochrony
Wskazówki Microsoftu koncentrują się na podstawowych, ale istotnych mechanizmach kontroli:
- zezwalaj wyłącznie na zatwierdzone rozszerzenia
- egzekwuj zasady dotyczące rozszerzeń przeglądarki
- przeglądaj uprawnienia rozszerzeń
- monitoruj zmiany dostawcy wyszukiwania
- kontroluj podejrzane przekierowania w przeglądarce
- blokuj znane złośliwe domeny lub domeny łudząco podobne do prawdziwych
- edukuj użytkowników na temat fałszywych narzędzi AI
- weryfikuj tożsamość wydawcy przed instalacją
- wybieraj oficjalne linki producentów zamiast wyników wyszukiwania w sklepie
W firmach kontrolę rozszerzeń należy traktować jako element bezpieczeństwa punktów końcowych.
Przeglądarki są dziś główną platformą pracy, a rozszerzenia mogą stać się bezpośrednią drogą do wrażliwych danych.
Podsumowanie
Fałszywe rozszerzenie Chrome podszywające się pod Perplexity AI pokazuje, jak atakujący dostosowują się do popularności narzędzi AI.
Rozszerzenie nie musiało wykorzystywać luki w przeglądarce ani kraść haseł, by stworzyć zagrożenie.
Użyło własnych mechanizmów rozszerzeń Chrome, by zmienić dostawcę wyszukiwania, przechwytywać zapytania, zbierać tekst wpisywany na pasku adresu i przekierowywać użytkowników do legalnych wyników, tak aby cała aktywność wyglądała normalnie.
Marka AI pomogła zdobyć zaufanie.
Przejęcie ustawień wyszukiwania umożliwiło zbieranie danych.
Wniosek jest jasny: rozszerzenia przeglądarek należy traktować jak oprogramowanie o realnym wpływie na bezpieczeństwo, zwłaszcza gdy żądają kontroli nad ustawieniami wyszukiwania, przekierowaniami lub danymi przeglądania.


