
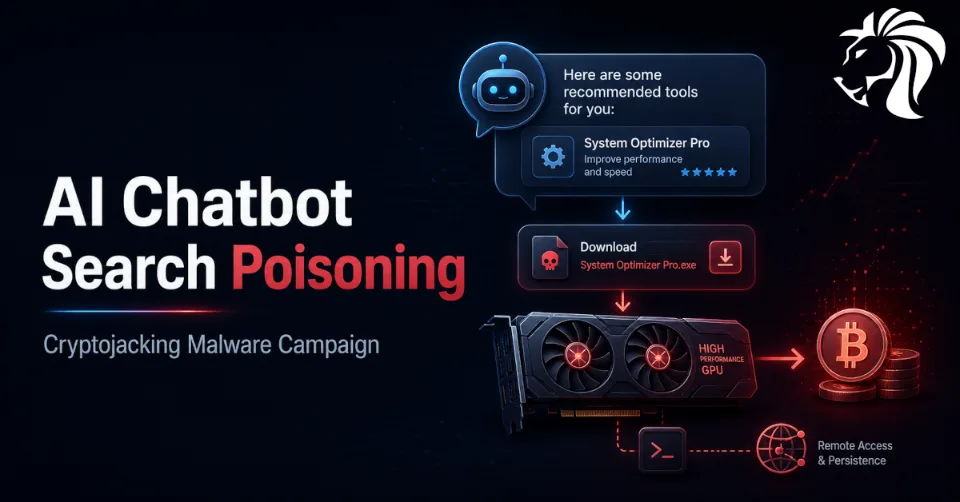
⚠️ Microsoft ostrzegł przed aktywną kampanią cryptojackingu, która wykorzystuje nową i niepokojącą technikę dostarczania: złośliwe rekomendacje oprogramowania podsuwane w interakcjach z chatbotami opartymi na sztucznej inteligencji.
Kampania podszywa się pod legalne narzędzia systemowe i programy do monitorowania sprzętu, a następnie nakłania użytkowników do pobrania złośliwego oprogramowania ze stron kontrolowanych przez atakujących. Choć bezpośrednim celem jest wydobywanie kryptowalut, Microsoft wskazuje, że atakujący zapewniają sobie również trwały zdalny dostęp, co stwarza możliwość dalszych działań, takich jak kradzież danych, ruch boczny czy ransomware.
Ta kampania pokazuje, jak cyberprzestępcy dostosowują socjotechnikę do współczesnych zachowań użytkowników. Ponieważ coraz więcej osób korzysta z chatbotów AI, aby szukać rekomendacji oprogramowania, atakujący zaczynają traktować odpowiedzi generowane przez AI jako nowy kanał dystrybucji.
Od zatruwania SEO do zatruwania wyszukiwania AI
Od lat atakujący stosują zatruwanie wyników wyszukiwania metodami SEO, aby wypychać złośliwe strony wyżej w wynikach wyszukiwarek. Użytkownicy szukający legalnego oprogramowania mogli trafiać na fałszywe strony pobierania, które wyglądały przekonująco, ale dostarczały złośliwe oprogramowanie.
Najnowsze badania Microsoftu sugerują, że ta taktyka ewoluuje.
W niedawnej aktywności zaobserwowanej w kwietniu 2026 roku użytkownicy byli według doniesień kierowani na złośliwe strony nie tylko przez klasyczne wyniki wyszukiwarek, lecz także w interakcjach z narzędziami opartymi na dużych modelach językowych. W niektórych przypadkach użytkownikom pytającym chatboty AI o rekomendacje pobierania oprogramowania wyświetlano w wygenerowanych odpowiedziach linki do domen kontrolowanych przez atakujących.
To istotna zmiana.
Chatboty AI są coraz częściej używane jako asystenci wyszukiwania. Użytkownicy mogą ufać odpowiedzi, ponieważ wygląda ona na rozmowną, pomocną i uwzględniającą kontekst. Jeśli atakujący potrafią wpływać na to, jakie strony pojawiają się w takich odpowiedziach, zyskują kolejną drogę dotarcia do ofiar.
Podszywanie się pod zaufane narzędzia systemowe
Kampania podszywa się pod znane narzędzia systemowe i oprogramowanie powszechnie używane przez użytkowników o technicznym zacięciu, w tym:
- CrystalDiskInfo
- HWMonitor
- Display Driver Uninstaller
- FurMark
- K-Lite Codec Pack
- PDFgear
Ten dobór wydaje się celowy.
Kilka z tych narzędzi jest popularnych wśród użytkowników komputerów do gier, stacji roboczych lub kart graficznych o wysokiej wydajności. Microsoft ocenił, że atakujący mogą próbować kompromitować systemy o wyższej wartości do kopania na GPU, zamiast infekować losowe maszyny na masową skalę.
Innymi słowy, kampania nie szuka byle jakiego urządzenia końcowego. Szuka opłacalnych urządzeń końcowych.
Maszyna z mocnym GPU może wygenerować większą wartość dla operacji cryptojackingu, co czyni ją atrakcyjniejszym celem.
Jak działa łańcuch ataku
Atak zaczyna się, gdy użytkownicy szukają legalnych narzędzi lub proszą narzędzia AI o rekomendacje pobierania.
Mogą wtedy zostać skierowani na fałszywe strony pobierania kontrolowane przez atakujących. Strony te zawierają wyraźne przyciski pobierania, które pobierają archiwa ZIP z poddomen przygotowanych na potrzeby kampanii, hostowanych w domenie gleeze[.]com, z wykorzystaniem infrastruktury powiązanej z Dynu, dostawcą dynamicznego DNS często nadużywanym przez cyberprzestępców.
Microsoft zidentyfikował ponad 150 złośliwych domen udostępniających te fałszywe narzędzia.
Pobrane archiwum ZIP zawiera dwa istotne komponenty:
- Legalny plik wykonywalny
- Złośliwą bibliotekę DLL o nazwie
autorun.dll
Gdy użytkownik uruchamia legalny plik wykonywalny, złośliwa biblioteka DLL zostaje załadowana metodą sideloadingu. Ta biblioteka instaluje następnie kolejny złośliwy komponent o nazwie vcredist_x64.dll za pomocą msiexec.exe.
Ten komponent jest w rzeczywistości spakowanym instalatorem ScreenConnect.
ScreenConnect używany do trwałego zdalnego dostępu
ScreenConnect to legalne narzędzie do zdalnego dostępu. Jak wiele produktów do zdalnego zarządzania, może być nadużywane przez atakujących, gdy zostanie wdrożone bez autoryzacji.
W tej kampanii złośliwe oprogramowanie instaluje ScreenConnect, aby zainfekowana maszyna mogła wielokrotnie łączyć się z serwerem kontrolowanym przez atakującego pod adresem:
193.42.11[.]108
Daje to atakującym trwały zdalny dostęp do zainfekowanego hosta.
Ten szczegół jest ważny, ponieważ kampania nie ogranicza się do kopania kryptowalut. Gdy zdalny dostęp już istnieje, atakujący może później wykonywać dodatkowe działania, w tym:
- kradzież danych
- zbieranie poświadczeń
- rozpoznanie wewnętrzne
- ruch boczny
- wdrażanie złośliwego oprogramowania
- przygotowania do ataku ransomware
Cryptojacking może być pierwszym krokiem monetyzacji, ale trwały dostęp stwarza szersze ryzyko.
SimpleRunPE: trwałość, unikanie wykrycia i wdrażanie koparki
Po zainstalowaniu ScreenConnect atakujący używa go do dostarczenia pliku wykonywalnego o nazwie SimpleRunPE.exe.
Ten plik binarny pełni kilka kluczowych funkcji:
- zapewnia trwałość za pomocą kluczy Run w rejestrze
- tworzy zaplanowane zadania
- konfiguruje wykluczenia w Microsoft Defender
- przeprowadza kontrole antyanalityczne
- stosuje process hollowing
- uruchamia kod koparki pod zaufanym plikiem binarnym podpisanym przez Microsoft
Process hollowing to technika, w której złośliwy kod jest wstrzykiwany do legalnego procesu. Może to pomóc złośliwemu oprogramowaniu ukryć się pod postacią zaufanego pliku wykonywalnego i uniknąć wykrycia przez niektóre narzędzia bezpieczeństwa.
W niektórych przypadkach zamiast transferu plików przez ScreenConnect atakujący użyli skryptu PowerShell do pobrania pliku binarnego ze zdalnego dysku. Plik zapisano lokalnie jako vlc.exe, prawdopodobnie po to, by wyglądał mniej podejrzanie, a następnie utworzono zaplanowane zadanie do jego uruchamiania.
Skrypt następnie sam się usuwał, aby ograniczyć ilość śladów.
Wybór koparki w czasie działania
Po uaktywnieniu opróżniony (hollowed) plik binarny komunikuje się z serwerem atakującego i wysyła szczegółowe informacje o hoście. Następnie pobiera w czasie działania odpowiednie archiwum z koparką.
Złośliwe oprogramowanie obsługuje trzy programy do kopania:
- gminer
- lolMiner
- SRBMiner-MULTI
Taki wybór w czasie działania pozwala atakującym dopasować ładunek do systemu ofiary i zmaksymalizować wydajność kopania.
Złośliwe oprogramowanie odtwarza też artefakty trwałości, jeśli zostaną usunięte, i ponownie konfiguruje wykluczenia w Defenderze, aby utrzymać dostęp.
Utrudnia to sprzątanie, jeśli obrońcy usuną tylko jeden komponent, bez dokładnego zbadania całego łańcucha infekcji.
Zachowania antyanalityczne i ukrywanie się
Złośliwe oprogramowanie aktywnie wypatruje narzędzi, których użytkownicy lub obrońcy mogliby użyć do inspekcji uruchomionych procesów.
Jeśli wykryje niektóre narzędzia do monitorowania procesów, natychmiast kończy działanie koparki.
Monitorowane narzędzia to między innymi:
taskmgr.exeprocesshacker.exeprocesshacker2.exeprocexp.exeprocexp64.exesysteminformer.exe
Takie zachowanie ma zmniejszyć podejrzenia. Jeśli użytkownik otworzy Menedżera zadań lub Process Explorer, aby sprawdzić, dlaczego jego GPU lub system jest mocno obciążony, proces kopania może się tymczasowo zatrzymać.
Dzięki temu maszyna może wyglądać normalnie podczas ręcznej kontroli.
Dlaczego ta kampania ma znaczenie
Cryptojacking bywa traktowany jako zagrożenie o niższym priorytecie, ponieważ nie szyfruje od razu plików ani nie kradnie pieniędzy bezpośrednio ofierze.
Taki pogląd jest zbyt wąski.
Ta kampania obejmuje trwały zdalny dostęp, wykluczenia w Defenderze, process hollowing, zaplanowane zadania i narzędzia do zdalnej administracji. To nie są nieszkodliwe zachowania koparek. To oznaki bardziej zaawansowanego łańcucha włamania.
Skompromitowane urządzenie końcowe może stać się:
- węzłem kopiącym
- przyczółkiem zdalnego dostępu
- punktem wyjścia dla przyszłego złośliwego oprogramowania
- źródłem skradzionych poświadczeń
- punktem obrotu do większej sieci
- kandydatem do wdrożenia ransomware
Dla użytkowników domowych skutkiem może być spadek wydajności, większe zużycie energii, obciążenie sprzętu i ryzyko dla prywatności. Dla organizacji skutki mogą być znacznie poważniejsze.
Rekomendacje AI jako nowa powierzchnia ataku
Najważniejszą lekcją strategiczną jest nadużywanie rekomendacji chatbotów AI.
Ponieważ użytkownicy coraz częściej polegają na narzędziach AI przy wyborze oprogramowania, atakujący będą próbować wpływać na to, co te narzędzia polecają. Może to obejmować zatruwanie wyników wyszukiwania, tworzenie fałszywych stron z oprogramowaniem, manipulowanie treściami w sieci i budowanie domen, które wydają się wiarygodne dla systemów wyszukiwania wykorzystywanych przez AI.
Tworzy to nowy rodzaj problemu z zaufaniem.
Użytkownicy mogą zapytać chatbota AI: „Skąd mogę pobrać HWMonitor?” i założyć, że odpowiedź jest bezpieczniejsza niż przypadkowy wynik wyszukiwania. Ale jeśli chatbot poda złośliwy link, użytkownik może mu zaufać jeszcze chętniej.
Szkolenia z zakresu świadomości bezpieczeństwa muszą teraz obejmować także zachowania związane z wyszukiwaniem wspomaganym przez AI.
Najbezpieczniejszym źródłem pobierania nadal jest oficjalna strona producenta lub zaufany kanał dystrybucji oprogramowania, a nie link wygenerowany przez AI.
Zaufane narzędzia i nadużycia ze strony podmiotów trzecich
Raport Microsoftu łączy tę kampanię także z szerszym motywem: atakujący coraz częściej nadużywają zaufanych narzędzi, zaufanych relacji i legalnej infrastruktury.
Ten sam raport omawia inne incydenty, w których atakujący kompromitowali urządzenia brzegowe wystawione do internetu, nadużywali uprzywilejowanych kont, przemieszczali się przez wewnętrzne systemy Linux, atakowali serwery Confluence oraz wykorzystywali zaufane relacje operacyjne lub zewnętrznych dostawców usług IT do utrzymywania dostępu.
Wzorzec jest jasny.
Cyberprzestępcy preferują metody, które na pierwszy rzut oka wyglądają legalnie:
- narzędzia do zdalnego zarządzania
- zatwierdzone oprogramowanie dostawców
- zaufane ścieżki aktualizacji
- platformy chmurowe
- dostęp dostawców usług
- legalne procesy uwierzytelniania
- podpisane pliki binarne
- popularne usługi infrastrukturalne
To sprawia, że „zaufane” narzędzia stają się niebezpieczne, gdy widoczność i weryfikacja są słabe.
Rekomendacje obronne dla użytkowników
Indywidualni użytkownicy powinni zachować ostrożność przy pobieraniu narzędzi systemowych, zwłaszcza związanych z GPU, sterownikami, dyskami, kodekami lub testami wydajności.
Zalecane kroki obejmują:
- pobieranie oprogramowania wyłącznie z oficjalnych stron producentów
- unikanie linków do pobrania z nieznanych serwerów lustrzanych
- ostrożność wobec rekomendacji oprogramowania generowanych przez AI
- dokładne sprawdzanie nazw domen
- unikanie uruchamiania plików wykonywalnych z archiwów ZIP bez sprawdzenia źródła
- utrzymywanie włączonego Microsoft Defender lub innego renomowanego produktu zabezpieczającego
- monitorowanie nieoczekiwanego użycia GPU
- sprawdzanie nieznanych instalacji ScreenConnect
- usuwanie podejrzanych zaplanowanych zadań
- sprawdzanie nieznanych wykluczeń w Defenderze
Jeśli system nagle robi się gorący, głośny, wolny lub wykazuje nietypowe użycie GPU, należy brać pod uwagę złośliwe oprogramowanie do kopania kryptowalut.
Rekomendacje obronne dla organizacji
Organizacje powinny traktować tę kampanię jako coś więcej niż konsumencki problem z cryptojackingiem.
Zalecane działania obejmują:
- blokowanie znanych złośliwych domen i infrastruktury
- monitorowanie połączeń wychodzących do podejrzanych domen dynamicznego DNS
- alertowanie o nieautoryzowanych instalacjach ScreenConnect
- prowadzenie inwentaryzacji zatwierdzonych narzędzi do zdalnego zarządzania
- blokowanie nieautoryzowanego oprogramowania do zdalnego dostępu
- monitorowanie zmian w wykluczeniach Defendera
- alertowanie o nieoczekiwanej aktywności
msiexec.exeinstalującej narzędzia zdalne - wykrywanie sideloadingu bibliotek DLL z katalogów pobierania użytkowników
- monitorowanie pobrań PowerShell ze zdalnych dysków
- alertowanie o zaplanowanych zadaniach tworzonych przez procesy nieadministracyjne
- monitorowanie nietypowego użycia GPU na stacjach roboczych
- ograniczenie uprawnień do instalowania oprogramowania
- stosowanie kontroli aplikacji w środowiskach wysokiego ryzyka
Zespoły ds. bezpieczeństwa powinny też sprawdzić, czy użytkownicy mogą pobierać i instalować narzędzia z sieci bez zatwierdzenia.
Co monitorować
Przydatne punkty wykrywania to:
- pobrania plików ZIP z nieznanych stron z oprogramowaniem
- uruchamianie legalnych narzędzi z podejrzanych ścieżek
- sideloading
autorun.dll - instalacja
vcredist_x64.dll - nieoczekiwani klienci ScreenConnect
- połączenia wychodzące do
193.42.11[.]108 - tworzenie kluczy Run w rejestrze
- podejrzane zaplanowane zadania
- zmiany w wykluczeniach Defendera
- zachowania typowe dla process hollowing
- pobrania oprogramowania do kopania kryptowalut
- uruchamianie plików o nazwie
vlc.exez nietypowych katalogów - skrypty PowerShell, które pobierają pliki binarne i same się usuwają
Organizacje powinny korelować telemetrię z punktów końcowych, logi DNS, logi proxy oraz inwentarze oprogramowania do zdalnego dostępu.
Podsumowanie
Ostrzeżenie Microsoftu pokazuje, jak cyberprzestępcy dostosowują się do nowych nawyków wyszukiwania.
Stary model był prosty: zatruć wyniki wyszukiwania i czekać, aż użytkownicy klikną. Nowy model dodaje kolejną warstwę: wpływanie na rekomendacje chatbotów AI, tak aby złośliwe strony pobierania pojawiały się w generowanych odpowiedziach.
W połączeniu z podszywaniem się pod oprogramowanie, sideloadingiem DLL, nadużywaniem ScreenConnect, mechanizmami trwałości, wykluczeniami w Defenderze i cryptominingiem nastawionym na GPU, ta kampania jest bardziej wyrafinowana niż typowe złośliwe oprogramowanie do kopania.
Wniosek jest prosty: rekomendacje generowane przez AI nie zawsze są bezpieczne.
Użytkownicy i organizacje powinni pobierać oprogramowanie wyłącznie z oficjalnych źródeł, monitorować nieautoryzowane narzędzia do zdalnego dostępu i traktować nieoczekiwaną aktywność kopania kryptowalut jako potencjalny sygnał głębszej kompromitacji.


