
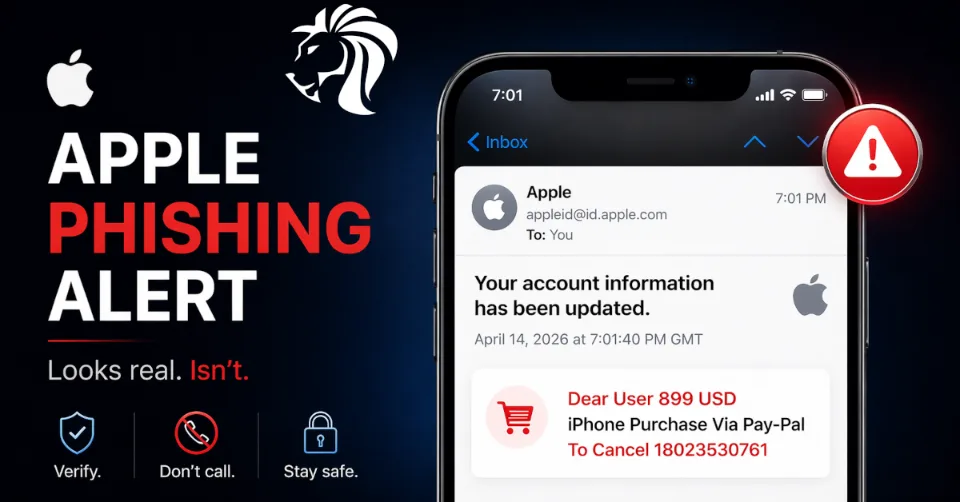
Badacze cyberbezpieczeństwa odkryli nową kampanię phishingową, która nadużywa prawdziwych powiadomień o koncie Apple do dostarczania oszustw — czyniąc je znacznie bardziej przekonującymi i trudniejszymi do wykrycia.
Kluczowy problem:
Te wiadomości phishingowe są wysyłane bezpośrednio z prawdziwej infrastruktury Apple — nie są podszywane.
Jak działa oszustwo
Ofiary otrzymują wiadomość, która wygląda jak standardowy alert bezpieczeństwa Apple, informujący o zmianach na koncie.
Jednak w treści e-maila ukryta jest wiadomość phishingowa, na przykład:
„Zakup iPhone'a za 899 USD przez PayPal – zadzwoń, aby anulować”
Cel jest prosty:
👉 Wywołać panikę i skłonić użytkowników do zadzwonienia na fałszywy numer wsparcia
Co się dzieje, jeśli zadzwonisz?
Gdy ofiary zadzwonią pod ten numer, atakujący zazwyczaj:
- Twierdzą, że konto zostało przejęte
- Proszą o wrażliwe informacje
- Nakazują użytkownikom zainstalowanie oprogramowania do zdalnego dostępu
⚠️ Może to prowadzić do:
- Kradzieży finansowej
- Naruszenia danych
- Instalacji złośliwego oprogramowania
Dlaczego ten atak jest niebezpieczny
W przeciwieństwie do tradycyjnych e-maili phishingowych:
- ✅ Są wysyłane z prawdziwych domen Apple
- ✅ Przechodzą weryfikację SPF, DKIM i DMARC
- ✅ Są dostarczane przez infrastrukturę Apple
👉 Co oznacza, że mogą omijać filtry antyspamowe i czujność użytkowników
Jak atakujący wykorzystują systemy Apple
Atak wykorzystuje sprytną sztuczkę:
- Atakujący tworzy Apple ID
- Wstawia wiadomość phishingową w pola:
- imienia
- nazwiska
- Wywołuje powiadomienie o zmianie profilu
- Apple wysyła prawdziwego e-maila zawierającego te pola
👉 Efekt:
wiadomość phishingowa jest osadzona w prawdziwym e-mailu od Apple
Metoda dystrybucji
Badacze zaobserwowali, że:
- E-maile pochodzą z serwerów Apple
- Następnie są przekazywane dalej przez listy mailingowe do celów
- Przez co wyglądają jeszcze bardziej wiarygodnie
Rosnący trend
Ta kampania następuje po podobnych atakach nadużywających:
- zaproszeń do kalendarza iCloud
- prawdziwych systemów powiadomień
👉 Atakujący coraz częściej wykorzystują zaufane platformy jako kanały dostarczania
Jak zachować bezpieczeństwo
1. Nie ufaj poczuciu pilności
Nieoczekiwane alerty o zakupach to częsta taktyka oszustów
2. Nigdy nie dzwoń pod numery z e-maili
Zawsze korzystaj z oficjalnych kanałów wsparcia Apple
3. Szukaj niespójności
- Dziwne formatowanie
- Nietypowe adresy e-mail
- Nieoczekiwana aktywność na koncie
4. Unikaj narzędzi do zdalnego dostępu
Żadne prawdziwe wsparcie techniczne nie poprosi Cię o ich instalację
Najważniejszy wniosek
Nawet prawdziwe e-maile mogą zawierać złośliwe treści.
Ta kampania pokazuje, że atakujący nie muszą już podszywać się pod nadawców —
mogą wykorzystać jako broń same zaufane systemy.
👉 Zawsze sprawdzaj, zanim zareagujesz — zwłaszcza gdy w grę wchodzą pieniądze lub pośpiech.


