
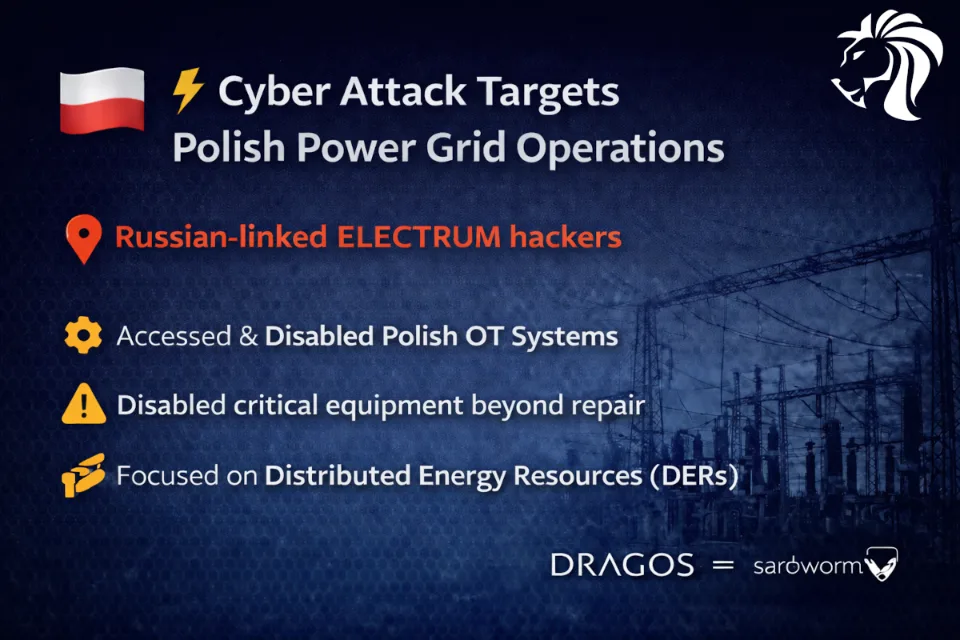
Z najnowszego raportu firmy Dragos wynika, że skoordynowany cyberatak wymierzony w wiele elementów polskiej sieci energetycznej został z umiarkowanym poziomem pewności przypisany rosyjskiej, sponsorowanej przez państwo grupie hakerskiej ELECTRUM.
🏭 Cel ataku: infrastruktura OT i rozproszone źródła energii (DER)
Atak z końca grudnia 2025 r. dotknął systemy komunikacji i sterowania w elektrociepłowniach (CHP) oraz systemy zarządzające dystrybucją energii z farm wiatrowych i instalacji fotowoltaicznych.
⚠️ Choć nie doszło do przerw w dostawach energii, atakujący:
- uzyskali dostęp do krytycznych systemów OT,
- unieruchomili część urządzeń na stałe,
- zakłócili funkcjonowanie około 30 rozproszonych jednostek wytwórczych.
🧩 Podział ról: ELECTRUM i KAMACITE
Raport wskazuje na współpracę dwóch klastrów:
- KAMACITE – odpowiedzialny za początkowy dostęp (phishing, skradzione dane uwierzytelniające, eksploatacja wystawionych usług),
- ELECTRUM – realizujący działania w środowiskach OT i ICS, w tym manipulację systemami sterowania.
Grupy te wykazują powiązania z szerszym ekosystemem znanym jako Sandworm (APT44 / Seashell Blizzard).
🧠 Zaawansowana wiedza o sieciach energetycznych
Atakujący wykorzystali:
- podatne urządzenia sieciowe,
- zdalne jednostki telemetryczne (RTU),
- infrastrukturę komunikacyjną między operatorami sieci a zasobami DER.
W niektórych przypadkach resetowano konfiguracje, niszczono systemy Windows lub próbowano trwale „uceglić” sprzęt OT, utrudniając odzyskiwanie sprawności.
🔍 Wnioski Dragos
Choć atak był oceniany jako bardziej oportunistyczny i pośpieszny niż precyzyjnie zaplanowany, potwierdza on, że zdolności ofensywne w obszarze OT są aktywnie wykorzystywane,
a ryzyko nie ogranicza się do pojedynczych incydentów, lecz obejmuje długotrwałą, ukrytą ekspozycję infrastruktury krytycznej.


