
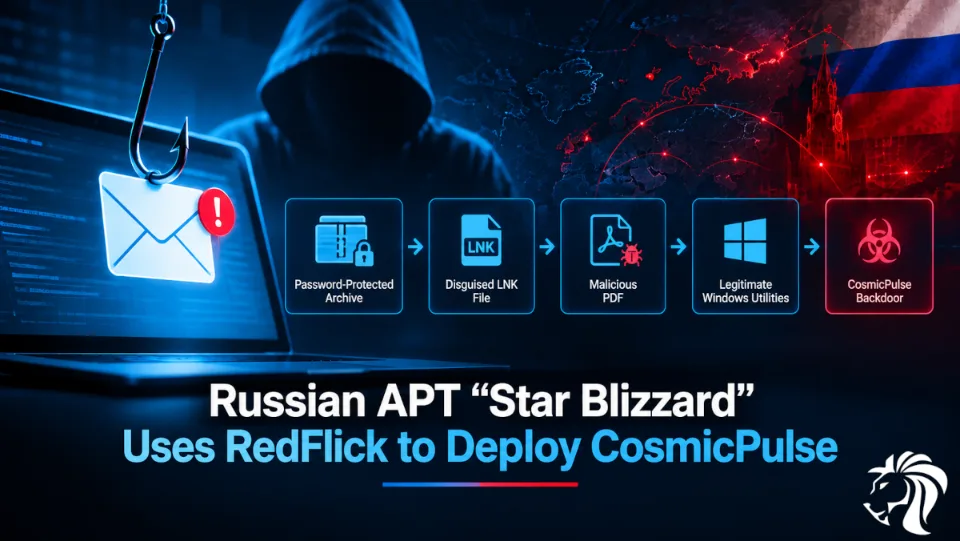
Microsoft Threat Intelligence opisał istotną ewolucję operacji phishingowych grupy Star Blizzard, rosyjskiego aktora państwowego powiązanego przez CISA z Centrum 18 Federalnej Służby Bezpieczeństwa Federacji Rosyjskiej (FSB).
W 2026 roku Microsoft zaobserwował, że grupa wykroczyła poza swoją tradycyjną, ściśle ukierunkowaną działalność spear-phishingową i zaczęła prowadzić kampanie phishingowe na większą skalę. Między styczniem a sierpniem zaobserwowano co najmniej 13 odrębnych kampanii, które dotknęły ponad 100 podmiotów, głównie w Stanach Zjednoczonych i Wielkiej Brytanii, a także cele ukraińskie i podmioty związane ze wspieraniem Ukrainy.
Kampanie wprowadziły nową technikę dostarczania złośliwego oprogramowania, śledzoną przez Microsoft jako RedFlick. Technika ta ostatecznie wdraża CosmicPulse, backdoor napisany w Pythonie, wykorzystując przy tym legalne komponenty Windows, zaplanowane zadania, zamaskowane pliki i przejętą infrastrukturę internetową, aby ograniczyć szanse wykrycia.
Najważniejszą zmianą jest ograniczenie interakcji użytkownika. W przeciwieństwie do wcześniejszych ataków opartych na ClickFix, które wymagały od ofiar wykonania kilku ręcznych kroków, łańcuch infekcji RedFlick może zostać uruchomiony jedną interakcją użytkownika.
Czym jest kampania RedFlick grupy Star Blizzard?
Star Blizzard od dawna opierało się w dużej mierze na wysoce ukierunkowanym phishingu i socjotechnice, często podszywając się pod zaufane kontakty lub osoby istotne dla celu.
W 2026 roku Microsoft zaobserwował znaczącą zmianę.
Zamiast ograniczać działania do niewielkiej liczby starannie wybranych celów, grupa zaczęła wysyłać od kilkudziesięciu do kilkuset wiadomości phishingowych w ramach jednej kampanii. Microsoft zidentyfikował co najmniej 13 kampanii na dużą skalę między styczniem a sierpniem 2026 r.
Cele obejmowały:
- podmioty rządowe
- ośrodki analityczne (think tanki)
- organizacje pozarządowe
- badaczy bezpieczeństwa
- instytucje akademickie
- media
- instytucje finansowe
- podmioty dyplomatyczne i zajmujące się polityką
- osoby i podmioty związane z Ukrainą
Początkowe kampanie ze stycznia i lutego koncentrowały się na użytkownikach na Ukrainie i wykorzystywały motywy takie jak powiadomienia o kontroli podatkowej i zaległe grzywny.
Od marca zasięg celów rozszerzył się na świat, a wiele kampanii wykorzystywało zaproszenia na konferencje, okrągłe stoły i prywatne dyskusje rzekomo organizowane przez znane think tanki lub organizacje pozarządowe.
Jak działa kampania phishingowa?
Jedną z godnych uwagi cech kampanii jest to, że pierwsza wiadomość e-mail może w ogóle nie zawierać złośliwego oprogramowania.
Microsoft zaobserwował wieloetapowy proces komunikacji:
Początkowa wiadomość phishingowa
↓
Cel odpowiada
↓
Wysłanie archiwum RAR/ZIP chronionego hasłem
↓
Archiwum zawiera komponenty RedFlick
↓
Wykonanie złośliwego LNK/VHDX
↓
Instalator MSI
↓
Zaplanowane zadania
↓
Downloader CosmicPulse
↓
Backdoor CosmicPulse w Pythonie
Kolejna wiadomość zazwyczaj zawiera archiwum RAR lub ZIP chronione hasłem. Hasło jest podawane osobno, w postaci obrazu w treści wiadomości.
Takie podejście stwarza kilka wyzwań dla obrony.
Pierwsza wiadomość może wyglądać jak zwykła korespondencja biznesowa. Złośliwe archiwum przychodzi dopiero po nawiązaniu kontaktu przez odbiorcę z atakującym, a archiwa chronione hasłem mogą ograniczać widoczność dla mechanizmów zabezpieczeń, które nie potrafią sprawdzić ich zawartości.
Dlaczego przynęty phishingowe są skuteczne?
Grupa nadal opiera się na socjotechnice wykorzystującej zaufany kontekst, a nie na oczywiście złośliwych wiadomościach.
Microsoft zaobserwował przynęty dotyczące:
- prywatnych okrągłych stołów poświęconych bezpieczeństwu
- wydarzeń z sektora technologicznego
- zamkniętych dyskusji strategicznych
- konferencji think tanków
- forów dyplomatycznych
- dyskusji finansowych
- powiadomień o kontroli podatkowej
- zawiadomień o płatnościach
- lokalnych komunikatów dotyczących infrastruktury
Niektóre wiadomości zostały również przygotowane tak, aby wyglądały, jakby pochodziły z wnętrza firmy lub organizacji odbiorcy.
Ma to znaczenie, ponieważ atak nie opiera się wyłącznie na podejrzanym załączniku ani oczywiście złośliwym adresie URL.
Atakujący najpierw próbuje stworzyć wiarygodny kontekst komunikacji.
Dopiero gdy odbiorca nawiąże kontakt, rozpoczyna się etap dostarczania złośliwego oprogramowania.
Jak działa łańcuch infekcji RedFlick?
Technika RedFlick ewoluowała w kilku wersjach w ciągu 2026 roku.
W jednej ze styczniowych kampanii Microsoft zaobserwował archiwum ZIP chronione hasłem, zawierające obraz dysku wirtualnego VHDX.
VHDX zawierał:
- złośliwy plik LNK podszywający się pod plik PDF
- ukryty skrypt BAT
- legalny plik PDF służący jako przynęta
Gdy ofiara otwierała plik LNK, w ukrytym oknie uruchamiano conhost.exe, a cmd.exe wykonywał osadzony skrypt BAT.
Skrypt otwierał przynętowy plik PDF, aby działanie wyglądało na uprawnione, a jednocześnie wywoływał ssh.exe z włączoną opcją PermitLocalCommand, aby pobrać i uruchomić instalator MSI.
Instalator MSI tworzył następnie zaplanowane zadanie, które używało control.exe do pobrania i wykonania kolejnego etapu.
To kluczowa cecha kampanii:
Atak niekoniecznie wymaga własnego pliku wykonywalnego na każdym etapie.
Zamiast tego Star Blizzard nadużywa legalnych funkcji Windows, aby przechodzić przez kolejne etapy łańcucha infekcji.
Czym jest CosmicPulse?
CosmicPulse to backdoor napisany w Pythonie, używany przez Star Blizzard.
Microsoft zaobserwował, że downloader RedFlick podszywał się pod bibliotekę DLL apletu Panelu sterowania (CPL). Downloader pobiera, instaluje i uruchamia CosmicPulse w przejętym systemie. Microsoft śledzi też powiązane narzędzia typu downloader pod nazwami takimi jak NOROBOT i BAITSWITCH.
Proces instalacji obejmuje kilka warstw.
Downloader pobiera dwa archiwa ZIP i zapisuje je w systemie. Jedno zawiera 64-bitowe środowisko Python 3.8 i bootstrapper, a drugie zaszyfrowany ładunek CosmicPulse.
Bootstrapper pobiera zaszyfrowany klucz AES z:
HKEY_CURRENT_USER\Software\Classes\.mollis
Następnie używa osadzonego klucza i przetwarzania AES-ECB, aby odzyskać klucz i odszyfrować ładunek CosmicPulse, w analizie Microsoft określany także jako YESROBOT.
Microsoft zaobserwował zmiany w CosmicPulse od stycznia 2026 r., mające na celu obejście istniejących sygnatur, choć ogólne możliwości i cel backdoora pozostały niezmienne.
Star Blizzard rozszerzyło mechanizmy utrzymania dostępu o zaplanowane zadania
W kwietniu 2026 r. Microsoft zaobserwował, że Star Blizzard rozszerza użycie zaplanowanych zadań.
Zamiast tworzyć jedno zadanie, instalator MSI utworzył trzy zaplanowane zadania, zaprojektowane tak, aby przypominały legalne komponenty sieciowe Windows:
- Internet Quality Test Connection
- Network Configuration Manager
- System Health Monitor
Zadania te miały różne role w łańcuchu ataku.
Pierwsze zadanie zbierało podstawowe informacje o zainfekowanym systemie, w tym nazwę sieci lub komputera i nazwę użytkownika, i wysyłało je do infrastruktury dowodzenia i kontroli (C2).
Mogło też zdalnie wykonać kontrolowaną przez atakującego bibliotekę DLL za pomocą Control_RunDLL.
Drugie zadanie obsługiwało wykonanie oparte na WebDAV.
Trzecie zadanie używało control.exe do pobrania i wykonania downloadera CosmicPulse ze zdalnej infrastruktury.
Ta kombinacja zapewnia atakującemu utrzymanie dostępu, zdalne wykonywanie ładunku i pewien stopień maskowania za legalnymi funkcjami Windows.
Star Blizzard ukrywało też ładunki w plikach PDF
W lipcu 2026 r. Microsoft zaobserwował kolejną modyfikację łańcucha infekcji.
Archiwum phishingowe zawierało plik LNK, który używał conhost.exe i curl do pobrania pliku PDF z infrastruktury kontrolowanej przez atakującego.
Ten PDF nie był zwykłym dokumentem.
Ładunek PowerShell wyszukiwał w pliku określony znacznik, wyodrębniał dane zakodowane w Base64 i wykonywał zdekodowane polecenie. Powstałe polecenie próbowało pobrać i zainstalować kolejny pakiet MSI, który następnie tworzył dodatkowe zaplanowane zadania.
Ta technika pokazuje, dlaczego same rozszerzenia plików nie wystarczą do stwierdzenia, czy dokument jest bezpieczny.
Plik wyglądający jak PDF może być częścią znacznie dłuższego łańcucha wykonania, obejmującego:
LNK → PDF → PowerShell → MSI → zaplanowane zadanie → CPL → CosmicPulse
Microsoft wyraźnie zwrócił uwagę na wykorzystywanie przez ten podmiot plików PDF do ukrywania ładunków w ramach starań o obejście warstwowych mechanizmów zabezpieczeń.
Dlaczego podejście RedFlick budzi niepokój?
Najważniejszą zmianą nie jest pojedynczy komponent złośliwego oprogramowania.
Jest nią ograniczenie tarcia w całym łańcuchu ataku.
Wcześniejsze kampanie ClickFix grupy Star Blizzard wymagały od ofiar wykonania kilku ręcznych czynności, zanim można było zainstalować złośliwe oprogramowanie.
RedFlick ogranicza ten wymóg do jednej interakcji użytkownika.
Jednocześnie kampanie stały się większe, a Microsoft zaobserwował od kilkudziesięciu do kilkuset wiadomości w jednej kampanii.
Grupa wykorzystuje też przejęte witryny internetowe do tworzenia kont e-mail na potrzeby operacji phishingowych. Microsoft ocenia z dużą pewnością, że w tym celu przejęto witryny hostowane na platformach takich jak cPanel i WordPress.
Daje to atakującemu kilka korzyści:
- większą skalę phishingu
- bardziej wiarygodną infrastrukturę nadawców
- mniejszą zależność od jednorazowych usług e-mail
- mniej wymaganych działań ze strony ofiary
- szersze wykorzystanie legalnych komponentów Windows
- wiele mechanizmów utrzymania dostępu
- ukrywanie ładunków w pozornie legalnych plikach
W rezultacie powstaje operacja phishingowa łącząca socjotechnikę, przejętą infrastrukturę, techniki living-off-the-land i dostarczanie złośliwego oprogramowania w jednym przepływie pracy.
Co powinny zrobić firmy?
Firmy, które mogą być celem Star Blizzard, powinny traktować to zarówno jako problem bezpieczeństwa poczty e-mail, jak i wykrywania zagrożeń na punktach końcowych.
✅ Wzmocnij uwierzytelnianie odporne na phishing
Tam, gdzie to możliwe, stosuj metody uwierzytelniania odporne na phishing, zwłaszcza w przypadku kont uprzywilejowanych i użytkowników z dostępem do wrażliwych systemów.
Microsoft zaleca również zasady dostępu warunkowego (Conditional Access), które ograniczają dostęp do kont na podstawie sygnałów dotyczących tożsamości i urządzenia.
✅ Sprawdzaj archiwa chronione hasłem
Nie traktuj automatycznie plików ZIP ani RAR chronionych hasłem jako zaufanych tylko dlatego, że dotarły w trakcie trwającej korespondencji e-mail.
Szczególnie ważny jest następujący wzorzec:
Niespodziewane zaproszenie → odbiorca odpowiada → przychodzi archiwum chronione hasłem
Taka sekwencja powinna być poddana dodatkowej kontroli.
✅ Monitoruj wykonywanie plików LNK
Microsoft zaobserwował pliki LNK podszywające się pod pliki PDF w całych kampaniach RedFlick.
Zespoły ds. bezpieczeństwa powinny monitorować podejrzane wykonywanie plików LNK, zwłaszcza gdy skrót uruchamia:
conhost.execmd.execurlpowershell.exemsiexec.execontrol.exe
Microsoft Defender zapewnia wykrywanie podejrzanego wykonywania plików LNK i powiązanej aktywności procesów.
✅ Monitoruj podejrzane zaplanowane zadania
Zaplanowane zadania, które wydają się naśladować legalne komponenty Windows, zasługują na zbadanie.
Nazwy zadań zaobserwowane przez Microsoft to:
Internet Quality Test ConnectionNetwork Configuration ManagerSystem Health Monitor
Same te nazwy nie powinny być traktowane jako dowód włamania. Microsoft zaznacza, że jego zapytania do polowania na zagrożenia (hunting queries) mogą generować uprawnione dopasowania, dlatego wykrycia trzeba badać w kontekście.
✅ Monitoruj nietypowe użycie narzędzi Windows
Kampania pokazuje, jak legalne narzędzia mogą stać się częścią złośliwego łańcucha wykonania.
Szczególną uwagę należy zwrócić na nietypowe kombinacje obejmujące:
conhost.exe → curl
ssh.exe → PermitLocalCommand
control.exe → remote path
msiexec.exe → scheduled task creation
Microsoft opublikował zapytania do polowania na zagrożenia dotyczące kilku z tych zachowań.
✅ Włącz zabezpieczenia punktów końcowych i poczty e-mail
Microsoft zaleca zaawansowane mechanizmy ochrony przed phishingiem, Safe Links, Safe Attachments, EDR w trybie blokowania (block mode), ochronę w czasie rzeczywistym, ochronę sieci oraz ciągłe monitorowanie podejrzanej aktywności uwierzytelniania.
Firmy powinny też zadbać, aby telemetria bezpieczeństwa obejmowała zarówno aktywność poczty e-mail, jak i wykonywanie procesów na punktach końcowych.
Złośliwe archiwum może początkowo uniknąć kontroli poczty, natomiast późniejsza aktywność LNK, PowerShell, MSI lub zaplanowanych zadań może dawać lepsze możliwości wykrycia na punktach końcowych.
Czego powinny szukać zespoły ds. bezpieczeństwa?
Microsoft opublikował szczegółowe wskazówki dotyczące wykrywania tej kampanii.
Jeden ze wzorców polowania na zagrożenia dotyczy conhost.exe uruchamiającego curl, co zaobserwowano, gdy Star Blizzard używało złośliwego pliku LNK do pobrania przynętowego pliku PDF.
Inny dotyczy ssh.exe w połączeniu z:
PermitLocalCommand=yes
oraz
LocalCommand=cmd.exe
Microsoft udostępnia też logikę polowania na zagrożenia dla trzech nazw zaplanowanych zadań zaobserwowanych w kwietniowej kampanii.
Zespoły sieciowe mogą dodatkowo przejrzeć połączenia z infrastrukturą i wskaźnikami opublikowanymi przez Microsoft, pamiętając, że wskaźniki mogą się zmieniać wraz z rotacją infrastruktury atakujących.
W reagowaniu na incydenty obok statycznych wskaźników, takich jak domeny, adresy IP i skróty plików, ważne jest więc wykrywanie behawioralne.
Szersza lekcja z zakresu cyberbezpieczeństwa
Kampania Star Blizzard pokazuje, jak współczesne ataki phishingowe coraz bardziej zacierają granicę między bezpieczeństwem poczty e-mail, bezpieczeństwem tożsamości i bezpieczeństwem punktów końcowych.
Początkowa wiadomość może nie zawierać żadnego złośliwego oprogramowania.
Kolejne archiwum może być chronione hasłem.
Złośliwy plik może wyglądać jak PDF.
Łańcuch wykonania może w dużym stopniu opierać się na legalnych narzędziach Windows.
Utrzymanie dostępu może być zrealizowane przez zaplanowane zadania.
A ostateczny ładunek może dzielić od pierwotnej wiadomości phishingowej kilka etapów.
Oznacza to, że samo blokowanie znanych złośliwych załączników nie wystarczy.
Firmy potrzebują widoczności w całym łańcuchu:
E-mail → tożsamość → punkt końcowy → wykonywanie procesów → utrzymanie dostępu → komunikacja sieciowa
Kampania RedFlick uwidacznia też ważne rozróżnienie między wykrywaniem złośliwego oprogramowania a wykrywaniem łańcucha ataku.
Nawet gdy wariant ładunku zmienia się na tyle, aby uniknąć sygnatury statycznej, atakujący nadal może musieć wykonywać rozpoznawalne działania, takie jak tworzenie zaplanowanych zadań, uruchamianie podejrzanych procesów potomnych, pobieranie zdalnych ładunków lub wykonywanie apletów Panelu sterowania.
Te zachowania mogą zapewniać cenne możliwości wykrycia.
Podsumowanie
Aktywność Star Blizzard w 2026 roku stanowi znaczącą ewolucję jego operacji phishingowych i dostarczania złośliwego oprogramowania.
Microsoft zaobserwował, że grupa przeszła od wysoce ukierunkowanego spear-phishingu do większych kampanii obejmujących ponad 100 podmiotów, jednocześnie wprowadzając technikę dostarczania RedFlick i dopracowując wdrażanie CosmicPulse.
Ważna lekcja dla zespołów ds. bezpieczeństwa jest taka, że atak nie zależy od jednego złośliwego pliku ani jednej luki.
Jest to warstwowa operacja łącząca socjotechnikę, przejętą infrastrukturę, archiwa chronione hasłem, zamaskowane pliki LNK, legalne narzędzia Windows, zaplanowane zadania i backdoor w Pythonie.
Dla firm działających w sektorach, które mogą być celem ataków, skuteczna obrona wymaga takiego samego warstwowego podejścia: tożsamości odpornej na phishing, silnego bezpieczeństwa poczty e-mail, telemetrii punktów końcowych, wykrywania behawioralnego i ciągłego monitorowania.
Celem nie jest samo rozpoznawanie nazwy Star Blizzard. Chodzi o wykrywanie zachowań, które umożliwiają łańcuch infekcji RedFlick — i zatrzymanie ataku, zanim CosmicPulse zdobędzie przyczółek.


