
Anthropic podjął nietypowy krok:
opóźnił publiczne wydanie swojego nowego modelu AI, gdy okazało się, że jest on zbyt skuteczny w wyszukiwaniu luk w zabezpieczeniach oprogramowania.
Zamiast tego dostęp ograniczono do firm takich jak:
- Apple
- Microsoft
- Amazon
👉 Cel: załatać krytyczne luki zanim atakujący zdążą je wykorzystać
Czym wyróżnia się Project Glasswing?
Model bazowy, Mythos, nie tylko znajdował błędy — przekształcał je w broń.
Wykazał się możliwościami takimi jak:
- łączenie wielu podatności w pełne ścieżki exploitów,
- omijanie zabezpieczeń przeglądarek i systemów operacyjnych,
- eskalacja uprawnień z wykorzystaniem sytuacji wyścigu (race conditions),
- samodzielne budowanie zaawansowanych łańcuchów exploitów (ROP).
👉 To nie teoria — to realna, działająca zdolność
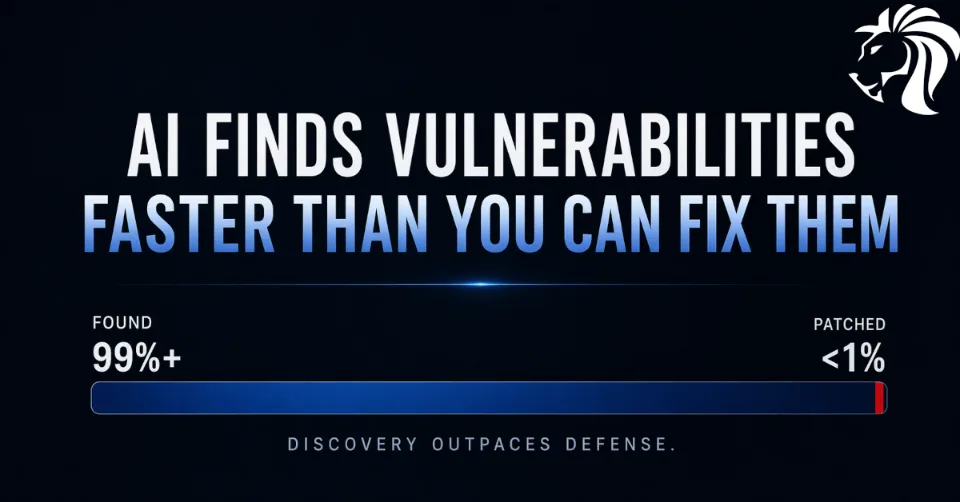
Prawdziwy problem to nie wykrywanie
Oto najbardziej niepokojąca statystyka:
Załatano mniej niż 1% wykrytych podatności
Warto to sobie uświadomić.
AI w praktyce rozwiązała problem „znajdowania”, ale branża nie rozwiązała problemu „naprawiania”
Główna luka: tempo ludzi kontra tempo maszyn
Obrońcy działają w oparciu o:
- testy według harmonogramu,
- ręczną selekcję zgłoszeń (triage),
- przepływy pracy oparte na zgłoszeniach (ticketach),
- dni lub tygodnie potrzebne na usunięcie problemu.
Atakujący działają teraz w oparciu o:
- automatyzację napędzaną przez AI,
- wykorzystywanie podatności w czasie rzeczywistym,
- autonomiczne podejmowanie decyzji,
- minuty lub godziny.
Ataki z wykorzystaniem AI już tu są
Ostatnie rzeczywiste kampanie pokazują:
- w pełni autonomiczne łańcuchy ataków,
- AI zajmujące się:
- wdrażaniem backdoorów,
- mapowaniem sieci,
- wykrywaniem podatności,
- wykonywaniem exploitów.
👉 Tysiące organizacji zostało przejętych równolegle
Cykl życia podatności się skraca
Kluczowe trendy:
- Czas do wykorzystania podatności spadł z 771 dni do godzin
- Większość podatności jest wykorzystywana jako broń przed ich ujawnieniem
- Systemy AI przewyższają już badaczy-ludzi
Dlaczego obecne modele bezpieczeństwa zawiodą
Większość organizacji opiera się na:
- okresowych testach penetracyjnych,
- priorytetyzacji opartej na CVSS,
- ręcznych procesach usuwania podatności.
👉 Te modele zbudowano z myślą o świecie, w którym podatności były rzadkością
Jak wygląda program bezpieczeństwa gotowy na erę Glasswing
1. ⚡ Ciągła weryfikacja (nie według harmonogramu)
Bezpieczeństwo musi reagować na:
- nowe zagrożenia,
- zmiany konfiguracji,
- aktualizacje zasobów.
👉 W czasie rzeczywistym, a nie raz na kwartał
2. 🎯 Priorytetyzacja oparta na kontekście
Same oceny CVSS nie wystarczą.
👉 Musisz odpowiedzieć na pytanie:
- Czy to da się wykorzystać w moim środowisku?
3. 🔄 Naprawa w zamkniętej pętli
Tradycyjny model się załamuje:
Znajdź → Zgłoszenie → Poprawka → (może) weryfikacja
👉 Musi przekształcić się w:
Wykryj → Zweryfikuj → Napraw → Zweryfikuj ponownie (automatycznie)
Zmiana: od widoczności do weryfikacji
Widoczność mówi, co może być nie tak
Weryfikacja mówi, co zniszczy Twoje środowisko
W świecie po Glasswing:
👉 Weryfikacja staje się najważniejszą funkcją bezpieczeństwa
Najważniejszy wniosek
Project Glasswing nie tylko zmienia cyberbezpieczeństwo; obnaża prawdę, której branża unikała od lat:
Problemem nie jest to, że nie potrafimy znajdować podatności.
Problemem jest to, że nie potrafimy ich obsługiwać.
Co dalej
Przyszłość jest jasna:
- AI będzie nadal przyspieszać wykrywanie podatności,
- atakujący będą je wykorzystywać szybciej niż kiedykolwiek,
- organizacje muszą dostosować się do obrony działającej w tempie maszyn.
Jedyne pytanie brzmi:
Czy Twój program bezpieczeństwa nadąży?


