
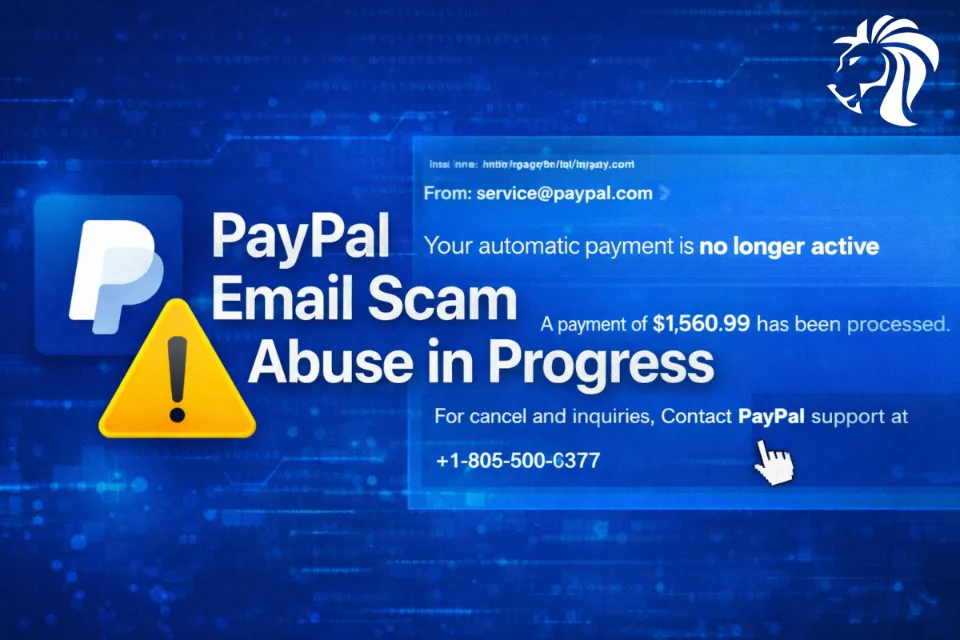
Nowe oszustwo e-mailowe wykorzystuje funkcję rozliczania subskrypcji PayPal do wysyłania prawdziwych wiadomości od PayPal, zawierających fałszywe powiadomienia o zakupie umieszczone w polu Customer Service URL.
Ofiary zgłaszają, że otrzymują wiadomości o treści:
„Twoja płatność automatyczna nie jest już aktywna”
Wewnątrz wiadomości oszuści wstrzykują alarmujący tekst, w którym twierdzą, że dokonano zakupu za 1300–1600 USD (MacBook, iPhone, urządzenie Sony), i nakłaniają odbiorców do zadzwonienia pod fałszywy numer wsparcia PayPal, aby anulować obciążenie.
Dlaczego to oszustwo jest skuteczne
- Wiadomości są wysyłane bezpośrednio z serwerów pocztowych PayPal
- Wiadomości przechodzą kontrole SPF, DKIM i DMARC
- Omijają filtry antyspamowe i zabezpieczające
- Tekst wykorzystuje sztuczki z Unicode, aby uniknąć wykrycia
- Adres nadawcy to service@paypal.com
Dzięki temu wiadomości wyglądają bardzo wiarygodnie — nawet dla doświadczonych użytkowników.
Jak działa to oszustwo
Badacze potwierdzili, że wiadomości są generowane w następujący sposób:
- Tworzenie subskrypcji PayPal
- Wstrzymanie subskrypcji (co uruchamia automatyczny e-mail od PayPal)
- Wstrzyknięcie złośliwego tekstu do pola Customer Service URL
Wiadomości są wysyłane na fałszywy adres e-mail subskrybenta, prawdopodobnie listę mailingową Google Workspace, która następnie przekazuje wiadomość ofiarom, maskując pierwotną ścieżkę dostarczenia.
Cel atakujących
Celem jest wystraszenie odbiorców i skłonienie ich do zadzwonienia pod podany numer telefonu, gdzie oszuści próbują dokonać:
- Oszustwa bankowego
- Przejęcia konta
- Zainstalowania malware
- Oszustwa z wykorzystaniem zdalnego dostępu
Co zrobić, jeśli otrzymasz taką wiadomość
✔ Nie dzwoń pod podany numer telefonu
✔ Zignoruj wiadomość, jeśli zawiera fałszywy komunikat o zakupie
✔ Zaloguj się do PayPal bezpośrednio, aby upewnić się, że nie ma żadnych obciążeń
✔ Kontaktuj się z PayPal wyłącznie przez oficjalną aplikację lub stronę internetową
PayPal potwierdził, że aktywnie ogranicza metodę wykorzystywaną do wysyłania tych oszukańczych wiadomości.
Ten incydent pokazuje, jak zaufane platformy mogą zostać wykorzystane do przeprowadzania wyjątkowo skutecznych ataków phishingowych, nawet bez klasycznego włamania do poczty e-mail.


