
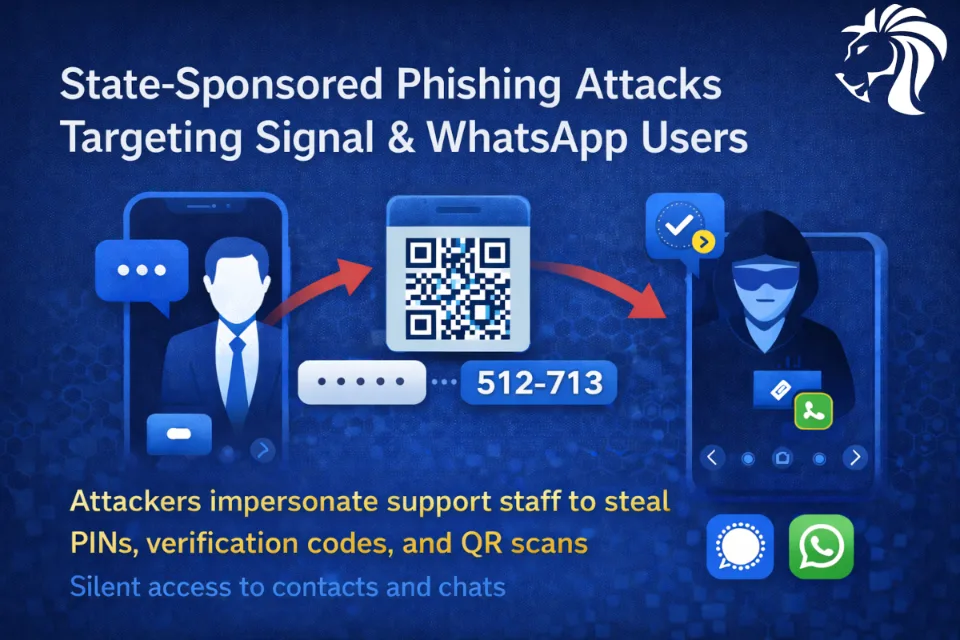
Niemiecka służba kontrwywiadu (BfV) wraz z Federalnym Urzędem Bezpieczeństwa Informacji (BSI) wydała ostrzeżenie przed podejrzewanymi o sponsoring państwowy aktorami zagrożeń, którzy atakują osoby na wysokich stanowiskach za pośrednictwem komunikatorów takich jak Signal.
🕵️ Kto jest celem
- Politycy i urzędnicy państwowi
- Oficerowie wojskowi i dyplomaci
- Dziennikarze śledczy w Niemczech i całej Europie
📱 Jak działają ataki
- Bez złośliwego oprogramowania i luk zero-day — czysta inżynieria społeczna
- Atakujący podszywają się pod wsparcie techniczne Signal lub chatbota wsparcia
- Ofiary są nakłaniane do:
- podania kodu PIN Signal lub kodu weryfikacyjnego z SMS-a (pełne przejęcie konta), albo
- zeskanowania kodu QR, który po cichu łączy urządzenie atakującego z kontem za pomocą legalnej funkcji połączonych urządzeń w Signal
🔗 Dlaczego to niebezpieczne
- Atakujący uzyskują dostęp do czatów prywatnych i grupowych
- Listy kontaktów i trwające rozmowy zostają ujawnione
- Ataki z wykorzystaniem połączonych urządzeń często pozostają niezauważone, ponieważ użytkownicy rzadko sprawdzają podłączone urządzenia
🌍 Szerszy kontekst
- Podobne techniki stosowały rosyjskie grupy powiązane z państwem, w tym Sandworm
- To samo nadużycie parowania urządzeń pojawiło się w kampaniach takich jak GhostPairing, a obecnie jest wykorzystywane przez cyberprzestępców
- WhatsApp obsługuje podobną funkcjonalność i może być podatny na analogiczne nadużycia
🛡️ Zalecane zabezpieczenia
- Nigdy nie odpowiadaj na wiadomości podające się za pochodzące od wsparcia Signal
- Włącz w Signal blokadę rejestracji (Registration Lock, PIN)
- Regularnie sprawdzaj Ustawienia → Połączone urządzenia i usuwaj nieznane wpisy
- Natychmiast blokuj podejrzane konta i zgłaszaj je
⚠️ Najważniejszy wniosek
Ta kampania pokazuje, jak legalne funkcje aplikacji mogą zostać użyte jako broń — nawet bezpieczne komunikatory są podatne, gdy wykorzystuje się zaufanie i presję czasu.


