
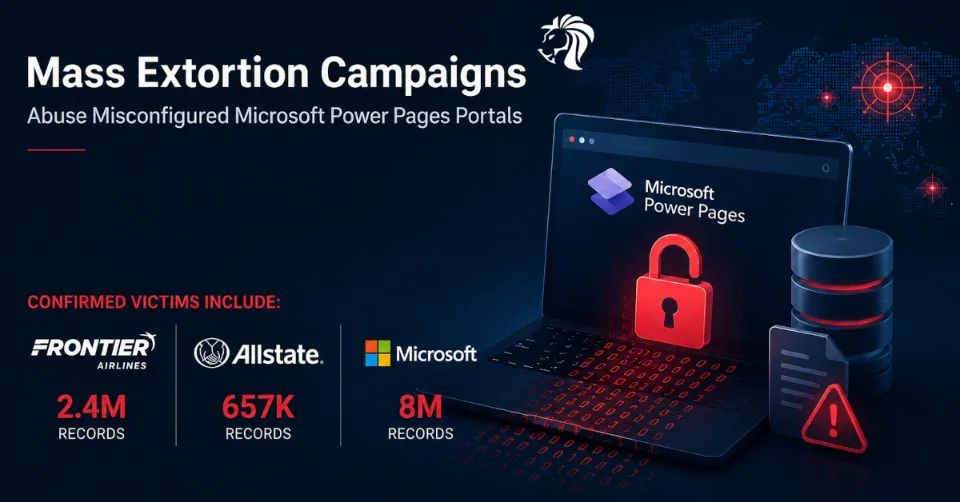
Nowa grupa wymuszeń danych znana jako ExfilSquad przyznaje się do dużej kampanii, w której dane rzekomo zostały pobrane z błędnie skonfigurowanych, publicznie dostępnych portali Microsoft Power Pages połączonych ze środowiskami Microsoft Dataverse i Dynamics 365.
Kampania jest nietypowa, ponieważ badacze nie znaleźli dowodów na klasyczne włamanie ransomware, wdrożenie złośliwego oprogramowania, ruch boczny ani wykorzystanie luki w Microsoft Dynamics 365. Najmocniejsza publiczna analiza wskazuje natomiast na prostszą, ale niebezpieczną przyczynę: ujawnione dane SaaS spowodowane błędną konfiguracją uprawnień w Power Pages.
Co się stało
ExfilSquad pojawiła się publicznie 26 lipca 2026 roku, twierdząc, że wykradła dane z 15 organizacji. Początkowe deklaracje potraktowano sceptycznie, ale zespół FIRE firmy Fortra przejrzał później próbki i stwierdził, że dane wydają się prawdziwe, a ich formaty są silnie zgodne z eksportami Microsoft Dynamics 365 CRM i ERP / Dataverse.
Do 7 sierpnia ExfilSquad opublikowała podobno archiwa powiązane z torrentami dla 13 organizacji, o łącznym rozmiarze około 382,64 GB i obejmujące około 27 milionów rekordów. Fortra zauważyła, że wyciekłe dane wydawały się ograniczone do środowisk SaaS, a nie do pełnego przejęcia sieci korporacyjnej.
Wymienione ofiary reprezentują kilka sektorów, w tym lotnictwo, ubezpieczenia, administrację publiczną, edukację, przemysł, technologie, organy ścigania, nieruchomości i marki konsumenckie.
Deklarowane ofiary i wolumeny danych
Wśród najbardziej znaczących deklarowanych zbiorów danych są:
- Frontier Airlines — około 2,4 miliona rekordów, które podobno zawierają dane osobowe (PII), zgłoszenia do obsługi klienta, informacje o lotach i podróżach, rejestry reklamacji, szczegóły dotyczące bagażu i korespondencję e-mail z działem wsparcia.
- Allstate — około 657 000 rekordów, które podobno zawierają dane osobowe (PII), informacje rekrutacyjne i licencyjne, dane z procesu wdrażania pracowników oraz wewnętrzne informacje o kontach pracowników.
- Microsoft — około 8 milionów rekordów, które podobno zawierają dane kontaktowe pracowników i klientów, tożsamości portalowe, informacje o kontach korporacyjnych, leady biznesowe, zgłoszenia serwisowe, uprawnienia dostępu i inne wrażliwe dane.
Te liczby pochodzą z opisów wycieków sporządzonych przez ExfilSquad oraz z analiz podmiotów trzecich. Przegląd próbek przeprowadzony przez Fortra potwierdza, że kampania dotyczy prawdziwych ujawnionych danych, ale wpływ na poszczególne ofiary i dokładne liczby rekordów należy nadal traktować ostrożnie, dopóki nie potwierdzi ich bezpośrednio każda z organizacji.
To rozróżnienie ma znaczenie. Grupy wymuszeń często zawyżają lub manipulują deklaracjami, aby zwiększyć presję, a Fortra wyraźnie ostrzegła, że aktorzy stosujący ransomware i wymuszenia często przesadzają.
Jak Power Pages wpisuje się w ten atak
Microsoft Power Pages to platforma low-code służąca do budowania zewnętrznych witryn i portali biznesowych. Portale te mogą łączyć się z Dataverse, gdzie organizacje przechowują rekordy biznesowe wykorzystywane przez Dynamics 365, aplikacje Power Platform, systemy obsługi klienta, przepływy HR, portale serwisowe i narzędzia do zarządzania sprawami.
Power Pages można używać bezpiecznie, ale model bezpieczeństwa w dużym stopniu zależy od poprawnych uprawnień. Dokumentacja Microsoftu stwierdza, że dostęp do rekordów Dataverse jest ograniczany przez uprawnienia tabel i że uprawnienia tabel muszą być powiązane z rolami sieci Web.
Niebezpieczny jest dostęp anonimowy. Microsoft ostrzega, że jeśli rola sieci Web Anonymous users zostanie dodana do uprawnienia tabeli, dane w tej tabeli są widoczne dla każdego, kto odwiedza witrynę.
Wydaje się, że to właśnie jest główną słabością kampanii ExfilSquad: publiczne portale, które nieumyślnie pozwalały nieuwierzytelnionym użytkownikom odczytywać duże ilości danych z Dataverse.
Zero-day nie był potrzebny
Najważniejsza lekcja jest taka, że nie wygląda to na zero-day w Microsoft.
Fortra poinformowała, że nie znalazła dowodów na lukę w oprogramowaniu D365, dowodów na klasyczne przejęcie sieci ani na aktywność szyfrowania typową dla ransomware. Zaobserwowane formaty danych wskazują natomiast na nieautoryzowany dostęp do odczytu przez ujawnione konfiguracje Power Pages / Dataverse.
To sprawia, że incydent jest bardziej frustrujący, a nie mniej.
Nie był potrzebny żaden łańcuch exploitów, jeśli wrażliwe rekordy były już czytelne przez publiczny punkt końcowy portalu.
Innymi słowy, atakujący mogli wcale nie wyważać drzwi. Mogli znaleźć drzwi, które przez pomyłkę zostawiono otwarte.
Dlaczego to takie niebezpieczne
Ujawnione informacje nie ograniczają się do ogólnych list kontaktów.
Deklarowane zbiory danych obejmują historię obsługi klienta, dane z procesu wdrażania pracowników, dane licencyjne, zgłoszenia serwisowe, szczegóły lotów i podróży, rekordy kontaktowe uczniów i rodziców, kontakty organów ścigania, wewnętrzne rekordy zarządzania sprawami, metadane CRM, dane kont biznesowych i korespondencję z działem wsparcia.
Takie dane mogą zasilać:
- ukierunkowany phishing
- kradzież tożsamości
- podszywanie się pod klientów
- socjotechnikę wobec helpdesku
- przejęcie korespondencji biznesowej (BEC)
- oszustwa z wykorzystaniem szczegółów zgłoszeń do wsparcia
- oszustwa odwołujące się do prawdziwych rekordów dotyczących podróży, ubezpieczeń, edukacji lub usług komunalnych
- wymuszenia z wykorzystaniem wewnętrznych informacji biznesowych lub klientów
- kolejne ataki na pracowników lub klientów
Systemy CRM i zarządzania sprawami są szczególnie cenne, ponieważ często zawierają kontekst. Atakujący dostają nie tylko imiona i nazwiska oraz adresy e-mail. Mogą otrzymać skargi, historię obsługi, relacje, notatki do zgłoszeń, wewnętrzne dane routingu i szczegóły procesów biznesowych.
Ten kontekst sprawia, że oszustwa są bardziej wiarygodne.
Wymieniono także Microsoft
Jedną z najbardziej przyciągających uwagę deklaracji jest rzekomy zbiór danych Microsoftu.
Podsumowanie Fortra wymienia archiwum Microsoftu o rozmiarze około 130 GB nieskompresowanych danych i około 8 milionów rekordów, opisane przez ExfilSquad jako zawierające dane kontaktowe pracowników i klientów, tożsamości portalowe, informacje o kontach korporacyjnych, zgłoszenia serwisowe i dane związane z dostępem.
Niezależne potwierdzenie pozostaje jednak ważne. Analitycy ze społeczności Power Platform zauważyli, że rzekome dane Microsoftu mogły pochodzić z portalu typu partnerskiego lub systemu związanego z Dynamics/Power Platform, ale w niektórych doniesieniach nadal oczekiwano publicznego potwierdzenia ze strony Microsoftu.
Ostrożny wniosek jest więc taki: Microsoft został wymieniony przez ExfilSquad, a badacze zewnętrzni przeanalizowali dane zgodne z tą kampanią, ale dokładnego wpływu na Microsoft nie należy traktować jako w pełni ustalonego, dopóki nie potwierdzi go Microsoft lub inne wiarygodne źródło.
Już wcześniej się to zdarzało
Ujawnienie danych w Power Platform nie jest nowym ryzykiem.
W 2021 roku badacze poinformowali, że błędnie skonfigurowane portale Microsoft Power Apps ujawniły dziesiątki milionów rekordów w ponad tysiącu aplikacji internetowych, w tym dane ze śledzenia kontaktów, informacje o zapisach na szczepienia, dane z aplikacji o pracę i bazy danych pracowników.
W 2024 roku badania AppOmni ponownie wykazały znaczącą ekspozycję przez błędnie skonfigurowaną kontrolę dostępu w Power Pages. Badania opisały, jak nadmierne uprawnienia przyznane użytkownikom anonimowym mogą ujawniać wrażliwe rekordy przez API Power Pages.
Ta historia jest ważna, ponieważ pokazuje, że problem nie jest jednorazową kampanią. To powracający problem nadzoru nad platformami low-code i SaaS: zespoły biznesowe mogą szybko budować potężne portale publiczne, ale jeśli uprawnienia są błędne, dane prywatne mogą stać się publiczne.
Dlaczego platformy low-code zwiększają ryzyko
Platformy low-code zmniejszają tarcia w rozwoju oprogramowania. Na tym polega ich wartość.
Ale przenoszą też decyzje dotyczące bezpieczeństwa bliżej użytkowników biznesowych, citizen developerów, twórców portali i administratorów, którzy mogą nie w pełni rozumieć tożsamość, autoryzację, uprawnienia tabel, role anonimowe ani ekspozycję API.
Portal może wyglądać poprawnie w przeglądarce, a jednocześnie ujawniać znacznie więcej przez API.
Formularz publiczny może być przeznaczony wyłącznie do przyjmowania zgłoszeń, a przypadkowo umożliwiać odczyt.
Uprawnienie tabeli może zostać dodane dla wygody podczas testów, a później zapomniane.
Skopiowany szablon portalu może odziedziczyć niebezpieczne uprawnienia.
Dlatego zarządzanie Power Pages należy traktować jako bezpieczeństwo SaaS, a nie tylko administrację witryną.
Co organizacje powinny zrobić natychmiast
Każda organizacja korzystająca z Microsoft Power Pages, portali Dynamics 365, portali Power Apps lub publicznych witryn opartych na Dataverse powinna już teraz przejrzeć swoją ekspozycję.
Działania natychmiastowe:
- Zinwentaryzuj wszystkie portale Power Pages.
Zidentyfikuj każdy publicznie dostępny portal, jego właściciela, połączone środowisko Dataverse, cel biznesowy i metodę uwierzytelniania. - Przejrzyj anonimowe uprawnienia tabel.
Potwierdź, że użytkownicy anonimowi nie mogą odczytywać danych biznesowych, chyba że taki dostęp jest wyraźnie zamierzony i bezpieczny. - Wyłącz anonimowy dostęp do Dataverse tam, gdzie to możliwe.
Microsoft udostępnia mechanizmy zarządzania, które pozwalają wyłączyć anonimowy dostęp do danych Dataverse w witrynach Power Pages. - Testuj jako użytkownik nieuwierzytelniony.
Nie ograniczaj się do oglądania ekranów konfiguracji. Sprawdź, co publiczny odwiedzający faktycznie może pobrać. - Przejrzyj powierzchnię Web API.
Web API Power Pages firmy Microsoft może wykonywać operacje na tabelach Dataverse, gdy jest włączone i dozwolone, więc zespoły bezpieczeństwa powinny zweryfikować, czy dostęp do API odpowiada zamierzeniom biznesowym. - Zachowaj logi i ustawienia.
Jeśli wykryjesz ekspozycję, potraktuj ją jako incydent bezpieczeństwa. Zachowaj konfigurację portalu, uprawnienia, logi, rekordy audytu i dowody, zanim wprowadzisz szerokie zmiany. - Zidentyfikuj ujawnione rekordy i poszkodowane osoby.
Ustal, jakie kategorie danych były dostępne, jak długo były ujawnione i czy obowiązują obowiązki powiadomienia. - Wymień ujawnione sekrety.
Jeśli rekordy CRM zawierały klucze API, kody dostępu, poświadczenia, instrukcje finansowe lub sekrety integracji, natychmiast je wymień.
Co zespoły bezpieczeństwa powinny monitorować
Dostęp do Power Pages i Dataverse powinien być częścią ciągłego monitorowania bezpieczeństwa SaaS.
Zespoły powinny szukać:
- anonimowych odczytów tabel Dataverse
- nietypowych wzorców dostępu do Web API
- wyliczania rekordów na dużą skalę
- podejrzanych wzorców zapytań
- nieoczekiwanych zmian konfiguracji portalu
- nowo utworzonych uprawnień tabel
- ról anonimowych przypisanych do wrażliwych tabel
- ujawnionych załączników lub notatek
- publicznego dostępu do danych o sprawach z zakresu wsparcia, HR, edukacji, ubezpieczeń, podróży lub administracji publicznej
- zewnętrznego skanowania punktów końcowych Power Pages
Fortra zaleciła również potraktowanie podejrzenia ekspozycji jako incydentu bezpieczeństwa i wczesne zaangażowanie zespołów ds. cyberbezpieczeństwa, prawnych, ochrony prywatności, komunikacji, ubezpieczeń oraz kierownictwa biznesowego.
Na koniec
Kampania ExfilSquad to ostrzeżenie dotyczące współczesnej ekspozycji danych SaaS.
Nie wygląda to na tradycyjny incydent ransomware. Nie ma publicznych dowodów na szyfrowanie, ruch boczny ani zero-day w Dynamics 365. Silniejsze dowody wskazują na ujawnione rekordy Dataverse za błędnie skonfigurowanymi portalami Microsoft Power Pages.
Błędna konfiguracja w publicznie dostępnym portalu biznesowym może stać się masowym incydentem wymuszeń.
Power Pages, Dataverse, Dynamics 365 i podobne platformy SaaS często przechowują dane klientów, pracowników, uczniów, obywateli i partnerów na ogromną skalę. Jeśli użytkownicy anonimowi mogą odczytywać niewłaściwe tabele, atakujący mogą zebrać dane bez włamywania się do sieci.
Organizacje powinny przejrzeć każdy portal publiczny, wyłączyć zbędny dostęp anonimowy, zweryfikować uprawnienia tabel, monitorować dostęp do API i traktować zarządzanie platformami low-code jako część podstawowego obwodu bezpieczeństwa.
Ponieważ w tej kampanii najgroźniejszą podatnością mogło być jedno pole wyboru.


