
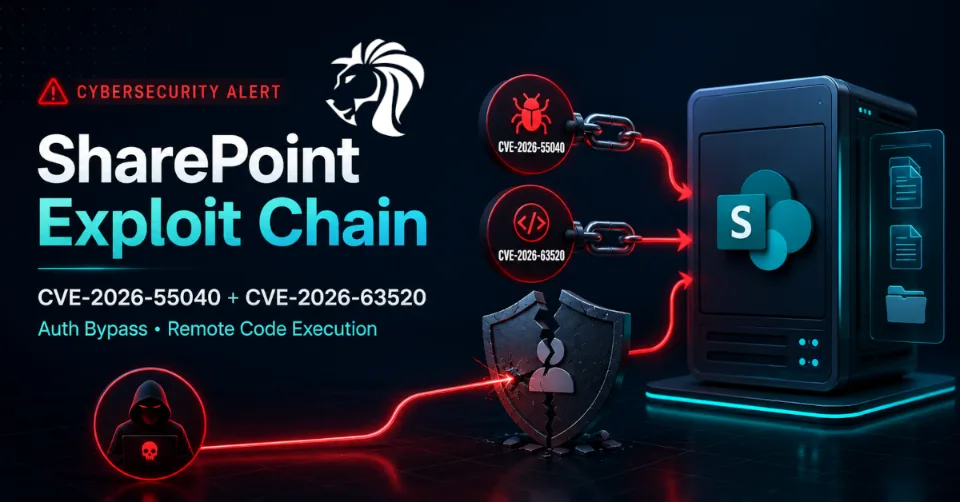
Badacze bezpieczeństwa ostrzegają organizacje korzystające z lokalnej (on-premises) wersji Microsoft SharePoint przed niebezpiecznym łańcuchem podatności, który pozwala zamienić obejście uwierzytelniania w pełne zdalne wykonanie kodu.
Atak łączy CVE-2026-55040, krytyczne obejście uwierzytelniania w SharePoint, z CVE-2026-63520, luką w usługach Business Connectivity Services w SharePoint, która może umożliwiać wykonanie dowolnego kodu.
Połączone, te dwie słabości mogą pozwolić zdalnemu atakującemu bez żadnych prawidłowych poświadczeń obejść uwierzytelnianie i ostatecznie wykonać kod na podatnym serwerze SharePoint.
Badacze z VulnCheck opublikowali 24 sierpnia szczegółową analizę całego łańcucha ataku, po opracowaniu działającego exploita łączącego obie podatności. Obie luki zostały pierwotnie odkryte przez badacza Rapid7 Stephena Fewera.
Ta informacja jest szczególnie istotna, ponieważ CVE-2026-55040 jest już wykorzystywana w rzeczywistych atakach.
Dwie podatności, jeden niebezpieczny łańcuch ataku
Każda z tych podatności osobno stwarza poważne problemy bezpieczeństwa.
Razem ich wpływ jest znacznie większy.
1️⃣ CVE-2026-55040 — obejście uwierzytelniania w SharePoint
CVE-2026-55040 to krytyczna słabość uwierzytelniania w procesie walidacji tokenów JWT w Microsoft SharePoint.
Microsoft przypisał tej podatności wynik CVSS 9,1.
Analiza Rapid7 wykazała wiele słabości w logice walidacji JWT w SharePoint, które mogą pozwolić zdalnemu atakującemu sfałszować token i podszyć się pod użytkownika SharePoint.
W zależności od informacji dostępnych atakującemu i konfiguracji celu może to obejmować podszycie się pod uprzywilejowane konto SharePoint.
W praktyce podatność może pozwolić zewnętrznemu atakującemu faktycznie powiedzieć SharePoint:
„Traktuj mnie jak uwierzytelnionego użytkownika.”
Atakujący nie potrzebuje hasła ofiary.
CVE-2026-55040 dotyczy obsługiwanych wersji lokalnych, w tym:
- Microsoft SharePoint Server 2016
- Microsoft SharePoint Server 2019
- Microsoft SharePoint Server Subscription Edition
Microsoft wydał aktualizacje zabezpieczeń usuwające tę lukę w lipcu 2026 r.
2️⃣ CVE-2026-63520 — wykonanie kodu przez Business Connectivity Services
CVE-2026-63520 dotyczy usług Business Connectivity Services (BCS) w SharePoint.
Microsoft ocenia tę podatność na 8,1 HIGH w skali CVSS 3.1 i opisuje ją jako problem nieprawidłowej walidacji danych wejściowych, który może pozwolić nieautoryzowanemu atakującemu na wykonanie kodu przez sieć.
Business Connectivity Services mają umożliwiać SharePoint interakcję z zewnętrznymi systemami biznesowymi, takimi jak bazy danych, usługi sieciowe i komponenty .NET.
Badacze odkryli, że podatne wersje SharePoint nie ograniczały w wystarczającym stopniu, które typy .NET mogą być tworzone za pośrednictwem niektórych modeli BCS.
Tworzy to ścieżkę dla atakującego z odpowiednim dostępem do SharePoint, który może wprowadzić złośliwy model BCS i sprawić, że SharePoint wykona niebezpieczne operacje.
VulnCheck wykazał, że tę słabość można ostatecznie przekształcić w zdalne wykonanie kodu z uprawnieniami konta usługi SharePoint.
Microsoft usunął CVE-2026-63520 w sierpniowych aktualizacjach zabezpieczeń SharePoint z 2026 r.
Jak działa łańcuch ataku na SharePoint
Prawdziwe niebezpieczeństwo pojawia się, gdy podatności są połączone.
Atak można opisać jako dwa etapy.
Etap 1: obejście uwierzytelniania
Atakujący wykorzystuje CVE-2026-55040, aby utworzyć sfałszowany token JWT i uzyskać dostęp do SharePoint bez posiadania prawidłowych poświadczeń.
Etap 2: wykonanie kodu
Następnie atakujący nadużywa CVE-2026-63520 za pośrednictwem usług Business Connectivity Services w SharePoint, aby wywołać niebezpieczną funkcjonalność .NET i wykonać kod na serwerze.
Pierwsza podatność usuwa barierę uwierzytelniania.
Druga zapewnia możliwość wykonania kodu.
Rezultatem jest łańcuch zdalnego wykonania kodu bez uwierzytelniania.
Dla organizacji obsługujących farmy SharePoint dostępne z internetu jest to szczególnie niebezpieczne połączenie, ponieważ atakujący może potencjalnie przejść od zewnętrznego żądania webowego do wykonania kodu na poziomie serwera bez uprzedniego przejęcia legalnego konta.
Aktywne wykorzystanie: ważne rozróżnienie
Doniesienia o ataku wymagają ostrożnej interpretacji.
Istnieją potwierdzone dowody, że CVE-2026-55040 jest wykorzystywana w rzeczywistych atakach.
VulnCheck dodał tę podatność do własnej listy Known Exploited Vulnerabilities 12 sierpnia, a CISA dodała CVE-2026-55040 do katalogu KEV 18 sierpnia 2026 r. CISA klasyfikuje status jej wykorzystania jako aktywny.
Sytuacja dotycząca pełnego łańcucha dwóch podatności jest mniej jednoznaczna.
Według Cybersecurity Dive badacze z Defused zgłosili, że 25 sierpnia zaobserwowali aktywność sondującą w honeypotach z użyciem tego połączonego ciągu.
Wskazuje to, że atakujący lub badacze bezpieczeństwa już testują pełną ścieżkę ataku na infrastrukturze dostępnej z internetu.
Jednak na podstawie obecnie dostępnych publicznie dowodów przedwczesne byłoby twierdzenie, że skuteczne wykorzystanie CVE-2026-63520 w ramach pełnego łańcucha jest już powszechne.
Potwierdzone fakty są następujące:
- CVE-2026-55040 jest aktywnie wykorzystywana.
- Zademonstrowano działający łańcuch RCE bez uwierzytelniania, łączący obie podatności.
- Szczegóły techniczne łańcucha są już publicznie dostępne.
- Odnotowano podobno aktywność sondującą związaną z tym łańcuchem.
- Wpis CISA w KEV dotyczy obecnie CVE-2026-55040, a nie CVE-2026-63520.
To rozróżnienie ma znaczenie przy dokładnej ocenie zagrożenia.
Tysiące serwerów SharePoint nadal dostępnych z internetu
Potencjalna powierzchnia ataku jest znaczna.
VulnCheck poinformował, że zidentyfikował co najmniej 8500 serwerów SharePoint wystawionych do internetu po próbie usunięcia honeypotów i zduplikowanych wyników ze swoich pomiarów.
Ta liczba nie oznacza, że wszystkie 8500 systemów jest podatnych.
Pokazuje jednak, jak wiele wdrożeń SharePoint może być potencjalnie osiągalnych bezpośrednio z sieci zewnętrznych.
Dla atakujących firmowe systemy współpracy dostępne z internetu są atrakcyjnymi celami, ponieważ mogą zapewniać dostęp do wrażliwych dokumentów, poświadczeń, wewnętrznych aplikacji i innych zasobów firmowych.
Dlaczego SharePoint jest tak cennym celem
Serwery SharePoint często zajmują uprzywilejowaną pozycję w środowiskach korporacyjnych.
Mogą zawierać lub łączyć się z:
- wewnętrznymi dokumentami firmowymi
- informacjami o pracownikach i klientach
- systemami uwierzytelniania
- bazami danych
- systemami przepływu pracy
- aplikacjami biznesowymi
- środowiskami Active Directory
- inną infrastrukturą Microsoft
Atakujący, który uzyska zdalne wykonanie kodu na serwerze SharePoint, może więc próbować wyjść poza przejętą aplikację.
Potencjalne dalsze działania mogą obejmować kradzież poświadczeń, utrzymanie dostępu (persistence), rozpoznanie wewnętrzne, eksfiltrację danych lub ruch boczny.
Dokładny wpływ zależy od uprawnień konta usługi SharePoint, segmentacji sieci i innych systemów dostępnych z przejętego serwera.
Microsoft wydał już poprawki
Obie podatności zostały załatane.
Microsoft wydał poprawki dla CVE-2026-55040 w lipcu 2026 r., a następnie poprawki dla CVE-2026-63520 w sierpniowych aktualizacjach zabezpieczeń SharePoint z 2026 r.
Aktualizacja sierpniowa wprowadza również dodatkowe zabezpieczenia wokół Business Connectivity Services.
Na przykład Microsoft dodał silniejszą walidację ograniczającą typy .NET, których mogą używać modele BCS.
Typy, które nie zostały wyraźnie dopuszczone na liście dozwolonych BCSAllowedTypeNames, są blokowane, co zmniejsza możliwość nadużycia niebezpiecznej funkcjonalności .NET za pośrednictwem modeli BCS.
Microsoft wyłączył też domyślnie importy modeli Business Data Connectivity opartych na plikach w odpowiednich sierpniowych aktualizacjach SharePoint, jako dodatkowy środek utwardzania zabezpieczeń.
Co powinny zrobić organizacje
Organizacje korzystające z lokalnego SharePoint powinny traktować ten łańcuch podatności jako problem bezpieczeństwa o wysokim priorytecie.
✅ Natychmiast zainstaluj aktualizacje zabezpieczeń Microsoft
Upewnij się, że aktualizacje zabezpieczeń usuwające zarówno CVE-2026-55040, jak i CVE-2026-63520 zostały zainstalowane na każdym serwerze SharePoint w farmie.
Nie zakładaj, że załatanie tylko jednej podatności eliminuje całe ryzyko.
Administratorzy powinni postępować zgodnie z aktualnymi wytycznymi Microsoft dotyczącymi serwisowania SharePoint i upewnić się, że zainstalowano wszystkie wymagane aktualizacje zbiorcze i zabezpieczeń.
✅ Zidentyfikuj serwery SharePoint dostępne z internetu
Organizacje powinny ustalić, czy SharePoint jest bezpośrednio osiągalny z publicznego internetu.
Ekspozycja zewnętrzna powinna istnieć tylko wtedy, gdy istnieje jasne uzasadnienie biznesowe.
Tam, gdzie to możliwe, interfejsy administracyjne i wrażliwe usługi SharePoint powinny być chronione odpowiednimi mechanizmami kontroli sieciowej, zwrotnymi serwerami proxy, sieciami VPN lub innymi ograniczeniami dostępu.
✅ Zbadaj serwery, które wcześniej były wystawione
Ponieważ wiadomo już, że CVE-2026-55040 jest wykorzystywana, organizacje nie powinny zakładać, że zainstalowanie poprawki automatycznie oznacza, iż wystawiony serwer jest bezpieczny.
Systemy, które wcześniej były podatne, należy również sprawdzić pod kątem śladów przejęcia.
Obrońcy powinni zbadać:
- logi dostępu IIS i SharePoint
- nietypową aktywność uwierzytelniania
- nieoczekiwane uprzywilejowane operacje w SharePoint
- nowo utworzone lub zmodyfikowane zasoby BCS
- podejrzane procesy uruchamiane przez konta usług SharePoint lub IIS
- nieoczekiwane wychodzące połączenia sieciowe
- nowo utworzone zaplanowane zadania lub usługi
- nietypowe pliki lub skrypty umieszczone na serwerze
✅ Monitoruj Business Connectivity Services
Organizacje korzystające z BCS powinny sprawdzić, czy legalne modele nadal działają po zainstalowaniu sierpniowych aktualizacji.
Nowe zabezpieczenia oparte na liście dozwolonych w Microsoft mogą blokować starsze modele BCS, które opierają się na typach .NET niedozwolonych już automatycznie.
Administratorzy powinni dodawać do listy dozwolonych BCS wyłącznie wymagane i zaufane typy, zamiast szeroko osłabiać zabezpieczenie.
✅ Ogranicz uprawnienia konta usługi SharePoint
Usługa SharePoint nie powinna mieć więcej uprawnień na poziomie systemu operacyjnego lub sieci, niż naprawdę potrzebuje.
Zastosowanie zasady najmniejszych uprawnień może ograniczyć szkody, jakie może wyrządzić atakujący, nawet jeśli wykorzystanie luki na poziomie aplikacji się powiedzie.
✅ Oddziel SharePoint od infrastruktury krytycznej
Serwery SharePoint nie powinny automatycznie mieć nieograniczonego dostępu do wrażliwych systemów wewnętrznych.
Segmentacja sieci może znacznie utrudnić atakującemu przekształcenie przejęcia SharePoint w szersze przejęcie domeny lub infrastruktury.
Łączenie podatności w łańcuch zmienia ryzyko
Ujawnienie luk w SharePoint to użyteczny przykład tego, dlaczego podatności nie zawsze można oceniać w oderwaniu od siebie.
CVE-2026-55040 to przede wszystkim obejście uwierzytelniania.
CVE-2026-63520 to przede wszystkim podatność umożliwiająca wykonanie kodu, wymagająca dostępu do odpowiedniej funkcjonalności SharePoint.
Osobno każda z nich ma ograniczenia.
Razem te ograniczenia w dużej mierze znikają.
Obejście uwierzytelniania zapewnia dostęp potrzebny do dotarcia do podatnej funkcjonalności, a druga luka zamienia ten dostęp w wykonanie kodu na poziomie serwera.
To jeden z powodów, dla których programy zarządzania podatnościami powinny uwzględniać łańcuchy ataku i możliwość wykorzystania, zamiast ustalać priorytety podatności wyłącznie na podstawie pojedynczych wyników CVSS.
Podsumowanie
Połączenie CVE-2026-55040 i CVE-2026-63520 stanowi poważne zagrożenie dla niezałatanej lokalnej infrastruktury SharePoint.
Działający łańcuch RCE bez uwierzytelniania został już publicznie zademonstrowany, komponent obejścia uwierzytelniania jest aktywnie wykorzystywany, a aktywność sondująca związana z połączoną sekwencją ataku podobno już się rozpoczęła.
Organizacje powinny więc upewnić się, że obie podatności są załatane, i zbadać serwery SharePoint, które wcześniej były wystawione, pod kątem śladów tego, że atakujący mogli do nich dotrzeć przed usunięciem luk.
Ta sytuacja potwierdza też ważną zasadę bezpieczeństwa: podatności, które osobno mają ograniczone możliwości, mogą stać się znacznie groźniejsze, gdy atakujący odkryją sposoby ich łączenia.
Łataj całą ścieżkę ataku, a nie tylko pojedyncze podatności. Gdy luki umożliwiające obejście uwierzytelniania i wykonanie kodu można połączyć w łańcuch, dostępna z zewnątrz platforma biznesowa może szybko stać się drogą do szerszego środowiska firmowego.


