
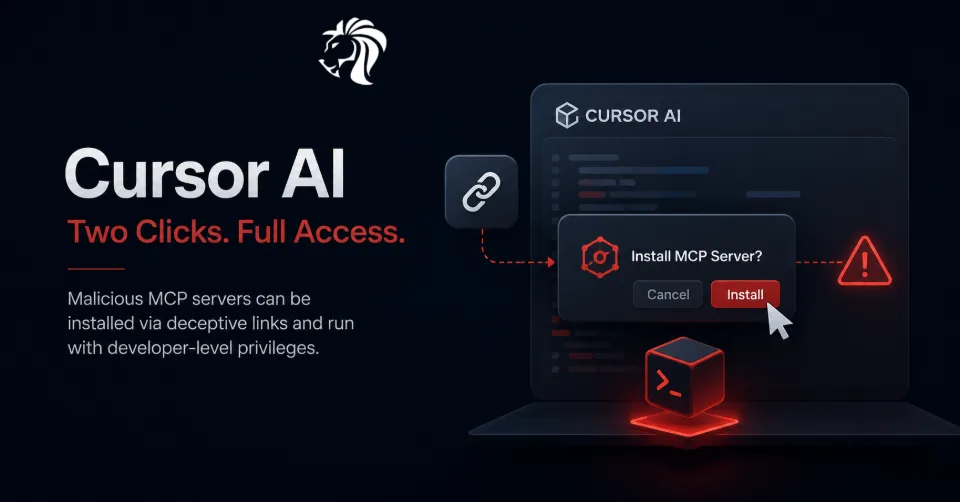
Badacze ostrzegają, że luki w samych narzędziach AI do kodowania mogą stanowić poważne zagrożenie dla programistów i przedsiębiorstw.
Najnowszy przykład dotyczy Cursor AI, jednego z najszybciej rozwijających się edytorów kodu opartych na AI. Badacze z Adversa AI odkryli, że atakujący mogli nadużyć sposobu, w jaki Cursor obsługuje deep linki i serwery Model Context Protocol, aby nakłonić programistów do zainstalowania na swoich maszynach złośliwych serwerów MCP.
Atak jest niepokojący, ponieważ serwery MCP to wykonywalne narzędzia, które często działają z takimi samymi uprawnieniami jak użytkownik, który je instaluje.
W praktyce oznacza to, że złośliwy serwer MCP mógłby stać się potężnym backdoorem na stacji roboczej programisty.
Dlaczego serwery MCP mają znaczenie
Model Context Protocol, czyli MCP, został zaprojektowany do łączenia asystentów AI z zewnętrznymi narzędziami i źródłami danych.
Serwery MCP mogą pomagać agentom AI do kodowania w interakcji z API, systemami plików, narzędziami deweloperskimi, repozytoriami i innymi usługami. Używane prawidłowo, czynią agentów AI bardziej użytecznymi i zdolnymi.
Ta moc rodzi jednak ryzyko.
Serwer MCP to nie tylko plik konfiguracyjny. Może wykonywać kod. Jeśli zostanie zainstalowany w złych zamiarach, może pozwolić atakującym uruchamiać polecenia, uzyskiwać dostęp do plików, kraść sekrety lub wchodzić w interakcję ze środowiskami deweloperskimi.
W przypadku programistów pracujących w sieciach korporacyjnych może to zamienić przejętą stację roboczą w drogę do kodu źródłowego, danych uwierzytelniających, tokenów chmurowych, systemów wewnętrznych lub danych klientów.
Ścieżka ataku w dwóch kliknięciach
Badania Adversa AI koncentrowały się na doprowadzeniu do zainstalowania złośliwego serwera MCP w środowisku Cursor IDE ofiary.
Atak wykorzystywał deep link zaprojektowany tak, aby uruchamiał proces instalacji MCP w Cursorze.
Ponieważ widoczny link mcp/install wyglądałby podejrzanie, badacze ukryli instrukcję instalacji w czymś, w co programiści chętniej klikną: w linku do pull requesta.
Dzięki podwójnemu kodowaniu URL złośliwy deep link instalujący MCP mógł zostać ukryty w czymś, co wyglądało na zwykły proces programistyczny.
Dla ofiary link mógł wyglądać jak rutynowy pull request.
W tle uruchamiał jednak w Cursorze monit o instalację serwera MCP.
Okno zgody to za mało
Ofiara nadal musi zatwierdzić instalację.
Brzmi to jak silna ochrona, ale badacze twierdzą, że ten monit nie wystarcza.
Cursor wyświetla okno potwierdzenia z pytaniem, czy użytkownik chce zainstalować serwer MCP. Jednak niebezpieczne argumenty polecenia mogą być ukryte poza ekranem, ponieważ okno pokazuje tylko ograniczoną część pola argumentów.
Oznacza to, że widoczna część może wyglądać nieszkodliwie, podczas gdy złośliwe polecenie pozostaje poza zasięgiem wzroku.
Tworzy to niebezpieczną lukę między tym, co według programisty zatwierdza, a tym, co faktycznie się uruchamia.
Problemem nie jest samo istnienie monitu. Problemem jest to, czy monit dostarcza użytkownikowi wystarczająco dokładnych informacji, by mógł podjąć bezpieczną decyzję.
Dlaczego programiści mogą klikać bez zastanowienia
Wątek socjotechniczny jest realistyczny.
Programiści często otrzymują pull requesty, linki konfiguracyjne, kroki wdrożenia do repozytorium, instrukcje narzędzi i monity konfiguracyjne w ramach normalnej pracy.
We współczesnym programowaniu wspieranym przez AI instalacja serwera MCP może także wydawać się wiarygodna. Cursor aktywnie obsługuje instalację MCP za pomocą linków, więc sam proces nie budzi automatycznie podejrzeń.
To sprawia, że atak jest groźniejszy.
Wtapia się w proces, który programiści już rozumieją i któremu ufają.
Złośliwy link, okno potwierdzenia, zmiana konfiguracji i instalacja MCP mogą każde z osobna wyglądać rozsądnie. Prawdziwe niebezpieczeństwo tkwi w całym łańcuchu.
Dlaczego to problem większy niż Cursor
Problem z Cursorem odzwierciedla szerszy wzorzec.
Narzędzia AI do kodowania szybko zyskują potężne funkcje agentowe, integracje narzędzi, deep linki, haki automatyzacji i zewnętrzne ścieżki wykonywania.
To czyni je atrakcyjnymi celami.
Takie same ryzyka projektowe pojawiały się już wcześniej w innych kategoriach oprogramowania: wstrzykiwanie argumentów, niebezpieczne procedury obsługi protokołów, słabe okna potwierdzeń i nadmierne zaufanie do działań zatwierdzanych przez użytkownika.
Różnica polega na tym, że środowiska programistyczne z AI znajdują się teraz bezpośrednio we wrażliwych procesach tworzenia oprogramowania.
Mogą mieć dostęp do:
- kodu źródłowego
- plików lokalnych
- sekretów
- kluczy API
- kluczy SSH
- repozytoriów Git
- danych uwierzytelniających do chmury
- dokumentacji wewnętrznej
- systemów budowania
- narzędzi w pobliżu środowiska produkcyjnego
Włamanie do IDE programisty może mieć znacznie szerszy wpływ niż włamanie do zwykłej aplikacji desktopowej.
Serwery MCP mogą stać się backdoorami
Złośliwy serwer MCP może być szczególnie potężny, ponieważ został zaprojektowany, by dawać agentowi AI dostęp do zewnętrznych możliwości.
W zależności od uprawnień i środowiska może być w stanie:
- uruchamiać polecenia
- odczytywać pliki lokalne
- uzyskiwać dostęp do repozytoriów
- eksfiltrować sekrety
- wchodzić w interakcję z API
- modyfikować kod projektu
- instalować dodatkowe narzędzia
- utrzymywać trwałą obecność w procesie pracy programisty
To sprawia, że złośliwa instalacja MCP jest poważnym problemem dla łańcucha dostaw oprogramowania i bezpieczeństwa punktów końcowych.
W niepowołanych rękach MCP zamienia się z funkcji zwiększającej produktywność dzięki AI w kontrolowaną przez atakującego warstwę wykonawczą.
Reakcja Cursora
Według raportu Adversa AI złożyła do Cursora dwa zgłoszenia błędów: jedno dotyczące problemu w stylu wstrzykiwania argumentów, a drugie dotyczące niewystarczającego okna instalacji.
Cursor miał według doniesień oświadczyć, że zgłoszenie błędu przekazano zewnętrznemu dostawcy usług bezpieczeństwa i początkowo zamknięto je omyłkowo. Firma od tego czasu ponownie otworzyła sprawę i ją bada.
Ta reakcja uwydatnia kolejny ważny punkt: dostawcy narzędzi AI potrzebują dojrzałych procesów obsługi podatności, ponieważ ich produkty stają się częścią korporacyjnej infrastruktury deweloperskiej.
Co powinny zrobić organizacje
Firmy korzystające z Cursora lub innych narzędzi AI do kodowania powinny przejrzeć sposób instalowania serwerów MCP i zarządzania nimi.
Zalecane działania obejmują:
- dopuszczanie wyłącznie zatwierdzonych serwerów MCP (allowlist)
- blokowanie lub filtrowanie niezaufanych linków instalacyjnych MCP
- ograniczanie procedur obsługi protokołów tam, gdzie to możliwe
- przegląd istniejących konfiguracji MCP
- monitorowanie zdarzeń instalacji nowych serwerów MCP
- sprawdzanie argumentów poleceń serwerów MCP
- blokowanie niezatwierdzonego wykonywania kodu z narzędzi deweloperskich
- izolowanie środowisk deweloperskich od wrażliwych systemów
- zmianę sekretów w przypadku wykrycia podejrzanej aktywności MCP
- szkolenie programistów, by traktowali monity o instalację MCP jako wysokiego ryzyka
Zespoły bezpieczeństwa powinny też traktować narzędzia AI do kodowania jako część powierzchni ataku punktów końcowych, a nie tylko oprogramowanie zwiększające produktywność.
Potrzeba zabezpieczeń świadomych agentów
Tradycyjne mechanizmy kontroli często sprawdzają pojedyncze zdarzenia.
Kliknięcie linku.
Monit w oknie dialogowym.
Zmianę pliku konfiguracyjnego.
Uruchomienie narzędzia.
Żądanie MCP.
Ale przepływy pracy z agentami tworzą ryzyko w całej sekwencji.
Ważne pytanie nie dotyczy tylko tego, czy jeden krok wygląda podejrzanie. Chodzi o to, czy końcowe działanie odpowiada temu, co użytkownik faktycznie zamierzał i zatwierdził.
Przyszłe mechanizmy zabezpieczeń będą musiały rozumieć cały łańcuch aktywności agentów, w tym ruch MCP, wywołania narzędzi, prompty, zatwierdzenia i kontekst wykonania.
To trudniejszy problem niż blokowanie pojedynczego złośliwego pliku lub pojedynczego podejrzanego polecenia.
Podsumowanie
Badania nad Cursor AI pokazują, że bezpieczeństwo kodowania z AI nie dotyczy tylko niebezpiecznych sugestii kodu czy prompt injection.
Same narzędzia stają się potężnymi środowiskami wykonawczymi.
Serwery MCP dają agentom AI realne możliwości. Deep linki ułatwiają instalację. Procesy pracy programistów sprawiają, że kliknięcia wydają się rutyną. Słabe monity o zgodę mogą ukrywać niebezpieczne szczegóły.
Razem te składniki tworzą nową powierzchnię ataku.
Narzędzia AI do kodowania potrzebują tej samej obrony warstwowej (defense-in-depth), którą przeglądarki, systemy operacyjne i ekosystemy pakietów budowały latami. Sam monit nie wystarczy. Organizacje potrzebują list dozwolonych, piaskownic, widoczności, egzekwowania polityk i monitorowania świadomego agentów, zanim potężne narzędzia AI do programowania staną się kolejną drogą do wnętrza przedsiębiorstwa.


