
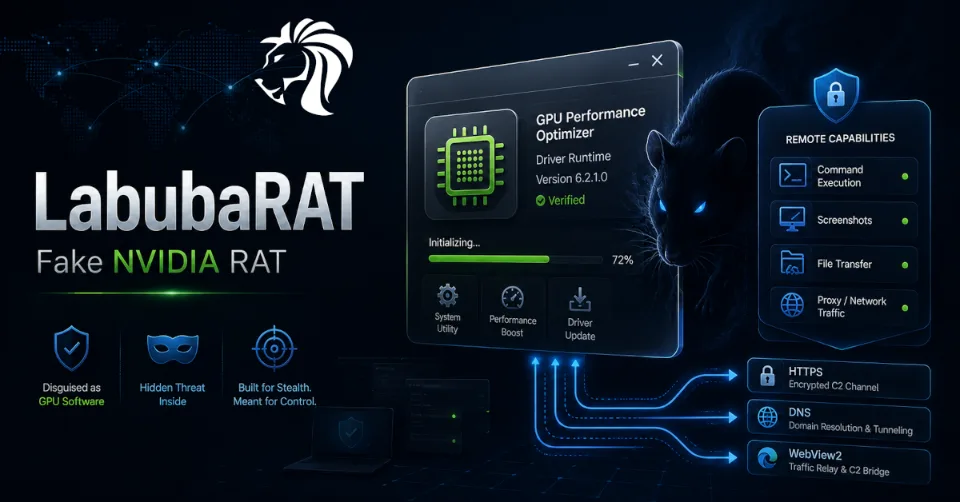
Badacze cyberbezpieczeństwa zidentyfikowali wcześniej nieopisanego trojana zdalnego dostępu napisanego w Rust, znanego jako LabubaRAT, który podszywa się pod oprogramowanie związane z NVIDIA, aby wtopić się w środowiska Windows.
Według Blackpoint Cyber malware zaprojektowano tak, aby dawało atakującym wielokrotnego użytku przyczółek na przejętych systemach. Po wdrożeniu może profilować hosta, wykrywać narzędzia zabezpieczające, wykonywać polecenia, przenosić pliki, wykonywać zrzuty ekranu i kierować ruch sieciowy przez zainfekowaną maszynę.
Struktura implantu sugeruje, że powstał jako elastyczny framework zdalnego dostępu, a nie jednorazowa próbka malware.
Jak zaczyna się atak
Zaobserwowany łańcuch ataku zaczyna się od pliku wykonywalnego o nazwie:
nvidia-sysruntime.exe
Nazwa pliku ma imitować zestaw narzędzi kontenerowego środowiska uruchomieniowego NVIDIA, dzięki czemu malware wydaje się mniej podejrzane w środowiskach, w których oprogramowanie NVIDIA lub narzędzia związane z GPU mogą być spodziewane.
Zamiast zaszywać dane dowodzenia i kontroli na stałe w pliku binarnym, LabubaRAT otrzymuje swoją konfigurację w czasie działania za pomocą argumentów wiersza poleceń.
Pozwala to operatorowi zdefiniować kluczowe ustawienia, takie jak:
- dane serwera C2
- interwał odpytywania
- parametry specyficzne dla kampanii
- zakodowane wartości konfiguracji
Ten sam skompilowany malware można więc wykorzystywać wielokrotnie wobec różnych celów lub w różnych kampaniach, po prostu zmieniając konfigurację uruchomienia.
Czyni to narzędzie bardziej elastycznym i trudniejszym do śledzenia wyłącznie na podstawie statycznych wskaźników.
Konfiguracja przechowywana lokalnie
Po uruchomieniu LabubaRAT zapisuje swoją konfigurację w lokalnej bazie danych SQLite.
Daje to malware lokalny stan i trwałość parametrów działania. Wspiera też bardziej uporządkowany model w stylu agenta, w którym każdy zainfekowany host może być rejestrowany, profilowany i zarządzany w czasie.
Taka konstrukcja jest jednym z sygnałów, że LabubaRAT to coś więcej niż zwykły backdoor.
Zachowuje się jak konfigurowalna platforma zdalnego dostępu.
Profilowanie hosta i wykrywanie narzędzi zabezpieczających
Jedną z pierwszych czynności LabubaRAT jest profilowanie zainfekowanego systemu.
Zbiera on informacje takie jak:
- nazwa hosta
- ilość pamięci RAM
- model procesora
- stan Kontroli konta użytkownika (UAC) w Windows
- zainstalowane przeglądarki
- zainstalowane produkty zabezpieczające
Malware sprawdza obecność popularnych przeglądarek, w tym Chrome, Firefox, Edge i Brave.
Szuka też narzędzi zabezpieczających, takich jak Microsoft Defender, CrowdStrike, SentinelOne, Carbon Black, Sophos, Malwarebytes, Bitdefender, ESET, Kaspersky, McAfee, Symantec i Trend Micro.
Takie profilowanie pomaga operatorowi poznać środowisko przed podjęciem dalszych działań.
Może też wpływać na to, które funkcje zostaną użyte, jak agresywnie postąpi atakujący lub czy zostaną wdrożone dodatkowe narzędzia.
Wiele kanałów komunikacji
Godną uwagi cechą LabubaRAT jest obsługa wielu metod komunikacji.
Implant może komunikować się za pomocą:
- HTTPS
- WebView2
- tunelowania DNS
Daje to atakującym opcje zapasowe.
Jeśli obrońcy wykryją i zablokują jeden kanał, malware może nadal mieć inny sposób komunikacji ze swoim operatorem.
Tunelowanie DNS jest szczególnie niepokojące, ponieważ ruch DNS jest często domyślnie dozwolony i może nie podlegać takiej samej inspekcji jak bezpośredni ruch HTTP lub HTTPS.
Wiele ścieżek komunikacji utrudnia powstrzymanie zagrożenia i jego wykrycie.
Co potrafi LabubaRAT
Po uaktywnieniu LabubaRAT zapewnia szeroki zestaw możliwości zdalnego dostępu.
Jego funkcje obejmują:
- wykonywanie poleceń
- wykonywanie poleceń PowerShell
- wykonywanie kodu JavaScript
- wykonywanie zrzutów ekranu
- wysyłanie plików
- pobieranie plików
- obsługę archiwów
- obsługę proxy SOCKS5
Dzięki tym możliwościom operator może wchodzić w interakcję z hostem, przenosić dane do środowiska i z niego, kierować ruch przez przejęty system oraz utrzymywać dostęp bez potrzeby użycia osobnego loadera lub dodatkowego narzędzia.
Funkcjonalność proxy SOCKS5 jest szczególnie istotna, ponieważ może pozwolić atakującym wykorzystać zainfekowaną maszynę jako punkt przekaźnikowy dla dalszych działań.
Dlaczego Rust ma znaczenie
LabubaRAT jest napisany w Rust, języku coraz częściej spotykanym we współczesnym tworzeniu malware.
Rust oferuje wydajność, potencjał wieloplatformowy i korzyści w zakresie bezpieczeństwa pamięci dla legalnych programistów. Cenią go jednak również aktorzy zagrożeń, ponieważ pliki binarne w Rust mogą komplikować analizę i procesy wykrywania.
Zespoły bezpieczeństwa widzą coraz więcej rodzin malware przyjmujących takie języki jak Rust i Go, ponieważ mogą one pomóc atakującym budować przenośne, odporne narzędzia.
W przypadku LabubaRAT Rust wydaje się wspierać konstrukcję przypominającą framework, którą można konfigurować i wielokrotnie wykorzystywać w wielu wdrożeniach.
Możliwe sygnały modelu malware-as-a-service
Badacze zauważyli oznaki, że LabubaRAT może być powiązany z modelem malware-as-a-service.
Nazwa wydaje się pochodzić od LabubaPanel, tytułu powiązanego z infrastrukturą dowodzenia i kontroli, oraz od favicony w stylu Labubu.
Takie oznakowanie sugeruje, że narzędzie może mieć panelowy model operacyjny, w którym operatorzy zarządzają zainfekowanymi hostami za pomocą scentralizowanego interfejsu.
Chociaż atrybucja pozostaje niejasna, struktura wskazuje na ekosystem wielokrotnego użytku, a nie pojedynczą odizolowaną kampanię.
Dlaczego to zagrożenie ma znaczenie
LabubaRAT budzi niepokój, ponieważ łączy w jednym pakiecie kilka przydatnych atakującym możliwości.
Potrafi:
- podszywać się pod legalne oprogramowanie
- przyjmować konfigurację w czasie działania
- profilować środowisko
- wykrywać narzędzia zabezpieczające
- korzystać z wielu kanałów komunikacji
- wykonywać polecenia operatora
- przenosić pliki
- wykonywać zrzuty ekranu
- przekazywać ruch przez proxy
- utrzymywać autostart na poziomie użytkownika
Daje to atakującym praktyczny przyczółek do działań prowadzonych ręcznie.
Oznacza to również, że obrońcy muszą patrzeć poza nazwę pliku. Proces, który wygląda na związany z NVIDIA, może nie być legalny, jeśli jego lokalizacja, zachowanie, argumenty wiersza poleceń lub aktywność sieciowa nie odpowiadają oczekiwanemu zachowaniu oprogramowania.
Na co powinni zwracać uwagę obrońcy
Zespoły bezpieczeństwa powinny badać podejrzaną aktywność dotyczącą nieoczekiwanych plików binarnych podszywających się pod NVIDIA, zwłaszcza jeśli pojawiają się poza standardowymi ścieżkami instalacji.
Przydatne obszary wykrywania obejmują:
- nietypowe uruchamianie
nvidia-sysruntime.exe - podejrzane argumenty wiersza poleceń lub parametry uruchomienia zakodowane w Base64
- nieoczekiwane tworzenie baz danych SQLite przez nieznane pliki binarne
- zachowanie polegające na wyliczaniu przeglądarek i narzędzi zabezpieczających
- nietypowe użycie WebView2
- wskaźniki tunelowania DNS
- nietypowe odpytywanie przez HTTPS
- zachowanie proxy SOCKS5
- wykonywanie zrzutów ekranu przez niestandardowe procesy
- nieoczekiwane łańcuchy wykonywania PowerShell lub JavaScript
Obrońcy powinni też ustalić wzorzec (baseline) dla legalnych lokalizacji oprogramowania NVIDIA i oczekiwanego zachowania procesów, aby próby podszywania się było łatwiej zauważyć.
Podsumowanie
LabubaRAT pokazuje, że współczesne malware do zdalnego dostępu staje się bardziej modułowe, konfigurowalne i odporne.
Wykorzystanie Rust, konfiguracji w czasie działania, stanu lokalnego, profilowania hosta, wielu kanałów komunikacji i zadań zlecanych przez operatora daje atakującym elastyczną platformę do utrzymywania dostępu i prowadzenia działań ręcznych.
Przebranie za NVIDIA to tylko powierzchowna sztuczka.
Głębszy niepokój budzi konstrukcja malware przypominająca framework: RAT wielokrotnego użytku, zbudowany do rejestrowania hostów, poznawania ich środowiska, odbierania poleceń, przenoszenia plików, wykonywania zrzutów ekranu i kierowania ruchu przez przejęte systemy.
Nazwy plików wyglądające na zaufane to za mało. Zachowanie, kontekst wykonania, aktywność wiersza poleceń i komunikacja sieciowa pozostają kluczowe dla wykrywania działań współczesnych RAT-ów.


