
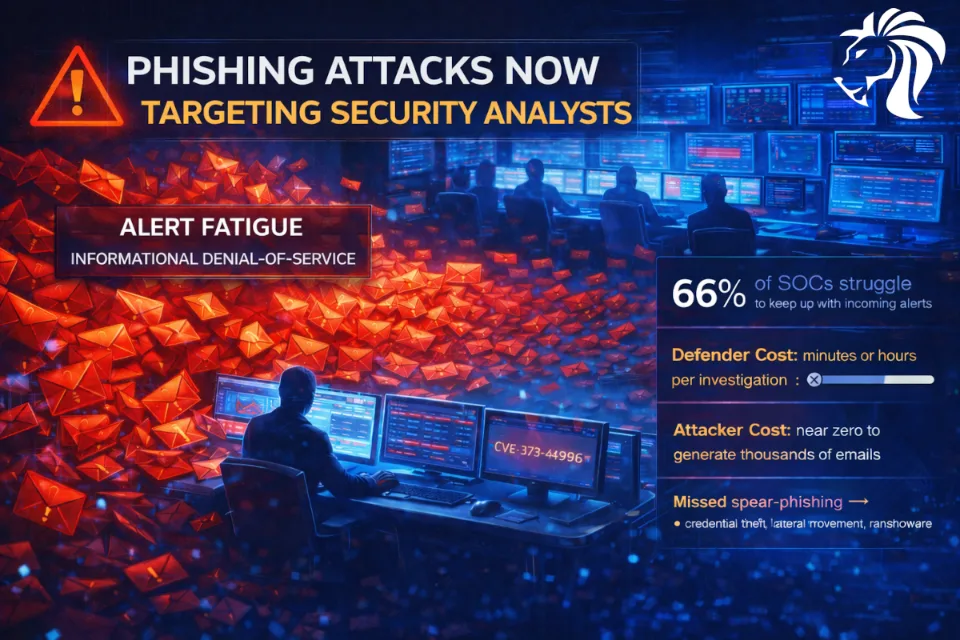
Nowoczesne ataki phishingowe mają nie tylko oszukiwać pracowników — coraz częściej mają też przytłoczyć zespoły bezpieczeństwa.
Atakujący wysyłają duże ilości niskiej jakości wiadomości phishingowych, aby zalać centra operacji bezpieczeństwa (SOC) alertami. W tym szumie ukryte są wysoce ukierunkowane wiadomości spear-phishingowe wymierzone w kluczowych pracowników.
Taktyka ta skutecznie tworzy informacyjny atak typu odmowa usługi (Informational Denial-of-Service, IDoS) wymierzony w analityków.
Dlaczego to działa
Gdy kolejki zgłoszeń gwałtownie rosną:
• analitycy szybciej klasyfikują zgłoszenia
• spada głębokość analizy
• umykają nowe wskaźniki
• prawdziwe ataki giną w szumie
Badania pokazują, że 66% zespołów SOC nie nadąża z obsługą napływających alertów, co tworzy okazję, którą atakujący aktywnie wykorzystują.
Problem asymetrii
• Koszt atakującego: niemal zerowy przy generowaniu tysięcy wiadomości phishingowych
• Koszt obrońcy: minuty lub godziny pracy analityka na każde dochodzenie
Jedna przeoczona wiadomość spear-phishingowa może doprowadzić do kradzieży danych uwierzytelniających, ruchu bocznego lub wdrożenia ransomware.
Nowe podejście do obrony przed phishingiem
Nowoczesne zespoły SOC przechodzą na śledztwa AI gotowe do podjęcia decyzji, w których zautomatyzowana analiza zapewnia:
• zweryfikowane uwierzytelnienie nadawcy (SPF, DKIM, DMARC)
• wykrywanie inżynierii społecznej
• korelację telemetrii z punktów końcowych
• przejrzyste uzasadnienie werdyktów
Skraca to czas dochodzenia z godzin do minut, uniemożliwiając atakującym wykorzystanie przeciążenia analityków.
Najważniejszy wniosek
Phishing to już nie tylko problem ludzkiego kliknięcia.
To także problem przepustowości SOC.
Organizacje, które utrzymują stałą jakość dochodzeń przy dużej liczbie alertów, odbierają atakującym jedną z ich najskuteczniejszych strategii.


