
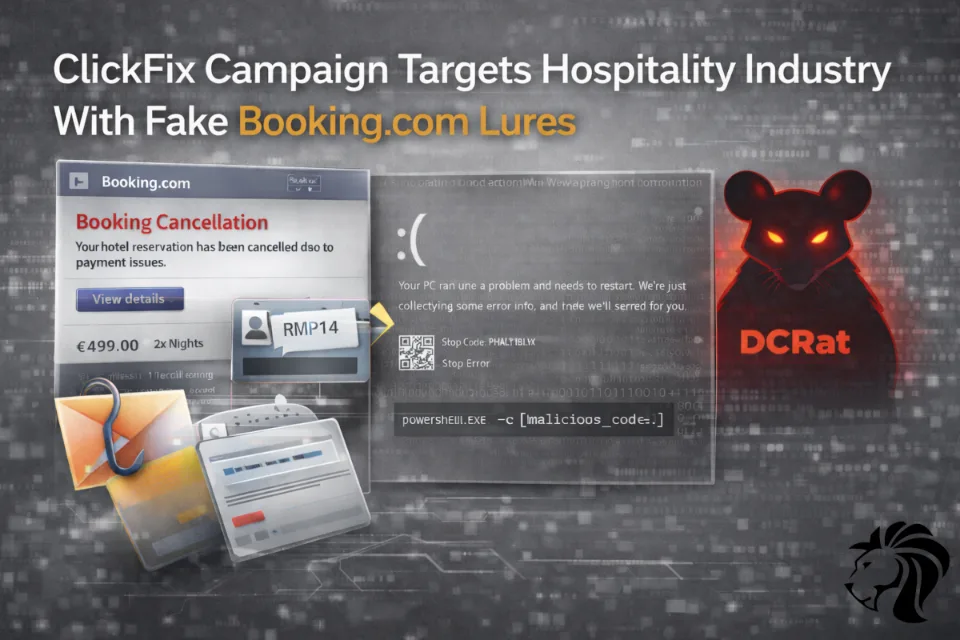
Badacze bezpieczeństwa z Securonix wykryli wyrafinowaną kampanię malware ClickFix wymierzoną w sektor hotelarski, śledzoną pod nazwą PHALT#BLYX.
Atak wykorzystuje fałszywe wiadomości o anulowaniu rezerwacji, podszywające się pod Booking.com, aby nakłonić ofiary do uruchomienia złośliwych poleceń PowerShell, co ostatecznie prowadzi do wdrożenia DCRat (Dark Crystal RAT) — trojana zdalnego dostępu powiązanego z Rosją.
Jak działa atak
Łańcuch infekcji jest wyjątkowo zwodniczy i wieloetapowy:
- Ofiary otrzymują wiadomości phishingowe z fałszywymi powiadomieniami o anulowaniu rezerwacji w Booking.com
- Sfałszowana strona rezerwacji wyświetla fałszywe wyzwanie CAPTCHA
- Po interakcji ofiarom wyświetla się fałszywy niebieski ekran śmierci systemu Windows (BSOD)
- Użytkownicy są nakłaniani do uruchomienia polecenia PowerShell pod pretekstem naprawienia problemu
- Malware jest kompilowany i uruchamiany za pomocą MSBuild.exe, zaufanego pliku binarnego systemu Windows
Końcowym ładunkiem jest silnie zaciemniona wersja DCRat, zdolna do:
- Process hollowing
- Keyloggingu
- Trwałego zdalnego dostępu
- Pobierania dodatkowych ładunków
Wskazówki dotyczące celów i atrybucji
- Fałszywe opłaty za rezerwację wyświetlane w EUR, co sugeruje europejskie cele
- Użycie artefaktów w języku rosyjskim
- Rodowód malware powiązany z Dark Crystal RAT, wcześniej używanym w atakach na Ukrainę
Badacze twierdzą, że kampania świadczy o głębokim zrozumieniu zabezpieczeń punktów końcowych, czego dowodem są:
- Nadużywanie zaufanych plików binarnych systemu
- Wstrzykiwanie kodu do legalnych procesów, takich jak aspnet_compiler.exe
- Manipulowanie wykluczeniami programu Windows Defender
- Techniki długotrwałej trwałości
Dlaczego ClickFix pozostaje niebezpieczny
Ataki ClickFix, opisane po raz pierwszy w 2024 roku, opierają się na inżynierii społecznej, a nie na lukach. Użytkownicy są przekonywani do samodzielnego uruchamiania złośliwych poleceń, co omija wiele tradycyjnych zabezpieczeń.
Kampania wykorzystała też świąteczny sezon podróży, kiedy wiadomości związane z hotelarstwem są czymś oczekiwanym, co zwiększa jej skuteczność.
Wskazówki dla obrońców
Securonix zaleca organizacjom:
✔ Edukuj użytkowników, aby nigdy nie wklejali skryptów do okna Uruchom ani do PowerShell, gdy poproszą o to strony internetowe
✔ Z ostrożnością traktuj pilne e-maile dotyczące rezerwacji lub płatności
✔ Włącz wyświetlanie rozszerzeń plików w systemie Windows
✔ Monitoruj uruchamianie MSBuild.exe z niestandardowych ścieżek
✔ Obserwuj legalne pliki binarne (aspnet_compiler.exe, RegSvcs.exe, RegAsm.exe) pod kątem nietypowej aktywności sieciowej
Najważniejszy wniosek
Ta kampania pokazuje, jak atakujący łączą presję psychologiczną, zaufane narzędzia systemu Windows i sprytne oszustwo, aby ominąć zabezpieczenia, czyniąc z użytkowników wektor wykonania.
Świadomość użytkowników pozostaje jednym z najsilniejszych zabezpieczeń przed atakami ClickFix.


