
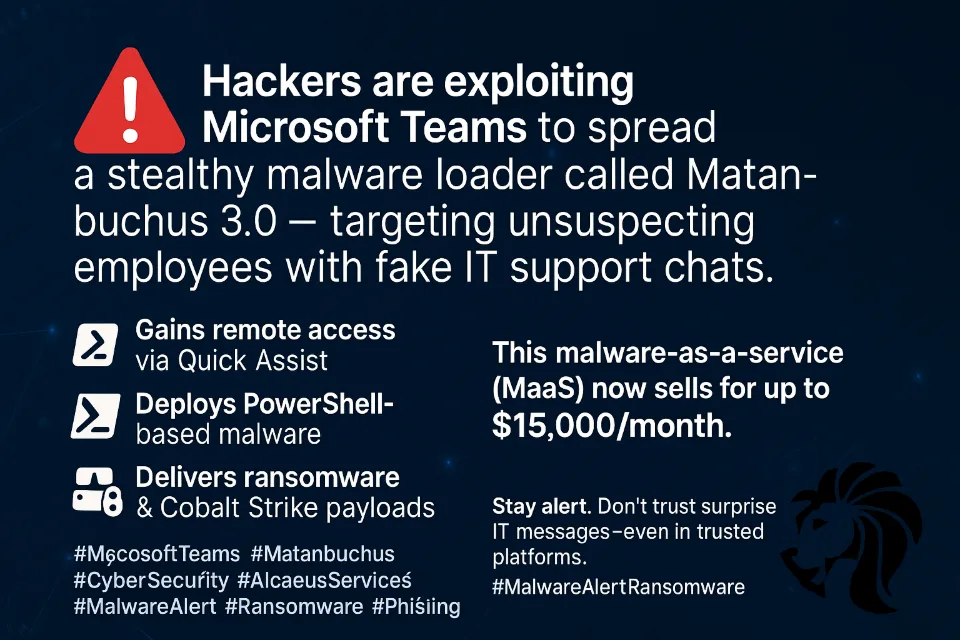
Badacze zagrożeń wykryli nową falę cyberataków, w których Microsoft Teams służy jako wektor dostarczenia Matanbuchus 3.0 — niewykrywalnego narzędzia typu malware-as-a-service (MaaS), przeznaczonego do uruchamiania ransomware, odwróconych powłok (reverse shell) i dodatkowego złośliwego oprogramowania.
Czym jest Matanbuchus?
Reklamowany po raz pierwszy w 2021 roku na rosyjskojęzycznych forach podziemia, Matanbuchus to loader złośliwego oprogramowania — lekki program, który działa w pamięci i pobiera większe złośliwe ładunki.
Był wykorzystywany do wdrażania:
- QakBot
- DanaBot
- beaconów Cobalt Strike
- oraz zapowiedzi ataków ransomware
Wersja 3.0, obecnie aktywnie sprzedawana za nawet 15 000 USD miesięcznie, oferuje:
- wykonywanie kodu w pamięci
- obsługę odwróconych powłok PowerShell i CMD
- ulepszoną obfuskację
- zdalne ładowanie ładunków w postaci DLL, EXE i shellcode'u
- unikanie wykrycia za pomocą zapytań WQL i harmonogramowania zadań COM
Wektor ataku: Microsoft Teams
Badacze bezpieczeństwa z firmy Morphisec zaobserwowali na początku miesiąca atak, w którym napastnicy:
- Nawiązywali fałszywe czaty z pomocą techniczną IT przez Microsoft Teams
- Nakłaniali użytkowników do otwarcia Quick Assist w celu udostępnienia ekranu
- Uruchamiali skrypt PowerShell, który wdrażał Matanbuchus
- Wykonywali złośliwą bibliotekę DLL za pomocą przemianowanego programu aktualizującego Notepad++
Ta metoda inżynierii społecznej naśladuje wcześniejsze taktyki stosowane przez grupy ransomware Black Basta.
Jak to działa
Po uruchomieniu:
- Matanbuchus sprawdza, czy ma uprawnienia administratora
- Skanuje system w poszukiwaniu narzędzi zabezpieczających i uruchomionych usług
- Wysyła dane do serwera dowodzenia i kontroli (C2)
- Oczekuje dalszych instrukcji (zazwyczaj ładunków EXE lub MSI)
Trwałość w systemie uzyskuje poprzez wstrzykiwanie shellcode'u do obiektów COM i planowanie ukrytych zadań — często z manipulowaniem ITaskService.
Dlaczego to ważne
Ewolucja Matanbuchusa odzwierciedla szerszy trend:
- Nadużywanie legalnych narzędzi systemowych (tzw. LOLBins)
- Ataki na platformy do współpracy (Microsoft Teams, Zoom)
- Wykorzystywanie typowych zachowań użytkowników, takich jak zaufanie do działu IT
Skoro Teams jest dziś wpisany w większość firmowych procesów, ta metoda ataku wtapia się w normalną aktywność, co utrudnia wykrycie.
Wskazówki obronne od Alcaeus Services
- ✅ Wyłącz Quick Assist w środowiskach, w których nie jest wymagany
- ✅ Szkol pracowników, aby nigdy nie akceptowali nieoczekiwanych zdalnych sesji IT
- ✅ Włącz rozwiązania EDR/XDR ze skanowaniem pamięci
- ✅ Ogranicz wykonywanie skryptów i ładowanie bibliotek DLL (DLL sideloading) w systemach zintegrowanych z Teams
- ✅ Monitoruj zachowanie PowerShella i dostęp do obiektów COM
Jeśli obawiasz się niewykrywalnych loaderów lub wektorów zdalnego dostępu w swoim środowisku, skontaktuj się z nami już dziś, aby otrzymać taktyczne skanowanie podatności lub plan utwardzania stacji końcowych.


