
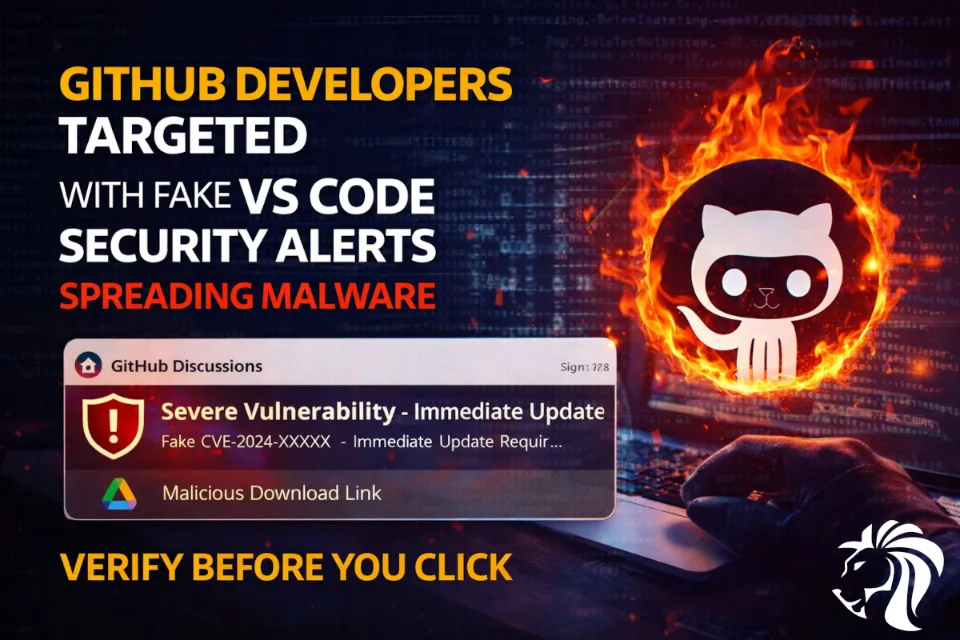
Kampania na dużą skalę celuje w programistów, nadużywając GitHub Discussions do rozpowszechniania fałszywych alertów bezpieczeństwa Visual Studio Code (VS Code).
Cel jest prosty — wywołać poczucie pilności, zbudować zaufanie i nakłonić programistów do pobrania złośliwego oprogramowania.
Co się dzieje?
Cyberprzestępcy publikują fałszywe komunikaty o lukach w zabezpieczeniach w tysiącach repozytoriów GitHub.
Posty te wyglądają bardzo przekonująco, wykorzystując:
- 🚨 Tytuły w stylu „Poważna luka w zabezpieczeniach – wymagana natychmiastowa aktualizacja”
- Fałszywe identyfikatory CVE
- Pilny język skoncentrowany na bezpieczeństwie
- Podszywanie się pod prawdziwych opiekunów projektów lub badaczy
👉 Efekt: programiści wierzą, że reagują na prawdziwy problem bezpieczeństwa.
Dlaczego ta kampania jest niebezpieczna
To nie jest mały ani ukierunkowany atak.
Według badaczy bezpieczeństwa jest to skoordynowana, zautomatyzowana operacja:
- Tysiące niemal identycznych postów
- Rozpowszechnianych w repozytoriach w ciągu kilku minut
- Tworzonych z użyciem kont o niskiej aktywności lub niedawno utworzonych
Jeszcze bardziej niepokojące jest to, że:
👉 GitHub Discussions wywołują powiadomienia e-mail
Oznacza to, że wiadomości phishingowe trafiają bezpośrednio do:
- obserwujących repozytoria
- współtwórców
- skrzynek odbiorczych programistów
Łańcuch infekcji
Atak przebiega w kilku etapach:
1. Fałszywy alert bezpieczeństwa
Programiści widzą post o „krytycznej luce w zabezpieczeniach”
2. Złośliwy link do pobrania
Ofiary są kierowane do „załatanych wersji” rozszerzeń VS Code
- Hostowanych na platformach takich jak Google Drive
- Na pierwszy rzut oka wyglądają wiarygodnie
3. Przekierowanie i profilowanie
Kliknięcie linku uruchamia łańcuch przekierowań do infrastruktury kontrolowanej przez atakujących
Ładunek JavaScript zbiera:
- strefę czasową i ustawienia regionalne
- informacje o systemie operacyjnym
- przeglądarkę i user agent
- wskaźniki automatyzacji (aby odfiltrować boty i badaczy)
4. Filtrowanie celów (TDS)
Tylko „odpowiednie” ofiary otrzymują ładunek następnego etapu
👉 Znacząco utrudnia to wykrywanie i analizę
Znany schemat
To nie pierwszy raz, kiedy nadużyto GitHuba:
- marzec 2025:
Fałszywe alerty nakłoniły programistów do autoryzowania złośliwych aplikacji OAuth - czerwiec 2024:
Spamowe komentarze i pull requesty przekierowywały użytkowników na strony phishingowe
👉 Zaufany system powiadomień GitHuba jest coraz częściej wykorzystywany jako broń
Dlaczego celem są programiści
Programiści są cennymi celami, ponieważ często mają:
- dostęp do kodu źródłowego
- poświadczenia i klucze API
- potoki wdrożeniowe
- wrażliwą infrastrukturę
👉 Jeden przejęty programista może doprowadzić do ataków na łańcuch dostaw oprogramowania
Jak się chronić
1. Weryfikuj identyfikatory CVE
Zawsze sprawdzaj identyfikatory luk w następujących źródłach:
- NVD (National Vulnerability Database)
- CISA Known Exploited Vulnerabilities
- baza MITRE CVE
2. Unikaj zewnętrznych linków do pobrania
Legalne rozszerzenia VS Code nie są dystrybuowane przez Google Drive
3. Zwracaj uwagę na sygnały ostrzegawcze
- Masowe oznaczanie użytkowników
- Niedawno utworzone konta
- Pilny język w stylu „napraw teraz”
- Niezweryfikowane twierdzenia o bezpieczeństwie
4. Zatrzymaj się, zanim zareagujesz
Atakujący polegają na pośpiechu i panice
Poświęć chwilę na weryfikację, zanim cokolwiek klikniesz
Najważniejszy wniosek
Ta kampania pokazuje rosnący trend:
Atakujący nie włamują się już do platform — nadużywają zaufania, jakim są one darzone.
Nawet zaufane ekosystemy, takie jak GitHub, mogą stać się kanałami dystrybucji złośliwego oprogramowania.


