
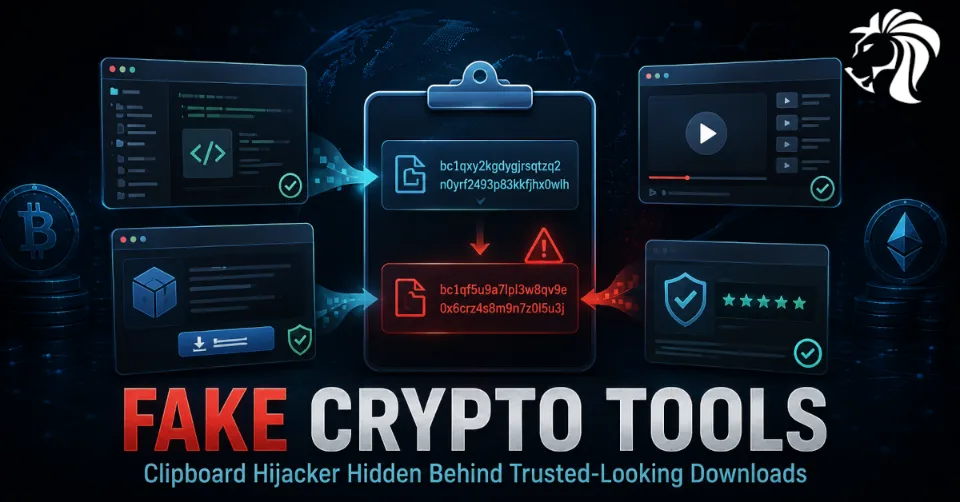
Cyberprzestępcy zbudowali rozbudowaną globalną sieć reputacji, by dystrybuować malware kradnące kryptowaluty na urządzeniach z systemami Windows i macOS.
Kampania, wykryta przez Check Point Software, wykorzystuje szeroki wachlarz zasobów internetowych wyglądających na godne zaufania, w tym repozytoria GitHub, projekty SourceForge, fałszywe filmy na YouTube, witryny phishingowe oparte na WordPressie, spreparowane komentarze, zmanipulowane sygnały reputacji, a nawet treści promocyjne na legalnych serwisach informacyjnych.
Cel jest prosty: przekonać użytkowników, że pobierają pomocne narzędzia związane z kryptowalutami, podczas gdy po cichu instaluje się malware przechwytujące schowek, zaprojektowane do kradzieży transakcji w kryptowalutach.
Kampania pokazuje poważną zmianę w dystrybucji malware. Atakujący nie polegają już wyłącznie na podejrzanych stronach, spamie e-mailowym czy oczywistych fałszywych plikach do pobrania. Zamiast tego budują całe ekosystemy fałszywego zaufania na platformach, które użytkownicy, a nawet narzędzia bezpieczeństwa, mogą uznawać za wiarygodne.
Kampania oparta na fałszywym zaufaniu
Atakujący obierają za cel użytkowników szukających skrótów, szybkiego zysku i zautomatyzowanych przewag w handlu kryptowalutami lub w internetowym hazardzie w grach typu crash.
Fałszywe narzędzia są reklamowane jako oprogramowanie, które rzekomo zapewnia „nieuczciwą przewagę”, na przykład dekryptory, predyktory, pomocnicze narzędzia do automatycznego handlu lub aplikacje obiecujące zwiększyć szanse użytkownika na zysk.
Obietnice te mają przyciągnąć posiadaczy kryptowalut, traderów, hazardzistów i użytkowników gotowych zainstalować oprogramowanie z nieoficjalnych źródeł, jeśli uwierzą, że pomoże im zarobić.
Samo malware nie jest najbardziej niezwykłym elementem kampanii. Programy przechwytujące schowek to znane zagrożenie. Tym, co wyróżnia tę operację, jest wysiłek, jaki atakujący włożyli w to, by pobierane pliki wyglądały na legalne.
Malware: przechwytywacz schowka napisany w Rust
Końcowy ładunek to przechwytywacz schowka napisany w Rust, dostępny w wersjach dla Windows i macOS.
Malware przechwytujące schowek monitoruje to, co użytkownicy kopiują i wklejają. Gdy wykryje adres portfela kryptowalutowego, zastępuje go adresem kontrolowanym przez atakującego.
Ofiara może sądzić, że wysyła środki na właściwy portfel, ale transakcja zostaje przekierowana na portfel przestępcy.
Ponieważ transakcje w kryptowalutach są zwykle nieodwracalne, tego rodzaju malware może spowodować natychmiastową i trwałą stratę finansową.
Kampania jest wymierzona w kilka kryptowalut i ekosystemów blockchain, w tym:
- Bitcoin
- Ethereum
- Monero
- Binance Chain
- Solana
- inne formaty portfeli i platformy
Malware zapewnia sobie również trwałość na zainfekowanym urządzeniu, dzięki czemu po instalacji może nadal monitorować aktywność schowka.
Dlaczego przechwytywacze schowka są skuteczne
Przechwytywacze schowka są niebezpieczne, ponieważ wykorzystują normalne zachowania użytkowników.
Wielu użytkowników kryptowalut kopiuje i wkleja adresy portfeli zamiast wpisywać je ręcznie. Adresy portfeli są długie, złożone i trudne do zweryfikowania znak po znaku.
Atakujący liczą na to, że większość ofiar sprawdza tylko kilka pierwszych lub ostatnich znaków adresu albo nie sprawdza go wcale.
Jeśli podstawiony adres wygląda wystarczająco podobnie, ofiara może zatwierdzić transakcję, nie zauważając żadnej zmiany.
Dzięki temu przechwytywanie schowka jest szczególnie skuteczne wobec użytkowników, którzy regularnie przenoszą kryptowaluty między portfelami, giełdami i platformami płatniczymi.
Fałszywy hub WordPress jako centrum kampanii
W centrum kampanii znajduje się witryna phishingowa oparta na WordPressie.
Witryna promuje fałszywe narzędzia związane z kryptowalutami i twierdzi, że mogą pomóc użytkownikom zyskać przewagę w handlu lub hazardzie.
Strona została zaprojektowana tak, by przypominała legalny portal projektu, dając użytkownikom wystarczająco dużo pewności, by pobrać oferowane narzędzia.
Witryna WordPress to jednak tylko jeden element większej sieci budującej zaufanie.
Atakujący stworzyli także wspierające zasoby na innych platformach, aby narzędzia sprawiały wrażenie szeroko używanych, dobrze ocenianych i bezpiecznych.
GitHub i SourceForge wykorzystane do uwiarygodnienia
Atakujący utworzyli repozytoria GitHub i projekty SourceForge, aby promować fałszywe narzędzia.
Platformy te cieszą się często zaufaniem użytkowników technicznych, ponieważ kojarzą się z oprogramowaniem open source i społecznościami deweloperów.
Aby wzmocnić iluzję, fałszywe konta publikowały pozytywne opinie i wspierające komentarze.
Dzięki temu projekt sprawia wrażenie, że cieszy się zainteresowaniem społeczności i jest wiarygodny.
Użytkownik, który zobaczy narzędzie promowane na stronie WordPress, a następnie znajdzie pasujące strony na GitHubie lub SourceForge z pozytywnymi komentarzami, może chętniej zaufać plikowi do pobrania.
Dokładnie na tym zależy atakującym.
Fałszywa promocja na YouTube z narratorami AI
Kampania obejmuje również dedykowany kanał YouTube.
Według Check Point filmy wykorzystują narratorów generowanych przez AI, podejrzane skoki wyświetleń i bardzo pozytywne komentarze, które wyglądają na skoordynowane.
Tworzy to kolejną warstwę fałszywej wiarygodności.
Ofiara może wyszukać narzędzie, znaleźć film z jego demonstracją na YouTube, zobaczyć pozytywne komentarze i uznać, że oprogramowanie jest prawdziwe.
Wykorzystanie narracji generowanej przez AI obniża też koszt tworzenia przekonujących treści promocyjnych. Atakujący mogą szybko przygotowywać filmy w formie samouczków, które brzmią na tyle profesjonalnie, by przekonać użytkowników.
Manipulowanie reputacją w VirusTotal
Jednym z najbardziej niepokojących elementów kampanii jest widoczna manipulacja sygnałami reputacji w VirusTotal.
VirusTotal jest powszechnie używany przez badaczy bezpieczeństwa, analityków i ostrożnych użytkowników do sprawdzania, czy plik lub adres URL wygląda na złośliwy.
W tej kampanii niektóre próbki otrzymały łagodne głosy i komentarze „bezpieczne”, co stworzyło mylne wrażenie legalności.
W połączeniu z niskim współczynnikiem wykryć sygnały te mogą wpływać na użytkowników, a nawet na systemy wykrywania oparte na reputacji.
To poważne ostrzeżenie dla obrońców: publiczne sygnały reputacji można zmanipulować.
Komentarza „bezpieczny” ani niskiej liczby wykryć nie należy traktować jako dowodu, że plik jest godny zaufania.
Fałszywe artykuły na legalnych serwisach
Atakujący promowali też fałszywe narzędzia za pomocą artykułów pojawiających się na legalnych serwisach informacyjnych.
Teksty te zapowiadały rzekome wydanie narzędzia i odsyłały do strony phishingowej.
Nie wiadomo, czy atakujący użyli płatnych reklam, które później usunięto, przejętych serwisów informacyjnych, czy złośliwej usługi promocyjnej umieszczającej fałszywe treści na prawdziwych witrynach.
Tak czy inaczej, taktyka ta dodaje kolejną warstwę zaufania.
Jeśli użytkownik zobaczy narzędzie promowane w serwisie informacyjnym, a następnie znajdzie je na GitHubie, SourceForge, YouTube i w VirusTotal z pozytywnie wyglądającymi sygnałami, może uwierzyć, że oprogramowanie jest legalne.
To pranie reputacji na dużą skalę.
Dlaczego ta kampania jest inna
Wiele kampanii malware opiera się na jednym lub dwóch kanałach dostarczania: e-mailach phishingowych, fałszywych stronach z plikami do pobrania, portalach z pirackim oprogramowaniem lub złośliwych reklamach.
Ta kampania jest inna, ponieważ buduje pełny ekosystem reputacji w sieci.
Atakujący łączą:
- witryny phishingowe
- repozytoria GitHub
- projekty SourceForge
- fałszywe opinie użytkowników
- filmy na YouTube generowane przez AI
- podejrzane podbijanie wyświetleń
- skoordynowane pozytywne komentarze
- zmanipulowaną reputację w VirusTotal
- treści promocyjne w serwisach informacyjnych
Każdy element wspiera pozostałe.
W efekcie kampania może wydawać się wiarygodna z wielu stron, mimo że samo narzędzie jest złośliwe.
Zmiana w dystrybucji malware
Ta kampania pokazuje, że atakujący dostosowują się do tego, jak użytkownicy oceniają zaufanie w internecie.
Wielu użytkowników nie polega już na jednym sygnale. Sprawdzają, czy narzędzie jest obecne na GitHubie, czy istnieją samouczki na YouTube, czy inni wypowiadają się pozytywnie, czy VirusTotal pokazuje wykrycia i czy wspominają o nim serwisy informacyjne.
Atakujący manipulują teraz wszystkimi tymi sygnałami.
Stwarza to nowy problem dla obrońców: sama reputacja może stać się polem walki z przeciwnikiem.
Zespoły bezpieczeństwa nie mogą zakładać, że opinie społeczności, obecność na platformach czy publiczne komentarze są wiarygodnymi wskaźnikami bezpieczeństwa.
Ryzyko dla przedsiębiorstw
Choć kampania wydaje się skupiona na indywidualnych użytkownikach kryptowalut, przedsiębiorstwa również powinny zachować czujność.
Pracownicy mogą używać prywatnych urządzeń do pracy, łączyć się z systemami firmowymi z niezarządzanych punktów końcowych lub pobierać ryzykowne narzędzia na urządzenia firmowe.
Przechwytywacz schowka może celować w adresy kryptowalut, ale te same metody dostarczania mogą posłużyć do dystrybucji innych rodzin malware, w tym stealerów, loaderów, zwiastunów ransomware czy trojanów zdalnego dostępu.
Szersza lekcja ma bezpośrednie zastosowanie w bezpieczeństwie przedsiębiorstw.
Użytkownicy firmowi również mogą dać się nabrać na dobrze wypromowane fałszywe narzędzia, zwłaszcza gdy pojawiają się one na platformach, które rozpoznają.
Na co powinni zwracać uwagę użytkownicy
Użytkownicy powinni zachować ostrożność wobec każdego oprogramowania obiecującego gwarantowane zyski, przewidywanie kursów kryptowalut, sukces w automatycznym handlu, przewagę w hazardzie lub tajne możliwości deszyfrowania.
Sygnały ostrzegawcze obejmują:
- narzędzia obiecujące nierealistyczne zyski finansowe
- narzędzia „predyktory” do kryptowalut lub gier typu crash
- pliki do pobrania promowane przez wiele podejrzanych kanałów
- filmy na YouTube z generyczną narracją AI
- nadmiernie pozytywne komentarze
- nagłe skoki wyświetleń
- projekty na GitHubie lub SourceForge z niewielką realną historią rozwoju
- pobieranie ze stron WordPress zamiast od oficjalnych dostawców
- komentarze w VirusTotal wyglądające na skoordynowane
- prośby o wyłączenie narzędzi bezpieczeństwa
- niepodpisane lub słabo udokumentowane pliki binarne
Najlepszą ochroną jest sceptycyzm.
Jeśli narzędzie obiecuje gwarantowany zysk lub nieuczciwą przewagę, najprawdopodobniej jest przynętą.
Zalecenia obronne dla osób prywatnych
Użytkownicy kryptowalut powinni zachować szczególną ostrożność przed zainstalowaniem jakiegokolwiek oprogramowania do handlu lub obsługi portfeli.
Zalecane kroki obejmują:
- pobieranie oprogramowania wyłącznie z oficjalnych źródeł
- unikanie narzędzi obiecujących automatyczne zyski lub przewagę w przewidywaniu
- weryfikowanie adresów portfeli przed potwierdzeniem transakcji
- sprawdzanie pełnego adresu docelowego, a nie tylko pierwszych lub ostatnich znaków
- używanie sprzętowych portfeli tam, gdzie to możliwe
- testowanie dużych przelewów najpierw małą transakcją
- pozostawianie włączonej ochrony punktów końcowych
- unikanie uruchamiania nieznanych plików wykonywalnych
- ostrożność wobec projektów na GitHubie lub SourceForge od nieznanych deweloperów
- unikanie polegania wyłącznie na komentarzach w VirusTotal czy liczbie wykryć
- aktualizowanie systemów operacyjnych i przeglądarek
Przy transakcjach kryptowalutowych o dużej wartości użycie osobnego, czystego urządzenia może ograniczyć ryzyko.
Zalecenia obronne dla organizacji
Zespoły bezpieczeństwa powinny traktować sygnały reputacji w sieci jako potencjalnie kontrolowane przez przeciwnika.
Zalecane zabezpieczenia obejmują:
- monitorowanie zachowań typowych dla przechwytywania schowka
- wykrywanie nasłuchiwaczy schowka reagujących na wzorce adresów portfeli kryptowalutowych
- blokowanie uruchamiania nieznanych narzędzi z folderów pobranych plików użytkowników
- monitorowanie podejrzanych plików binarnych napisanych w Rust
- kontrolę połączeń wychodzących z nowo pobranego oprogramowania
- edukowanie użytkowników na temat oszustw kryptowalutowych i fałszywych narzędzi do handlu
- ograniczanie instalacji niezatwierdzonego oprogramowania
- stosowanie wykrywania na punktach końcowych pod kątem mechanizmów utrwalania
- monitorowanie podejrzanych pobrań z GitHuba, SourceForge i serwisów hostingu plików
- przeglądanie alertów odrzucanych przez użytkowników z powodu „bezpiecznych” komentarzy w sieci
- traktowanie reputacji w VirusTotal jako kontekstu, a nie dowodu
Szczególną ostrożność powinny zachować organizacje, których pracownicy zajmują się kryptowalutami, operacjami skarbowymi, aktywami Web3 lub portfelami cyfrowymi.
Dlaczego wykrywanie oparte na reputacji wymaga ostrożności
Systemy reputacji są przydatne, ale ta kampania pokazuje, że można je oszukać.
Atakujący mogą tworzyć konta, publikować komentarze, zawyżać wyświetlenia, oddawać łagodne głosy, budować fałszywą historię projektów i krzyżowo promować złośliwe narzędzia na różnych platformach.
Może to wpływać zarówno na użytkowników, jak i na zautomatyzowane systemy, które w dużym stopniu opierają się na reputacji.
Obrońcy powinni traktować reputację jako jeden z wielu sygnałów, a nie ostateczny punkt decyzyjny.
Ważniejsza jest analiza behawioralna.
Plik, który śledzi schowek, wyszukuje wzorce adresów portfeli, zapewnia sobie trwałość i komunikuje się z zewnętrznymi serwerami, należy uznać za podejrzany niezależnie od liczby pozytywnych komentarzy w sieci.
Podsumowanie
Ta kampania pokazuje nowy poziom manipulowania zaufaniem w dystrybucji malware.
Cyberprzestępcy stworzyli całą sieć reputacji obejmującą GitHub, SourceForge, YouTube, VirusTotal, WordPress i legalne serwisy informacyjne, aby przekonać użytkowników, że ich fałszywe narzędzia kryptowalutowe są bezpieczne i użyteczne.
Końcowy ładunek, przechwytywacz schowka napisany w Rust, został zaprojektowany do kradzieży kryptowalut przez podmianę adresów portfeli podczas transakcji.
Malware jest niebezpieczne, ale jeszcze ważniejszy jest model dystrybucji.
Atakujący nie tylko ukrywają już malware. Oni wytwarzają zaufanie.
Dla użytkowników i obrońców wniosek jest jasny: popularność w sieci, pozytywne komentarze, obecność na GitHubie, samouczki na YouTube i niski współczynnik wykryć nie gwarantują bezpieczeństwa.
Gdy w grę wchodzą pieniądze, zwłaszcza kryptowaluty, sceptycyzm jest mechanizmem bezpieczeństwa.


