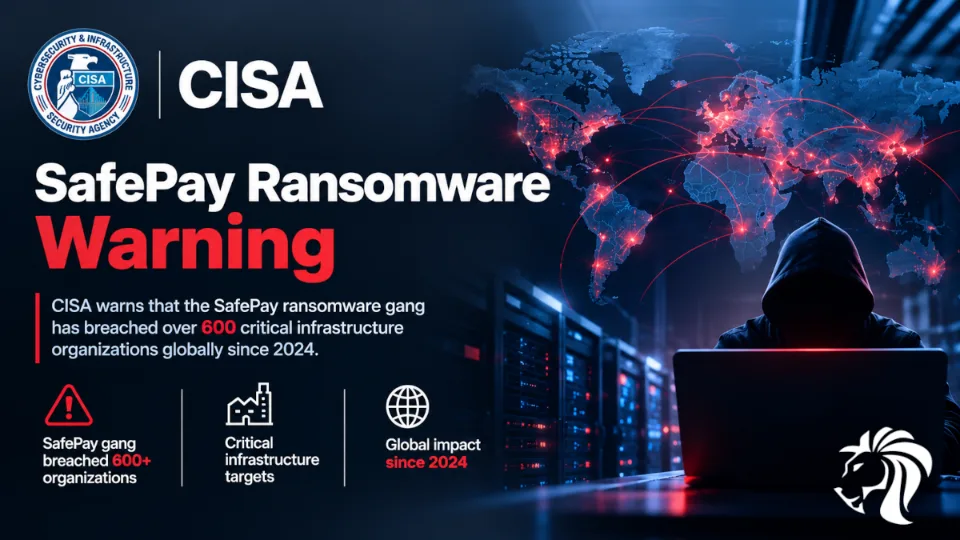
20 października 2026 roku sześć agencji z trzech krajów opublikowało wspólne ostrzeżenie AA26-293A, będące częścią serii #StopRansomware i opisujące działalność grupy SafePay.
Liczba z nagłówka: co najmniej 600 organizacji z wielu sektorów infrastruktury krytycznej skompromitowanych od sierpnia 2024 roku, w Ameryce Północnej, Ameryce Południowej, Europie i Australii. CISA określa SafePay jako jedną z najaktywniejszych obecnie działających grup ransomware.
Dwa szczegóły sprawiają, że ten dokument znaczy więcej niż sama liczba ofiar.
Po pierwsze, SafePay nie działa w modelu ransomware jako usługa. Pojawił się w sierpniu 2024 roku jako grupa prywatna, która nie współpracuje z afiliantami, co przy tej skali działania jest nietypowe i czyni liczbę 600 bardziej, a nie mniej, uderzającą.
Po drugie, i to jest użyteczniejsze dla obrońców: ostrzeżenie wymienia pięć wykorzystywanych podatności i wszystkie są stare. W arsenale SafePay nie ma niczego nowatorskiego. Grupa odnosi sukcesy dzięki niezałatanym urządzeniom brzegowym i brakującemu uwierzytelnianiu wieloskładnikowemu.
Co się wydarzyło
Kto opublikował dokument
Ostrzeżenie ma wyjątkowo szerokie grono autorów:
FBI
CISA
US Secret Service (USSS)
niemiecki Landeskriminalamt Rheinland-Pfalz
brytyjska National Crime Agency
brytyjski North West Regional Organised Crime Unit
Zawartość techniczna opiera się na śledztwach FBI, USSS i niemieckiej policji krajowej prowadzonych między listopadem 2024 a sierpniem 2026 roku. Brett Leatherman, zastępca dyrektora pionu cyber w FBI, publicznie potwierdził liczbę ponad 600 ofiar.
Skąd wziął się SafePay
SafePay pojawił się w sierpniu 2024 roku. Od początku 2025 roku rozrastał się w przestrzeni pozostawionej po upadku BlackCat (ALPHV) i LockBit, dwóch operacji dominujących na rynku ransomware do czasu działań organów ścigania i wewnętrznych zaburzeń, które je usunęły.
W maju 2026 roku NCC Group oceniła SafePay jako najaktywniejszą grupę ransomware tamtego miesiąca, z 70 deklarowanymi atakami.
To właśnie ta progresja jest prawdziwą treścią ostrzeżenia. Rozbicie dużej marki ransomware nie zmniejsza liczby ataków. Rozkłada je na nowo.
Jak się dostają do środka
Dokument wymienia szeroki zestaw metod uzyskania pierwszego dostępu:
Wykradzione lub wystawione poświadczenia VPN, pozostające najpewniejszą drogą do sieci firmowej
Phishing, w tym wykorzystanie wyłudzonych profili kont do wejścia do sieci
Ataki siłowe (brute force) na wystawione usługi
Automatyczne wykorzystanie znanych podatności (CVE) w urządzeniach brzegowych i innych systemach dostępnych z internetu, uruchamiane skryptami
Pięć podatności
CVE | Technologia | Rok |
|---|---|---|
CVE-2020-3259 | Cisco ASA i Firepower | 2020 |
CVE-2023-20269 | Cisco ASA i Firepower, moduł VPN | 2023 |
CVE-2023-27532 | Veeam Backup and Replication | 2023 |
CVE-2024-40711 | Veeam Backup and Replication | 2024 |
CVE-2024-40766 | SonicWall SonicOS | 2024 |
Spójrz na wzorzec, a nie na pojedyncze wpisy. Trzy dotyczą urządzeń VPN i zapór sieciowych, czyli sprzętu, który z założenia stoi na brzegu sieci. Dwie dotyczą oprogramowania do kopii zapasowych.
Najstarszą da się załatać od 2020 roku. Żadna nie jest zero-dayem. Żadna nie wymagała własnych badań. Były dostępne, automatycznie skanowane i znalezione jako otwarte.
Problem kopii zapasowych
To fragment, który powinien zmienić sposób czytania całego dokumentu.
SafePay celowo atakuje infrastrukturę kopii zapasowych, a doniesienia opisują systematyczne niszczenie kopii przed zaszyfrowaniem plików. Dwie z pięciu wykorzystywanych podatności znajdują się w Veeam Backup and Replication, co oznacza, że system backupu bywa jednocześnie drogą wejścia i obiektem zniszczenia.
To przewraca standardowy plan reagowania na ransomware. Typowa rada, czyli odtwórz z kopii i nie płać, zakłada, że kopie przetrwają atak. Tutaj usunięcie tej opcji jest jawnym celem, realizowanym w pierwszej kolejności.
Podwójne wymuszenie
SafePay wyprowadza wrażliwe dane przed zaszyfrowaniem systemów i grozi ich opublikowaniem, jeśli okup nie zostanie zapłacony. Nawet organizacja, która odzyska systemy bez problemu, nadal ma do rozwiązania kwestię ujawnienia danych.
Agencje stwierdzają wprost, że zapłacenie okupu nie gwarantuje odzyskania zaszyfrowanych plików.
Co zawiera dokument
Wskaźniki kompromitacji, w tym sumy kontrolne plików, nazwy plików takie jak
locker.dlloraz adresy IPTaktyki, techniki i procedury zaobserwowane w całym okresie śledztwa
Dane wywiadowcze w formacie STIX, gotowe do bezpośredniego zaimportowania do narzędzi bezpieczeństwa
Ostrzeżenie warte uwagi: część legalnych narzędzi i historycznych adresów IP z listy wskaźników wymaga weryfikacji kontekstowej przed zablokowaniem. Niektóre wskaźniki mają podwójne zastosowanie, a blokowanie hurtowe popsuje działające systemy.
Dlaczego to ma znaczenie
Barierą wejścia było zarządzanie aktualizacjami i nie zatrzymało nikogo. Sześćset organizacji osiągnięto przy użyciu podatności ujawnionych między 2020 a 2024 rokiem. To nie jest historia o wyrafinowanych przeciwnikach. To historia o urządzeniach brzegowych, których nikt nie jest właścicielem, nikt nie łata i nikt nie monitoruje.
Urządzenia brzegowe to drzwi frontowe i martwe pole jednocześnie. Koncentratory VPN i zapory są z definicji wystawione do internetu, często wyłączone z narzędzi ochrony stacji końcowych, zwykle utrzymywane przez zespoły sieciowe, a nie bezpieczeństwa, i łatane w rytmie producenta sprzętu, a nie w cyklu miesięcznym.
Twoja platforma backupu jest celem, a nie siatką bezpieczeństwa. Traktowanie Veeama czy dowolnego innego systemu kopii zapasowych jako infrastruktury, która ma po prostu istnieć, zamiast jako aktywa wysokiej wartości wymagającego utwardzenia, monitoringu i izolacji, to właśnie luka, którą SafePay wykorzystuje.
Likwidacje grup rozkładają zagrożenie, zamiast je zmniejszać. SafePay wyrósł w próżni po LockBicie i BlackCacie. Działania organów ścigania mają sens, ale planowanie w oparciu o założenie, że presja na jedną grupę obniża Twoje ogólne ryzyko, jest błędem.
Grupa prywatna osiągnęła skalę 600 ofiar. Bez afiliantów tempo operacyjne jest wyłącznie zasługą samej grupy. To wskazuje raczej na zdyscyplinowany i dobrze zasobny zespół niż na działanie oportunistyczne, a także oznacza, że opisane techniki będą raczej stałe niż zmienne w zależności od partnera.
Kogo to dotyczy
Operatorów infrastruktury krytycznej w Ameryce Północnej i Południowej, Europie i Australii, w wielu sektorach.
Każdej organizacji używającej Cisco ASA lub Firepower, SonicWall SonicOS albo Veeam Backup and Replication w wersjach podatnych na pięć wskazanych luk.
Organizacji z dostępem VPN wystawionym do internetu bez uwierzytelniania wieloskładnikowego, co dokument wskazuje jako główną drogę wejścia.
Firm średniej wielkości, które zwykle korzystają dokładnie z tej klasy urządzeń brzegowych i oprogramowania backupowego przy ograniczonych możliwościach łatania.
Każdego, czyj plan reagowania na ransomware opiera się na odtworzeniu z kopii zapasowej, skoro niszczenie backupów jest elementem metody SafePay.
Co powinny zrobić organizacje
Załataj pięć, potem resztę
Sprawdź natychmiast obecność CVE-2020-3259, CVE-2023-20269, CVE-2023-27532, CVE-2024-40711 i CVE-2024-40766 w całej infrastrukturze. Ich wykorzystanie wobec 600 ofiar jest potwierdzone.
Priorytetyzuj systemy wystawione do internetu. Agencje wskazują jako wzorzec ramy priorytetyzacji zawarte w dyrektywie Binding Operational Directive 26-04.
Monitoruj katalog znanych wykorzystywanych podatności CISA pod kątem luk w urządzeniach brzegowych jako stały proces, bo to one rutynowo stanowią drogę pierwszego dostępu.
Tożsamość
Wymuś uwierzytelnianie wieloskładnikowe w każdej usłudze, która je obsługuje. Agencje wymieniają wprost pocztę webową, VPN-y i wszystkie konta sięgające systemów krytycznych.
Zaudytuj konta VPN pod kątem użytkowników nieaktywnych, poświadczeń współdzielonych i kont serwisowych, i sprawdź, czy któreś nie jest zwolnione z MFA.
Ogranicz uprawnienia administracyjne i oddziel konta administracyjne od kont używanych na co dzień.
Chroń konkretnie kopie zapasowe
Traktuj platformę backupu jak infrastrukturę poziomu zero. Łataj ją z tą samą pilnością co kontroler domeny, umieść w osobnej sieci zarządzania i wymagaj osobnych poświadczeń do dostępu.
Utrzymuj kopie niezmienne lub offline, których nie da się usunąć z przejętego konta administratora.
Testuj odtwarzanie przy założeniu, że kopie online zniknęły. Jeśli Twój plan odzyskiwania nigdy nie był ćwiczony w tym scenariuszu, jest nieprzetestowany.
Alertuj na usuwanie kopii i zmiany polityk backupu. Masowe kasowanie zadań backupowych to jeden z najczystszych sygnałów poprzedzających szyfrowanie i często ostatnie ostrzeżenie, jakie dostaniesz.
Architektura i wykrywanie
Segmentuj sieć tak, aby dotarcie do brzegu nie oznaczało dotarcia do wszystkiego.
Zaimportuj wskaźniki w formacie STIX z dokumentu, ale zweryfikuj kontekst przed blokowaniem. Część wskaźników to legalne narzędzia lub adresy historyczne.
Monitoruj automatyczne skanowanie i próby eksploatacji urządzeń brzegowych, bo właśnie tak SafePay działa na skalę.
Jeśli doszło do kompromitacji
Odizoluj zajęte hosty, zabezpiecz materiał dowodowy, ustal zakres przejętych kont i skoordynuj usunięcie napastnika zamiast wypierać go fragmentarycznie, zgodnie z wytycznymi reagowania zawartymi w dokumencie.
Zakładaj, że dane wykradziono przed zaszyfrowaniem. Prowadź ścieżkę zgłoszeń i obowiązków regulacyjnych równolegle do odzyskiwania systemów.
Pamiętaj, że zapłata nie gwarantuje odzyskania danych, co agencje stwierdzają wprost.
Podsumowanie i kluczowa lekcja
Sześćset organizacji, cztery kontynenty, dwa lata i ani jedna nowatorska technika. SafePay wchodził przez poświadczenia VPN, które powinny wymagać drugiego składnika, oraz przez urządzenia, które powinny zostać załatane w momencie wydania poprawki przez producenta. A potem szukał kopii zapasowych.
Lekcja: grupy ransomware wyrządzające dziś największe szkody nie przechytrzają obrońców, tylko ich przeczekują. Automatyczne skrypty bez przerwy skanują internet w poszukiwaniu tej samej garstki znanych luk w urządzeniach wystawionych na zewnątrz. Okno między udostępnieniem poprawki a jej wdrożeniem w organizacji to cały model biznesowy.
Druga lekcja powinna uruchomić działanie jeszcze w tym tygodniu. System kopii zapasowych nie jest Twoim planem odzyskiwania, jeśli napastnik może do niego dotrzeć. Metoda SafePay polega na usunięciu opcji odtworzenia w pierwszej kolejności, a dwie z pięciu wykorzystywanych luk znajdują się w samym oprogramowaniu backupowym. Kopia, którą może skasować przejęty administrator, jest udogodnieniem, a nie mechanizmem kontrolnym.
Dwa pytania warte odpowiedzi jeszcze dziś: czy którakolwiek z tych pięciu podatności pozostaje niezałatana na Twoich urządzeniach wystawionych do internetu oraz czy ktoś, kto przejmie konto administratora domeny, mógłby skasować wszystkie kopie Twoich danych?