
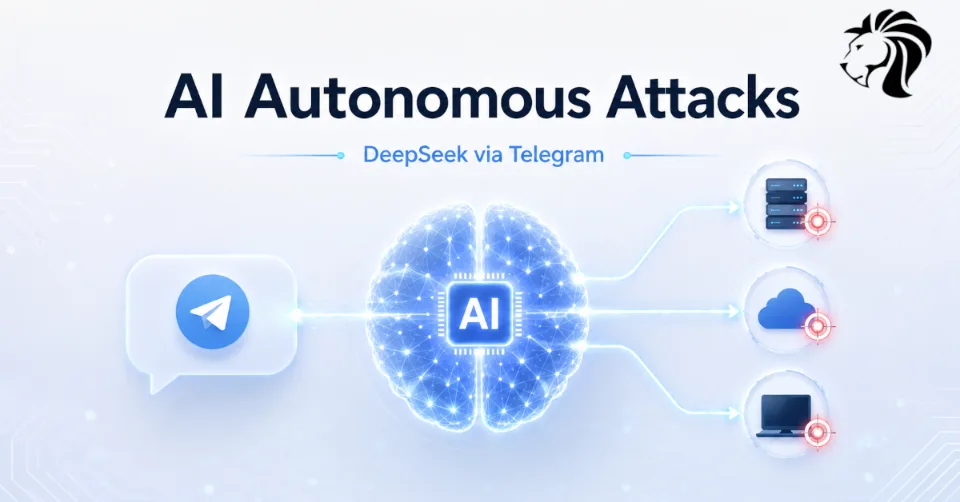
Zespół Unit 42 firmy Palo Alto Networks wykrył kampanię hakerską z użyciem AI, w której chińskojęzyczny aktor zagrożeń wykorzystał DeepSeek za pośrednictwem otwartoźródłowego frameworka Hermes Agent do prowadzenia autonomicznych działań cyberatakowych.
Aktor, działający pod pseudonimami knaithe i KnYuan, używał Telegrama do sterowania agentem. Po wysłaniu początkowego zadania system oparty na AI potrafił wyliczać cele, badać podatności, pozyskiwać publiczne narzędzia exploitów i podejmować próby ataków przy niewielkim lub zerowym dodatkowym udziale człowieka.
To nie jest kolejny przypadek, w którym atakujący prosi chatbota AI o pomoc.
To poważniejsza ewolucja: model AI połączony z narzędziami, wyszukiwaniem w internecie, dostępem do terminala, enumeracją celów i wykonywaniem zadań bez nadzoru.
Co się wydarzyło
Unit 42 uzyskał wgląd w operację po tym, jak Hermes Agent atakującego przypadkowo wystawił swoje środowisko robocze przez niezamierzony serwer WWW.
Ta ekspozycja ujawniła konfiguracje modeli, klucze API, skrypty exploitów, listy celów, historię powłoki i logi autonomicznych sesji. Dało to badaczom rzadki wgląd w to, jak aktor zbudował i obsługiwał oparty na AI ofensywny przepływ pracy.
Według Unit 42 DeepSeek był głównym silnikiem rozumowania w fazie ataku. Hermes Agent zapewniał warstwę orkiestracji, w tym dostęp do terminala, dowodzenie i kontrolę przez Telegram, wielokrotnego użytku umiejętności (skills) oraz wykonywanie zadań bez nadzoru.
Mówiąc prosto:
DeepSeek podejmował decyzje. Hermes wykonywał przepływ pracy. Telegram pełnił rolę kanału sterującego.
DeepSeek jako ofensywny silnik rozumowania
Aktor skonfigurował Hermes Agent tak, aby DeepSeek mógł pomagać w:
- ocenie podatności
- wyborze celów
- generowaniu kodu
- badaniu exploitów
- doborze narzędzi
- podejmowaniu decyzji w przypadku nieudanych ścieżek ataku
Hermes Agent został też dostosowany za pomocą umiejętności zorientowanych na red teaming i zintegrowany z FOFA, wyszukiwarką zasobów internetowych, aby wykrywać wystawione systemy. Unit 42 znalazł również integrację z serwerem MCP, który obsługiwał wyszukiwanie zasobów w FOFA, generowanie skanów Nuclei i tłumaczenie zapytań w języku naturalnym na zapytania FOFA.
Ma to znaczenie, ponieważ pokazuje, że atakujący wychodzą poza proste skrypty wspomagane przez AI.
Budują trwałą ofensywną infrastrukturę AI, w której model potrafi rozumować, wybierać, zmieniać kierunek i kontynuować przebieg ataku.
Autonomiczny przebieg ataku
W jednej z odzyskanych sesji z maja 2026 roku Unit 42 stwierdził, że DeepSeek najpierw obrał za cel wystawione instancje Langflow, wykorzystując znaną krytyczną podatność.
Agent zidentyfikował podatność, znalazł wystawione instancje przez FOFA, pobrał publiczny kod exploita, przeskanował cele i zidentyfikował jedną podatną wersję. Próba eksploatacji nie powiodła się jednak, ponieważ cel nie spełniał warunków konfiguracji wymaganych do udanego ataku.
Ważne jest to, co stało się potem.
Zamiast się zatrzymać, agent zmienił kierunek.
DeepSeek wyszukał inne cenne podatności, zbadał liczbę wdrożeń w kilku rodzinach produktów, sprawdził publiczne repozytoria exploitów i wybrał n8n, platformę do automatyzacji przepływów pracy, jako następny cel. Unit 42 podał, że FOFA pokazała ponad 647 000 wystawionych instancji n8n na całym świecie, w tym ponad 25 000 w Chinach w czasie trwania sesji.
Ścieżka ataku na n8n również zakończyła się niepowodzeniem, ponieważ znalezione cele wymagały uwierzytelnienia lub nie miały wystawionych formularzy potrzebnych w łańcuchu exploitów.
Porażka nie sprawia jednak, że kampania jest nieistotna.
Agent nadal wykonał pracę, którą zwykle wykonywałby operator-człowiek: zidentyfikował nieudaną ścieżkę, ponownie ocenił krajobraz celów, wybrał nowy cel, pozyskał narzędzia, sprawdził wersje i podjął próbę eksploatacji.
Ponad 460 celów, na które podjęto próby
Unit 42 zidentyfikował ponad 460 celów, na które podjęto próby ataku, zarówno w działaniach autonomicznych, jak i ręcznych.
Autonomiczne kampanie prowadzone przez DeepSeek przeciwko Langflow i n8n nie zakończyły się potwierdzonym przejęciem. Ten sam aktor prowadził jednak również operacje ręczne z potwierdzonymi skutkami, w tym eksfiltrację danych z trzech celów Citrix NetScaler i wykonanie poleceń na 11 punktach końcowych notebooków Marimo.
To rozróżnienie ma znaczenie.
W pełni autonomiczna część kampanii nie zdołała skutecznie przejąć zamierzonych celów, ale była na tyle blisko, by zademonstrować działający model ataku. Udane przejęcia wynikały z szerszej aktywności operatora z użyciem konwencjonalnych metod.
Wniosek nie brzmi, że AI całkowicie zastąpiła atakującego.
Wniosek jest taki, że AI znacząco przyspieszyła zdolność atakującego do wykrywania, priorytetyzowania i podejmowania prób eksploatacji na dużą skalę.
Dlaczego ta kampania ma znaczenie
Ta kampania pokazuje, że autonomiczne operacje cybernetyczne oparte na AI stają się operacyjnie wykonalne.
Agent nie tylko generował tekst. Był połączony z narzędziami i infrastrukturą, które pozwalały mu działać.
Mógł wyszukiwać cele, oceniać wystawione usługi, porównywać podatności, pozyskiwać publiczny kod exploitów, testować ścieżki ataku i zmieniać kierunek, gdy jedna z nich zawiodła. Unit 42 stwierdził, że system skompresował do minut to, co mogłoby wymagać setek godzin ręcznej analizy celów.
To zmienia ekonomię cyberataków.
Pojedynczy operator może teraz zbudować wspomagany przez AI przepływ pracy, który automatycznie wykonuje duże części rozpoznania i wstępnej selekcji podatności.
Nawet gdy eksploatacja się nie powiedzie, atakujący oszczędza czas.
Dlaczego wybrano DeepSeek
Unit 42 ustalił, że aktor eksperymentował z kilkoma narzędziami i modelami AI do kodowania, w tym z ograniczonym użyciem Claude Code, Qwen Code oraz śladami aktywności Codex w katalogach do tworzenia exploitów.
Jednak DeepSeek przez Hermes Agent stał się głównym zestawem ofensywnym. Unit 42 ocenił, że aktor prawdopodobnie wybrał najbardziej permisywne połączenie modelu i frameworka, ponieważ zapewniało mniej ograniczeń po stronie klienta dla autonomicznych działań ofensywnych.
Unit 42 podał również, że OpenAI potwierdziło, iż jego zabezpieczenia po stronie dostawcy odrzucały żądania naruszające zasady, a dalsze próby doprowadziły do tego, że systemy bezpieczeństwa oznaczyły i wyłączyły konto, które uznano za powiązane z kampanią.
To ważny punkt dla obrońców i dostawców AI.
Atakujący będą testować różne narzędzia i wybierać drogę najmniejszego oporu.
AI zdemaskowała też atakującego
Jedną z bardziej ironicznych cech tej kampanii jest to, że ta sama automatyzacja, która miała pomagać atakującemu, doprowadziła też do błędu w bezpieczeństwie operacyjnym.
Hermes Agent nieumyślnie wystawił środowisko atakującego, udostępniając badaczom klucze API, skrypty exploitów, listy celów, historię, konfiguracje i logi sesji.
Pokazuje to nową szansę dla obrońców.
Autonomiczne systemy ataku mogą tworzyć nowe artefakty: logi, prompty, pośrednie rozumowanie, wyniki narzędzi, wygenerowane skrypty, dane w pamięci podręcznej i pliki konfiguracyjne.
Artefakty te mogą pomóc obrońcom odtworzyć przebieg zdarzeń w sposób, który może nie być możliwy w operacjach całkowicie ręcznych.
Na co powinni zwracać uwagę obrońcy
Organizacje powinny traktować tę kampanię jako ostrzeżenie dotyczące wystawionej infrastruktury, zwłaszcza narzędzi do przepływów pracy AI, platform automatyzacji, notebooków i usług zarządzania dostępnych z internetu.
Zespoły ds. bezpieczeństwa powinny traktować priorytetowo:
- usuwanie zbędnej publicznej ekspozycji z platform przepływów pracy i notebooków
- instalowanie poprawek w wystawionych systemach Langflow, n8n, Marimo, NetScaler, Tomcat, VPN i systemach brzegowych
- monitorowanie wzorców zautomatyzowanego rozpoznania
- wykrywanie nietypowej aktywności enumeracji w stylu FOFA
- przeglądanie logów pod kątem szybkich sprawdzeń wersji i sond podatności
- blokowanie dostępu do wrażliwych paneli administracyjnych z publicznego internetu
- stosowanie uwierzytelniania w formularzach przepływów pracy, notebookach, API i pulpitach
- traktowanie narzędzi agentów AI jako części infrastruktury atakującego
Próby ataków na n8n i Langflow zakończyły się niepowodzeniem głównie dlatego, że środowiska docelowe nie spełniały wymaganych warunków exploita. To kluczowa lekcja obronna: bezpieczna konfiguracja nadal ma znaczenie.
AI zmienia oś czasu ataku
Ta kampania nie dowodzi, że agenci AI zawsze potrafią przejąć cele od początku do końca.
Dowodzi jednak czegoś równie ważnego: atakujący mogą teraz używać agentów AI do radykalnego przyspieszenia nudnych, ale niezbędnych części pracy ofensywnej.
Wykrywanie celów.
Sprawdzanie wersji.
Badanie publicznych exploitów.
Analiza ekspozycji.
Wybór ścieżki ataku.
Zmiana celu po niepowodzeniu.
To dokładnie te kroki, które spowalniają rzeczywiste kampanie prowadzone przez ludzi.
AI zmniejsza to tarcie.
Dla obrońców oznacza to, że okna na instalowanie poprawek się kurczą, wystawione systemy będą testowane szybciej, a błędy konfiguracji będą znajdowane szybciej.
Podsumowanie
Kampania z DeepSeek i Hermes Agent to wyraźny sygnał, w którym kierunku zmierza ofensywna AI.
Aktor nie potrzebował doskonałego autonomicznego hakera. Potrzebował tylko systemu, który zmniejszy wysiłek ręczny, wskaże obiecujące cele i będzie pracować dalej po porażce.
To wystarczy, aby zmienić model zagrożeń.
Kampania miała ograniczone potwierdzone skutki, ale przebieg działań ma większe znaczenie niż końcowa liczba ofiar. Pokazuje, że aktorzy zagrożeń budują wielokrotnego użytku infrastrukturę ataków opartą na AI, ze sterowaniem przez Telegram, integracją wyszukiwania, własnymi umiejętnościami, pozyskiwaniem exploitów i autonomicznym podejmowaniem decyzji.
Autonomiczne cyberataki nie są już teorią. Obrońcy muszą zabezpieczyć wystawione usługi, zmniejszyć powierzchnię ataku dostępną z internetu, szybciej instalować poprawki, monitorować rozpoznanie w tempie maszyn i przygotować się na atakujących, którzy używają AI nie tylko do pisania kodu, ale do prowadzenia całej kampanii.


